FortiGate 40F Nedir? Küçük ve Orta Ölçekli İşletmeler İçin Yeni Nesil Firewall
FortiGate 40F, ürün koduyla FG-40F, yalnızca internet çıkışını filtreleyen klasik bir firewall değildir. Ağ güvenliği, şube bağlantısı, kullanıcı ve uygulama görünürlüğü, VPN ve merkezi yönetim ihtiyaçlarını tek platformda toplamak isteyen kurumlar için tasarlanmıştır.
Fortinet'in 40F serisi; FortiOS işletim sistemi, özel güvenlik işlemcileri ve Fortinet Security Fabric entegrasyonu sayesinde ağ ve güvenlik işlevlerini birlikte yönetmeyi hedefler. Fortinet'in resmi ürün konumlandırmasına göre seri, özellikle dağıtık kurumsal lokasyonlarda güvenli ağ ve SD-WAN mimarileri kurmak için kullanılır.
NETSUN Bilişim olarak FortiGate 40F projelerinde yalnızca cihaz tedariğine odaklanmıyoruz. İnternet hızı, eşzamanlı kullanıcı ve oturum sayısı, SSL inspection kullanımı, VPN trafiği, güvenlik profilleri, şube sayısı ve büyüme beklentisini birlikte değerlendirerek doğru cihaz ve lisans kapsamını planlıyoruz.
FortiGate 40F Teknik Özellikleri ve Performans Değerleri
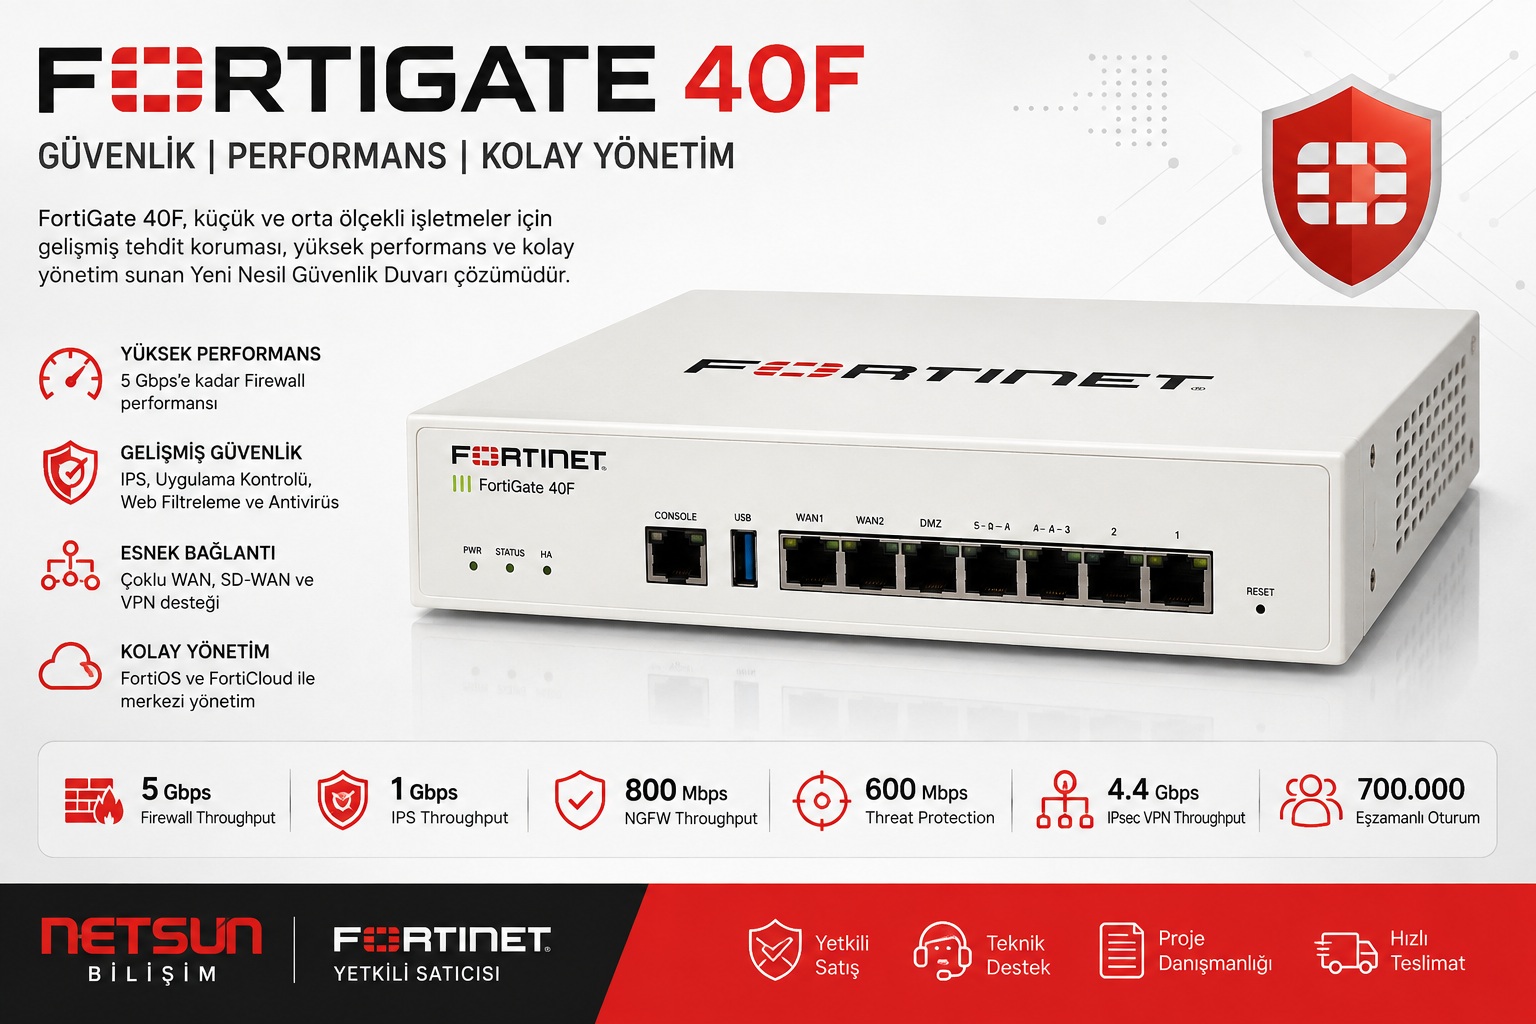
Fortinet'in güncel FortiGate/FortiWiFi 40F Series Data Sheet dokümanında FG-40F için aşağıdaki "up to" performans değerleri verilir. Gerçek saha performansı; aktif güvenlik profilleri, SSL inspection, paket boyutu, trafik türü, loglama ve FortiOS konfigürasyonuna göre değişebilir.
5 Gbps Firewall
IPv4 firewall throughput değeri 1518 / 512 / 64 byte UDP testlerinde 5 / 5 / 5 Gbps olarak belirtilir.
4.4 Gbps IPsec VPN
512 byte paket ve AES256-SHA256 test koşullarında IPsec VPN throughput değeri 4.4 Gbps seviyesindedir.
1 Gbps IPS
Enterprise traffic mix ve loglama açık test metodolojisinde IPS throughput 1 Gbps olarak verilir.
800 Mbps NGFW
Firewall, IPS ve Application Control etkin NGFW senaryosunda 800 Mbps değer belirtilir.
600 Mbps Threat Protection
Firewall, IPS, Application Control ve Malware Protection etkin testte 600 Mbps performans sunar.
700.000 Eşzamanlı Oturum
TCP concurrent session kapasitesi 700.000, yeni TCP oturumu kapasitesi ise saniyede 35.000 olarak listelenir.
FortiGate 40F Ürün Özeti
| Ürün | Fortinet FortiGate 40F |
| Ürün Kodu | FG-40F |
| Ürün Tipi | Next-Generation Firewall (NGFW) / Secure SD-WAN Appliance |
| Firewall Throughput | 5 / 5 / 5 Gbps (1518 / 512 / 64 byte UDP) |
| IPsec VPN Throughput | 4.4 Gbps |
| IPS Throughput | 1 Gbps |
| NGFW Throughput | 800 Mbps |
| Threat Protection | 600 Mbps |
| Application Control | 990 Mbps |
| SSL Inspection | 310 Mbps |
| Firewall Gecikmesi | 2.97 μs (64 byte UDP) |
| Eşzamanlı TCP Oturumu | 700.000 |
| Yeni TCP Oturumu / Saniye | 35.000 |
| Firewall Policy | 2.000 |
| Site-to-Site IPsec Tüneli | 200 gateway-to-gateway |
| Client-to-Gateway IPsec Tüneli | 250 |
| HA Desteği | Active-Active, Active-Passive, Clustering |
| Yönetilebilen FortiSwitch | 8 adede kadar |
| Yönetilebilen FortiAP | Toplam 16 / Tunnel mode 8 adede kadar |
| Boyutlar (Y × G × D) | 38.5 × 216 × 160 mm |
| Ağırlık | 1 kg |
| Form Faktörü | Desktop, fanless (0 dBA) |
| Çalışma Sıcaklığı | 0°C – 40°C |
| İşletim Sistemi | FortiOS |
Performans değerleri Fortinet'in FortiGate/FortiWiFi 40F Series Data Sheet dokümanındaki test koşullarına dayanan azami değerlerdir. Proje boyutlandırması yalnızca internet hızına bakılarak yapılmamalıdır.
FortiGate 40F Port Yapısı Nasıldır?
FG-40F'nin kompakt kasa yapısı, küçük ofis ve şube senaryolarında gerekli temel Ethernet bağlantılarını tek cihazda sunar:
- 1 × GE RJ45 WAN/DMZ portu: İnternet/WAN bağlantısı veya ihtiyaca göre DMZ kullanımına ayrılabilir.
- 3 × GE RJ45 internal port: LAN, VLAN trunk veya farklı güvenlik zonları için yapılandırılabilir.
- 1 × GE RJ45 FortiLink portu: Varsayılan FortiLink arayüzü olarak FortiSwitch entegrasyonunda kullanılabilir; ihtiyaç halinde arayüz tasarımı proje kapsamına göre değiştirilebilir.
- 1 × USB portu ve 1 × RJ45 console portu bulunur.
Not: FortiGate 40F modelinde dahili Wi-Fi yoktur. Kablosuz ağ ihtiyacı FortiAP ile veya FortiWiFi 40F varyantı değerlendirilerek planlanabilir.
FortiGate 40F Kimler İçin Uygundur?
FortiGate 40F, kullanıcı sayısından çok gerçek güvenlik trafiğine ve aktif servis yüküne göre boyutlandırılmalıdır. Aşağıdaki senaryolarda sık değerlendirilir:
Tek internet çıkışında firewall, web filtreleme, IPS, uygulama kontrolü ve VPN işlevlerini merkezi olarak yönetmek isteyen şirketler.
Merkeze IPsec VPN ile bağlanan, SD-WAN ile birden fazla WAN hattını yöneten dağıtık lokasyonlar.
ERP, bulut uygulamaları, Microsoft 365, uzaktan erişim ve segmentasyon ihtiyacı olan ofisler.
FortiSwitch, FortiAP, FortiAnalyzer, FortiManager veya FortiClient gibi Fortinet ürünleriyle entegre güvenlik mimarisi kurmak isteyen kurumlar.
FortiGate 40F VPN ve Secure SD-WAN Yetenekleri
Merkez, şube, veri merkezi ve bulut ortamları arasında şifreli tüneller kurularak lokasyonlar güvenli biçimde birbirine bağlanabilir.
FortiClient ile IPsec VPN veya güncel mimariye göre ZTNA seçenekleri değerlendirilebilir. Kimlik doğrulama ve MFA yapıları proje kapsamına göre entegre edilebilir.
Birden fazla internet hattında uygulama bazlı yönlendirme, SLA kontrolleri ve otomatik hat geçişi ile bağlantı sürekliliği ve kullanıcı deneyimi iyileştirilebilir.
FortiGate 40F Lisanslama: Cihaz Tek Başına Yeterli mi?
FortiGate 40F'nin doğru çalışması kadar, doğru FortiCare ve FortiGuard servis kapsamının seçilmesi de önemlidir. Lisans seçimi kurumun güvenlik hedeflerine göre yapılmalıdır.
Temel firewall policy ve routing fonksiyonları cihaz üzerinde çalışabilir. Ancak güncel tehdit istihbaratı, IPS imzaları, antivirüs, web filtreleme gibi FortiGuard tabanlı güvenlik servisleri ile destek/yazılım güncelleme hakları için uygun abonelik gerekir.
Teknik destek, donanım servis seviyesi ve uygun yazılım/firmware erişimi gibi destek hakları açısından proje kapsamına dahil edilir.
IPS, malware koruması, web/dns güvenliği, uygulama görünürlüğü ve diğer abonelik tabanlı güvenlik servisleri ihtiyaca göre seçilir.
Satın alma sırasında 1, 3 veya 5 yıllık proje ve bütçe planı; destek sürekliliği ve toplam sahip olma maliyetiyle birlikte değerlendirilmelidir.
Lisans bitiş tarihinden önce yenileme yapılması, güvenlik servislerinin ve destek haklarının kesintiye uğramaması açısından önemlidir.
Paket adları ve servis içerikleri zaman içinde değişebildiğinden teklif aşamasında Fortinet'in güncel lisans kataloğu üzerinden doğrulama yapılmalıdır.
FortiGate 40F ile Hangi Güvenlik Fonksiyonları Kullanılabilir?
NGFW ve Uygulama Kontrolü
Uygulamaları yalnızca port/IP bilgisine göre değil, uygulama seviyesinde görünür hale getirip politika uygulamaya yardımcı olur.
IPS
Bilinen saldırı kalıplarını ve ağ tabanlı tehditleri imza ve güvenlik servisleriyle tespit/engelleme senaryolarında kullanılır.
Web ve DNS Güvenliği
Kategori, risk ve politika bazlı internet erişimi kontrolü; uygun FortiGuard abonelikleriyle uygulanabilir.
SSL Inspection
Şifreli trafiğin güvenlik kontrollerine dahil edilmesini sağlar; ancak performans ve sertifika yönetimi doğru planlanmalıdır.
Segmentasyon
VLAN ve zone mimarileriyle kullanıcı, sunucu, misafir, kamera ve IoT ağları arasında kontrollü trafik politikaları oluşturulabilir.
Security Fabric Entegrasyonu
FortiSwitch, FortiAP ve yönetim/görünürlük ürünleriyle entegre bir Fortinet güvenlik mimarisi kurulabilir.
FortiGate 40F Satın Alırken Nelere Dikkat Edilmeli?
1 Gbps internet hattınız olması, 5 Gbps firewall throughput değerinin tek başına yeterli olduğu anlamına gelmez. IPS, web güvenliği, SSL inspection ve VPN gibi servisler gerçek kapasiteyi belirler.
IPS, Application Control, malware protection ve SSL inspection kullanım oranı cihaz boyutlandırmasını doğrudan etkiler.
WAN sayısı, LAN/VLAN yapısı, DMZ, FortiLink, switch ve access point entegrasyonu satın alma öncesi netleştirilmelidir.
Hardware fiyatı ile güvenlik servisleri ve FortiCare süresini ayrı ayrı değil, toplam sahip olma maliyeti üzerinden değerlendirin.
Policy, NAT, VLAN, VPN, kullanıcı doğrulama ve routing yapılarını yeni FortiGate'e taşımadan önce sadeleştirme ve uyumluluk kontrolü yapılmalıdır.
Hedef sürüm; cihaz desteği, mevcut özellikler, güvenlik duyuruları ve Fortinet'in önerilen upgrade path'i dikkate alınarak belirlenmelidir.
FortiGate 40F Kurulum ve Geçiş Hizmetleri
NETSUN Bilişim, Fortinet Yetkili Satıcısı olarak FG-40F projelerinde ürün tedariğinin yanında kurulum ve migrasyon hizmetleri de sunar. Proje ihtiyacına göre aşağıdaki çalışmalar planlanabilir:
- Mevcut firewall konfigürasyonunun ve ağ topolojisinin analizi
- WAN, LAN, VLAN, DMZ ve FortiLink arayüz planlaması
- Firewall policy, NAT ve routing konfigürasyonu
- Site-to-Site ve remote access IPsec VPN yapılandırması
- SD-WAN, link-monitor ve SLA kontrollerinin oluşturulması
- IPS, Application Control, Web/DNS Security ve SSL Inspection politikaları
- FortiSwitch ve FortiAP entegrasyonu
- FortiAnalyzer / FortiManager / FortiGate Cloud entegrasyonu ihtiyacının değerlendirilmesi
- Konfigürasyon yedeği, dokümantasyon ve satış sonrası teknik destek
Fortinet Yetkili Satıcısı NETSUN Bilişim ile Neden Çalışmalısınız?
Firewall satın alımında doğru ürün kodunu bulmak sürecin yalnızca ilk adımıdır. Yanlış boyutlandırılan cihaz, eksik lisans, hatalı VPN tasarımı veya gereksiz açık bırakılan güvenlik servisleri hem performansı hem güvenliği etkileyebilir.
NETSUN Bilişim; Fortinet FortiGate projelerinde ihtiyaç analizi, cihaz ve lisans seçimi, fiyatlandırma, kurulum, migrasyon ve operasyon sonrası destek süreçlerini tek noktadan planlar.
FortiGate 40F Fiyat ve Lisans Teklifi Alın
FortiGate 40F (FG-40F) cihazı, uygun FortiCare/FortiGuard lisansı, kurulum ve geçiş hizmeti için güncel proje teklifi alın. İnternet hızınız ve güvenlik ihtiyaçlarınıza göre cihazın doğru kapasitede olup olmadığını birlikte değerlendirelim.
FortiGate 40F Teklifi İsteyinNETSUN Bilişim | Fortinet Yetkili Satıcısı | Firewall, VPN ve Network Güvenliği
FortiGate 40F Hakkında Sık Sorulan Sorular
Bu sayfadaki cihaz performans, arayüz ve fiziksel değerleri, Fortinet'in resmi FortiGate/FortiWiFi 40F Series Data Sheet dokümanı esas alınarak hazırlanmıştır.
Teknik değerler, FortiOS özellikleri ve lisans kapsamları zaman içinde güncellenebilir. Satın alma veya sürüm geçişi öncesinde üreticinin güncel dokümantasyonu ve destek matrisleri doğrulanmalıdır.