FortiGate Kurulum ve Yapılandırma Hizmeti
FortiGate'in yalnızca internete çıkarılması değil, kurumun ağ ve güvenlik mimarisine göre doğru yapılandırılması önemlidir. NETSUN Bilişim; WAN/LAN, VLAN, routing, firewall policy, NAT, güvenlik profilleri, IPsec VPN, HA, FortiGuard ve loglama bileşenlerini proje ihtiyacına göre planlayarak FortiGate sistemlerinin kontrollü biçimde devreye alınmasına yönelik hizmet sunar.
FortiGate kurulumu nasıl yapılır?
Kurumsal bir FortiGate kurulumu mevcut ağın analiz edilmesiyle başlar. İnternet hatları, IP planı, VLAN'lar, routing, uygulamalar, VPN'ler ve güvenlik ihtiyaçları belirlendikten sonra yapılandırma hazırlanır, kontrollü geçiş yapılır ve servisler test edilir.
1. Keşif ve Sizing
WAN hızları, kullanıcı/cihaz sayısı, VLAN, VPN, güvenlik profilleri, port ihtiyacı ve büyüme beklentisi analiz edilir.
2. Sistem ve Interface
FortiOS, yönetim erişimi, hostname, DNS/NTP, WAN/LAN ve gerekli fiziksel/aggregate interface yapısı hazırlanır.
3. VLAN ve Routing
VLAN interface'leri, IP planı, static/dynamic routing ve gerektiğinde SD-WAN tasarımı uygulanır.
4. Policy ve NAT
Adres/servis objeleri oluşturulur; least-privilege yaklaşımıyla firewall policy ve gerekli SNAT/DNAT/VIP kuralları yapılandırılır.
5. Güvenlik Profilleri
Lisans kapsamına göre IPS, Antivirus, Application Control, Web/DNS Filtering, SSL Inspection ve diğer FortiGuard profilleri uygulanır.
6. Test ve Devreye Alma
Trafik akışları, VPN, güvenlik profilleri, loglama ve varsa HA failover senaryoları test edilerek sistem devreye alınır.
FortiGate üzerinde hangi yapılandırmalar yapılır?
WAN / LAN
Statik IP, DHCP/PPPoE ihtiyacı, gateway, management erişimleri ve interface rollerinin yapılandırılması.
VLAN / Segmentasyon
Kullanıcı, sunucu, misafir, IoT, VoIP ve yönetim ağlarının güvenlik ihtiyacına göre ayrıştırılması.
Routing / SD-WAN
Static route ve proje gerektiriyorsa dinamik routing veya çoklu WAN için Secure SD-WAN mimarisi.
Firewall Policy / NAT
Kaynak-hedef-servis bazlı politikalar, internet çıkışı, VIP/DNAT ve yayınlanan servislerin kontrollü erişimi.
VPN
Şube, veri merkezi, bulut ve üçüncü taraf sistemlerle site-to-site IPsec VPN; uzaktan erişim mimarisinin güncel gereksinimlere göre planlanması.
HA
Uyumlu cihazlarla yüksek erişilebilirlik, heartbeat, senkronizasyon ve failover testlerinin yapılandırılması.
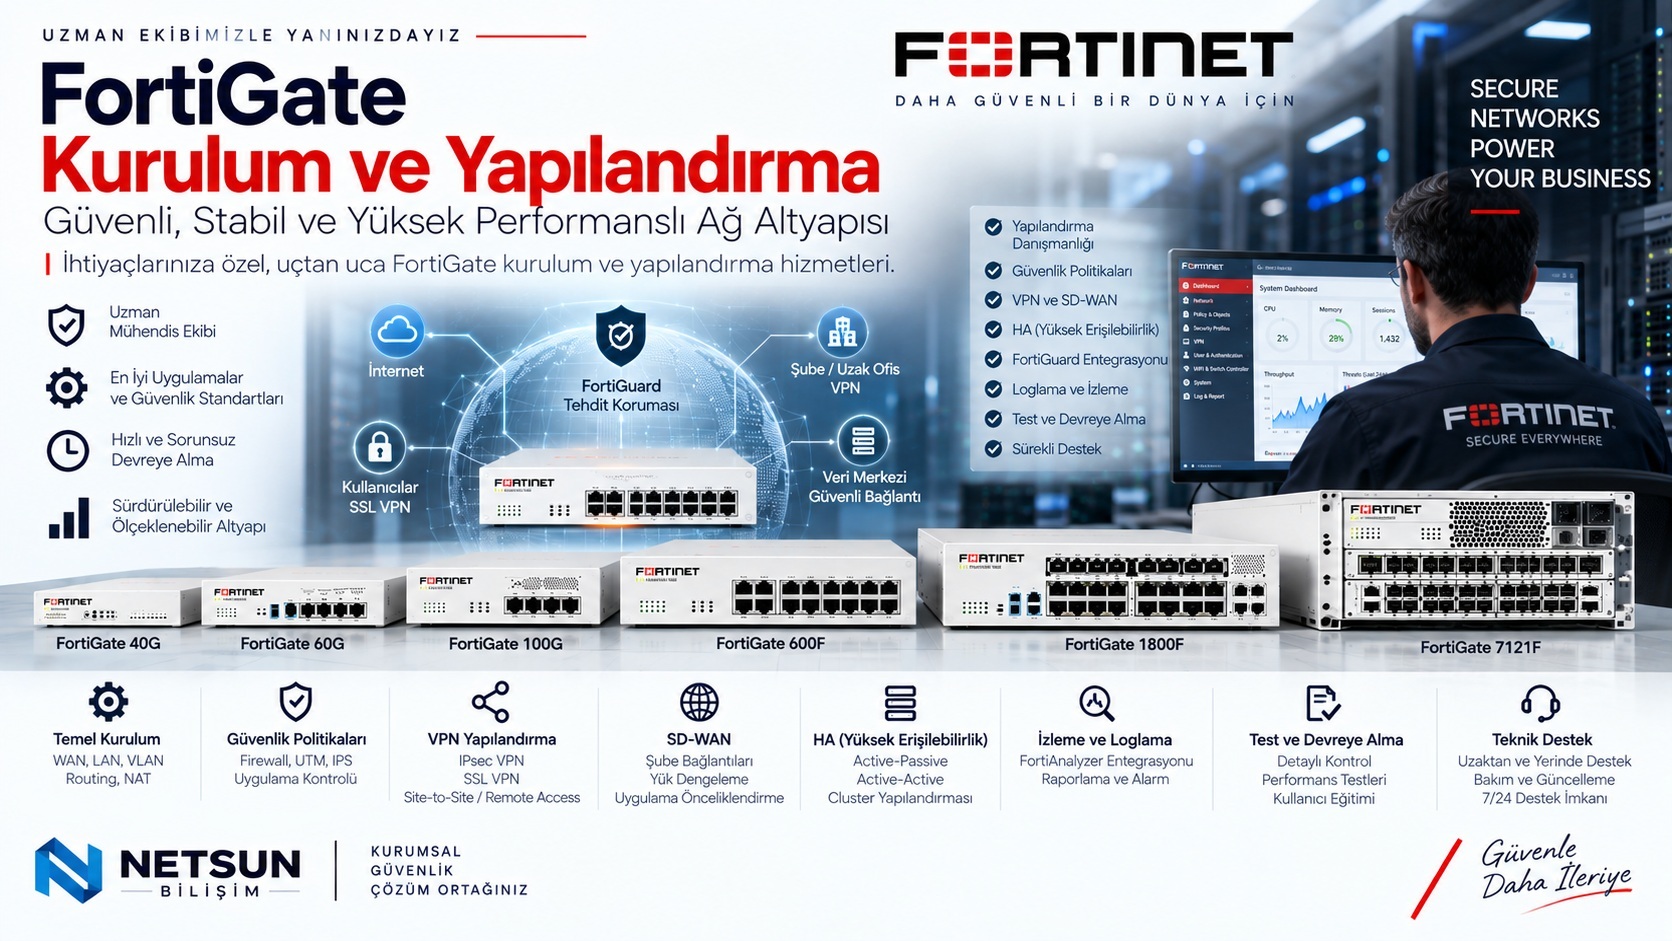
FortiGuard güvenlik servislerinin yapılandırılması
Aktif FortiGuard lisans kapsamına göre güvenlik profilleri ilgili firewall policy'lere uygulanabilir. Amaç yalnızca servisleri açmak değil; performans, kullanıcı deneyimi ve güvenlik gereksinimi arasında doğru politika tasarımını oluşturmaktır.
IPS
İhtiyaca uygun IPS sensörleri ve imza aksiyonları ile exploit ve ağ tabanlı tehditlere karşı koruma.
Antivirus / Malware
Desteklenen trafik akışlarında zararlı içerik ve dosya tehditlerinin kontrol edilmesi.
Application Control
Uygulamaların görünürlüğü ve kurum politikalarına göre izin, izleme veya engelleme kontrolleri.
Web / DNS Security
Lisans kapsamına göre URL ve DNS kategorileri üzerinden internet erişim politikalarının uygulanması.
SSL Inspection
Şifreli trafiğin güvenlik ihtiyacına, sertifika yapısına, mahremiyet ve performans etkilerine göre kontrollü incelenmesi.
Loglama ve Görünürlük
Güvenlik olaylarının FortiAnalyzer, FortiGate Cloud veya uyumlu SIEM/syslog altyapılarına aktarılmasının planlanması.
FortiGate HA ve iş sürekliliği kurulumu
Firewall kritik bir ağ bileşenidir. Uygun projelerde iki FortiGate ile yüksek erişilebilirlik tasarlanarak tek cihaz arızasının servis sürekliliğine etkisi azaltılabilir. HA kurulumu yalnızca iki cihazı birbirine bağlamak değil; interface, switch, ISP, heartbeat ve failover senaryolarını uçtan uca değerlendirmeyi gerektirir.
HA Tasarımı
Cihaz uyumluluğu, topoloji, interface ve upstream/downstream ağ bağlantıları planlanır.
Heartbeat
Cluster üyeleri arasındaki heartbeat bağlantıları ve yedeklilik ihtiyacı yapılandırılır.
Konfigürasyon Senkronizasyonu
Cluster üyelerinin senkronizasyon durumu doğrulanır ve yapılandırma bütünlüğü kontrol edilir.
Session Sürekliliği
İhtiyaca ve desteklenen trafik tiplerine göre session pickup ve ilgili süreklilik ayarları değerlendirilir.
Interface Monitoring
Kritik interface veya bağlantı arızalarının cluster davranışına etkisi proje gereksinimine göre planlanır.
Failover Testi
Kontrollü test senaryolarıyla cihaz ve bağlantı arızalarında beklenen failover davranışı doğrulanır.
Mevcut firewall'dan FortiGate'e geçiş
Mevcut Yapı Analizi
Interface, IP/VLAN, route, object, policy, NAT, VPN ve yayınlanan servisler envanterlenir.
Konfigürasyon Tasarımı
Eski firewall kuralları birebir kopyalanmak yerine ihtiyaç ve güvenlik açısından gözden geçirilerek FortiGate yapısına uyarlanır.
Ön Hazırlık
Yeni FortiGate mümkün olduğunca kesinti penceresinden önce hazırlanır ve temel fonksiyonlar doğrulanır.
Geçiş Planı
ISP, switch, sunucu, VPN ve kritik servis bağımlılıkları dikkate alınarak değişiklik ve rollback planı oluşturulur.
Canlı Geçiş
Planlanan bakım penceresinde trafik yeni FortiGate'e alınır ve kritik servisler adım adım test edilir.
Dokümantasyon
Proje kapsamına göre topoloji, IP/VLAN, VPN ve önemli konfigürasyon bilgileri güncellenerek teslim süreci tamamlanır.
FortiGate kurulum projenizi birlikte planlayalım
Yeni FortiGate kurulumu, mevcut firewall migration'ı, HA, IPsec VPN, VLAN, routing, FortiGuard profilleri veya loglama ihtiyacınız için mevcut altyapıyı analiz ederek proje kapsamını oluşturabiliriz.
FortiGate kurulum ve yapılandırma teklifi alın
FortiGate modelinizi, mevcut firewall yapınızı, internet hatlarınızı, VLAN/VPN ihtiyaçlarınızı ve hedef topolojinizi paylaşın; kurulum kapsamını birlikte belirleyelim.
FortiGate Kurulum Teklifi İsteyinFortiGate kurulumu hakkında sık sorulan sorular
FortiGate kurulumu hangi adımları içerir?
İhtiyaç analizi, firmware ve temel sistem ayarları, interface/WAN/LAN, VLAN, routing, DNS/NTP, firewall policy, NAT, güvenlik profilleri, VPN, HA, loglama, test ve dokümantasyon proje kapsamına göre uygulanır.
FortiGate ilk kurulumda internete nasıl çıkarılır?
WAN interface IP bilgileri ve varsayılan route tanımlanır; gerekli DNS ve firewall policy/NAT ayarları tamamlandıktan sonra bağlantı kontrollü olarak test edilir.
FortiGate firewall policy nasıl planlanmalı?
Kaynak, hedef, servis, kullanıcı/cihaz grubu ve iş ihtiyacı temelinde mümkün olan en az yetki prensibiyle politika tasarlanmalı; geniş ANY kuralları gerekmedikçe kullanılmamalıdır.
FortiGate üzerinde VLAN kurulabilir mi?
Evet. Fiziksel veya aggregate interface üzerinde VLAN interface'leri oluşturulabilir; her VLAN için IP, DHCP, routing ve güvenlik politikaları ihtiyaca göre yapılandırılabilir.
FortiGate HA kurulumu yapılabilir mi?
Evet. Uyumlu cihazlarla FortiGate HA mimarisi kurulabilir. Tasarımda heartbeat bağlantıları, interface yapısı, cihaz önceliği, session senkronizasyonu ve failover testleri planlanır.
FortiGate IPsec VPN kurulumu yapıyor musunuz?
Evet. Şubeler, veri merkezi, bulut veya üçüncü taraf firewall sistemleri arasında site-to-site IPsec VPN tasarlanabilir ve devreye alınabilir.
FortiGate kurulurken FortiGuard servisleri nasıl devreye alınır?
Cihaz kayıt ve lisans durumu doğrulandıktan sonra projeye uygun IPS, Application Control, Antivirus, Web/DNS Filtering ve diğer lisanslı güvenlik profilleri oluşturularak ilgili policy'lere uygulanır.
FortiGate logları nerede tutulabilir?
Yerel loglama kapasitesine ek olarak ihtiyaca göre FortiAnalyzer, FortiGate Cloud veya uyumlu syslog/SIEM sistemlerine log gönderimi planlanabilir.
Mevcut firewall FortiGate'e taşınabilir mi?
Evet. Mevcut interface, VLAN, routing, NAT, policy, object ve VPN yapısı analiz edilerek FortiGate'e kontrollü migration projesi hazırlanabilir.
Kurulum sonrası test yapılıyor mu?
Profesyonel devreye almada internet erişimi, policy/NAT, VLAN/routing, VPN, güvenlik profilleri, HA/failover ve loglama gibi proje kapsamındaki fonksiyonlar test edilerek doğrulanmalıdır.