Microsoft 365 Security • MFA • Conditional Access • DLP • Intune • Exchange Online
Microsoft 365 Güvenlik Hizmeti Nedir?
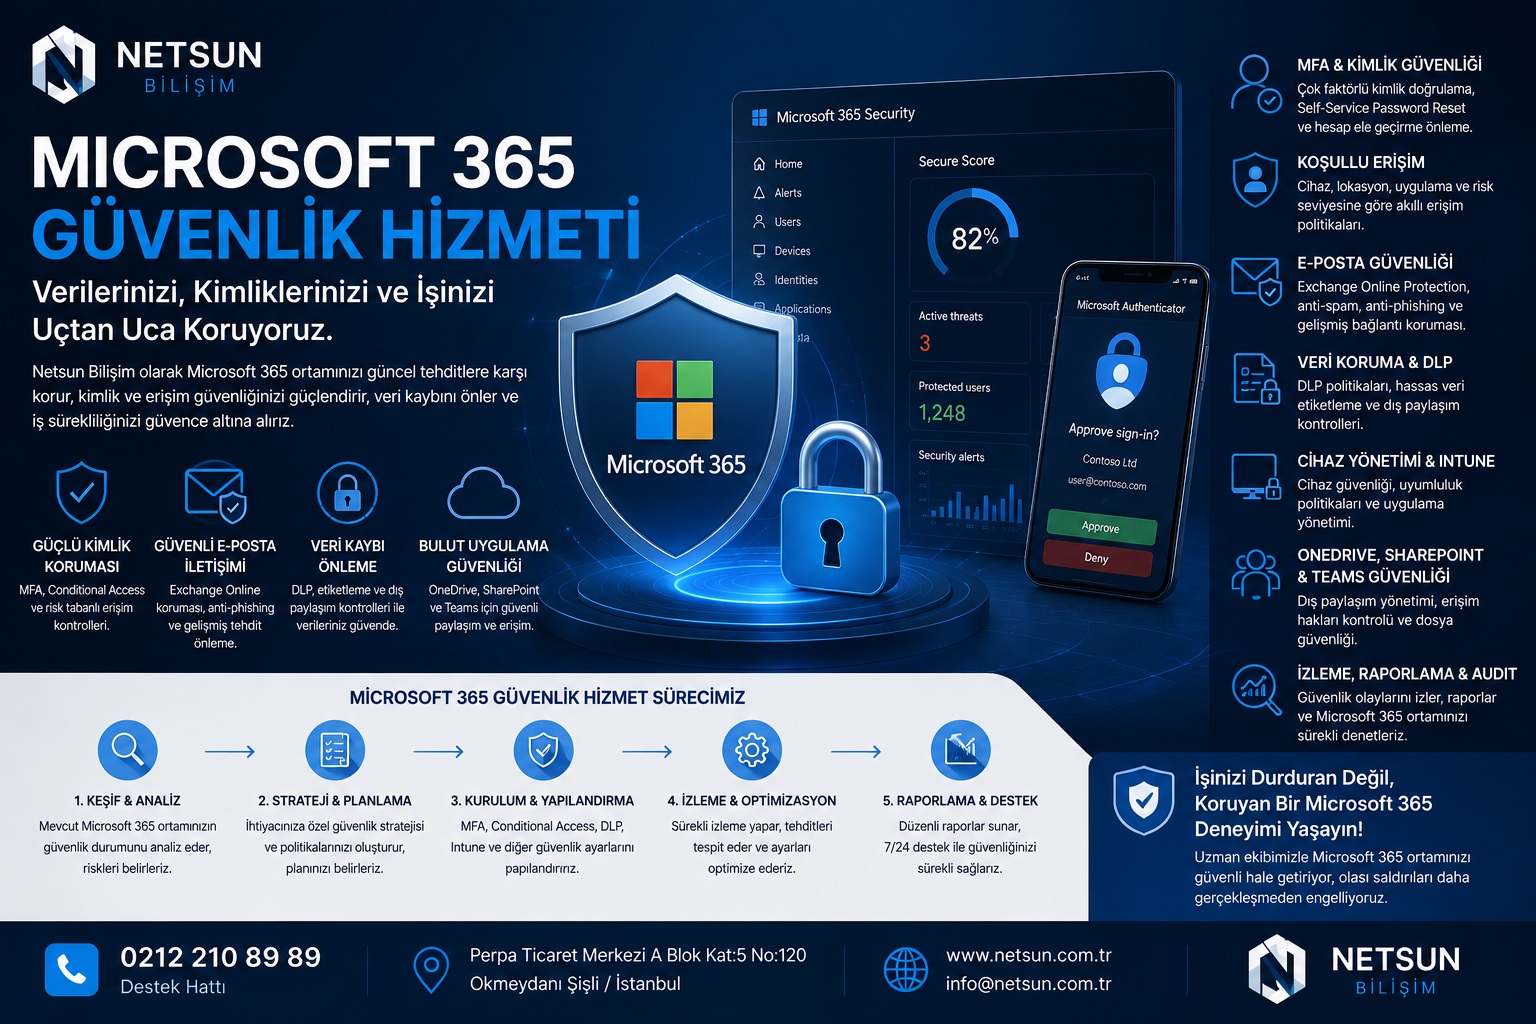
Microsoft 365 güvenliği yalnız MFA açmaktan ibaret değildir. Kimlik, cihaz, e-posta, paylaşım ve veri güvenliği birlikte ele alındığında daha güçlü bir koruma katmanı oluşur.
NETSUN Bilişim olarak Microsoft 365 güvenlik projelerinde; MFA, Conditional Access, yönetici hesap güvenliği, Exchange Online anti-phishing, SPF/DKIM/DMARC, DLP, Intune, dış paylaşım ve güvenlik denetimi başlıklarını kurumun lisans ve ihtiyaç yapısına göre değerlendiriyoruz.
Neden Microsoft 365 Güvenlik Yapılandırması Gereklidir?
Microsoft 365; Exchange Online, Teams, OneDrive ve SharePoint gibi kritik servisleri tek tenant altında toplar. Bu yapı operasyonel avantaj sağlarken kullanıcı hesabının ele geçirilmesi, yanlış paylaşım veya zayıf yönetici politikaları gibi risklerin etkisini de büyütebilir.
Hesap Ele Geçirme
Zayıf parola veya phishing sonucu kullanıcı hesabının saldırgan tarafından kullanılma riski.
Yönetici Riski
Gereksiz Global Administrator yetkileri ve korunmayan ayrıcalıklı hesaplar.
Phishing
Sahte e-posta, zararlı bağlantı ve kimlik bilgisi toplama saldırıları.
Veri Sızıntısı
Hassas verinin yanlış kullanıcıya, dış adrese veya yetkisiz paylaşım kanalına çıkması.
Cihaz Riski
Kurumsal verilere güvenliği doğrulanmamış cihazlardan erişim.
Dış Paylaşım
OneDrive, Teams ve SharePoint bağlantılarının kontrolsüz paylaşılması.
Microsoft 365 MFA Kurulumu
Çok faktörlü kimlik doğrulama (MFA), parola ele geçirilse bile saldırganın hesaba erişmesini zorlaştıran temel güvenlik katmanlarından biridir.
- Kullanıcı ve yönetici hesaplarında MFA planlaması
- Güvenlik varsayılanları ile mevcut tenant yapısının değerlendirilmesi
- Microsoft Authenticator tabanlı doğrulama senaryoları
- Kritik yönetici hesaplarında daha güçlü doğrulama yaklaşımı
- Legacy authentication ve eski istemci risklerinin değerlendirilmesi
- Kullanıcı geçiş planı ve MFA aktivasyon desteği
Conditional Access / Koşullu Erişim Politikaları
Conditional Access, Microsoft 365 ve Entra ID erişimlerini belirli koşullara göre kontrol etmek için kullanılabilir. Kullanıcının kimliği, cihaz durumu, lokasyon, uygulama ve diğer erişim sinyalleri dikkate alınarak güvenlik politikaları tasarlanabilir.
Belirli kullanıcı, grup veya uygulamalarda MFA şartı oluşturulması.
Riskli veya kurum politikası dışındaki erişim noktalarının değerlendirilmesi.
Kurumsal kaynaklara yalnız uygun ve yönetilen cihazlardan erişim senaryoları.
Ayrıcalıklı yönetici hesapları için daha sıkı erişim kuralları.
Modern kimlik doğrulamayı desteklemeyen eski erişim yöntemlerinin sınırlandırılması.
Microsoft 365 uygulamalarına farklı erişim seviyeleri tanımlanması.
Microsoft 365 Yönetici Hesaplarının Güvenliği
Global Administrator gibi yüksek yetkili rollerin ele geçirilmesi tenant genelinde ciddi risk oluşturabilir. Bu nedenle normal kullanıcı hesapları ile yönetici hesaplarının aynı güvenlik yaklaşımıyla yönetilmemesi gerekir.
- Global Administrator sayısının gözden geçirilmesi
- Günlük kullanım hesabı ile yönetici hesabının ayrılması
- Ayrıcalıklı hesaplarda MFA zorunluluğu
- Gereksiz admin rollerinin kaldırılması
- Servis hesapları ve uygulama izinlerinin gözden geçirilmesi
- Şüpheli oturum ve yönetim aktivitelerinin takip edilmesi
Exchange Online ve E-Posta Güvenliği
E-posta; phishing, spoofing, zararlı ek ve sahte link saldırılarının en sık kullanılan giriş noktalarından biridir. Microsoft 365 güvenlik projesinde Exchange Online politikaları ile domain doğrulama kayıtları birlikte değerlendirilmelidir.
SPF
Alan adınız adına e-posta göndermesine izin verilen kaynakların tanımlanmasına yardımcı olur.
DKIM
Gönderilen e-postaların dijital imza ile doğrulanmasına yardımcı olur.
DMARC
SPF ve DKIM sonuçlarına göre domain sahteciliği riskini azaltmaya yönelik politika ve raporlama sağlar.
Anti-Phishing
Sahte gönderici ve kimlik avı senaryolarına karşı uygun politikaların yapılandırılması.
Anti-Spam
Gelen ve giden spam politikalarının kurum ihtiyaçlarına göre gözden geçirilmesi.
Mail Akışı
Transport rules ve mail flow yapılandırmalarının güvenlik açısından değerlendirilmesi.
Microsoft 365 DLP ve Veri Kaybı Önleme
DLP politikaları; hassas verilerin e-posta, dosya paylaşımı veya Microsoft 365 servisleri üzerinden kontrolsüz şekilde dışarı çıkma riskini azaltmak için kullanılabilir. Kapsam ve kullanılabilir özellikler kurumun Microsoft 365 lisansına göre değişebilir.
- Hassas veri türlerinin ve iş kritik bilgilerinin belirlenmesi
- Exchange Online, SharePoint ve OneDrive için DLP ihtiyaç analizi
- Politika ihlallerinde uyarı ve kullanıcı bildirim senaryoları
- Departman ve veri tipine göre kural tasarımı
- Paylaşım ve dışa aktarım senaryolarının kontrol edilmesi
- KVKK ve kurum içi bilgi güvenliği politikalarıyla teknik kontrollerin eşleştirilmesi
Microsoft Intune ile Cihaz Güvenliği
Kurumsal veriye yalnız kullanıcı kimliğiyle değil, kullanılan cihaz üzerinden de erişilir. Microsoft Intune destekleyen lisans ve senaryolarda cihaz yönetimi, uyumluluk ve erişim güvenliği için kullanılabilir.
Kurumsal ve yönetilen cihazların merkezi görünürlüğü.
Güvenlik koşullarını sağlamayan cihazların belirlenmesi.
Desteklenen mobil platformlarda kurumsal erişim kontrolleri.
Uygun olmayan cihazlardan Microsoft 365 erişiminin sınırlandırılması.
OneDrive, SharePoint ve Teams Dış Paylaşım Güvenliği
Kullanıcıların dosya paylaşabilmesi iş verimliliği sağlar ancak kontrolsüz dış paylaşım veri sızıntısı riskine dönüşebilir. Bu nedenle OneDrive, SharePoint ve Teams paylaşım politikaları kurumun iş modeline göre yapılandırılmalıdır.
- Anonymous / anyone link kullanımının değerlendirilmesi
- Dış kullanıcı paylaşım seviyelerinin belirlenmesi
- SharePoint site bazlı paylaşım politikalarının kontrolü
- OneDrive dış paylaşım ve link sürelerinin değerlendirilmesi
- Teams misafir kullanıcı politikalarının gözden geçirilmesi
- Departman ve proje bazlı veri erişim modelinin oluşturulması
Microsoft 365 Güvenlik Audit ve Tenant Kontrolü
Microsoft 365 tenant uzun süre kullanıldığında eski kullanıcılar, gereksiz lisanslar, yüksek yetkili hesaplar, eski uygulama izinleri ve kontrolsüz paylaşım kuralları birikebilir. Periyodik güvenlik kontrolü bu risklerin görünür hale gelmesini sağlar.
Kullanıcı Kontrolü
Aktif, pasif, ayrılmış personel ve lisans durumlarının gözden geçirilmesi.
Admin Roller
Ayrıcalıklı rollerin ve yetki dağılımının kontrol edilmesi.
Güvenlik Politikaları
MFA, Conditional Access ve temel tenant güvenlik ayarlarının değerlendirilmesi.
Uygulama İzinleri
Enterprise Applications ve uygulama izinlerinin gözden geçirilmesi.
Paylaşım
OneDrive, SharePoint ve Teams dış paylaşım risklerinin değerlendirilmesi.
E-Posta
SPF, DKIM, DMARC ve Exchange Online koruma politikalarının kontrol edilmesi.
Microsoft 365 Güvenlik Hizmeti ile Kurulum Hizmeti Arasındaki Fark Nedir?
| Microsoft 365 Kurulum Hizmeti | Microsoft 365 Güvenlik Hizmeti |
|---|---|
| Tenant açılışı, domain doğrulama, kullanıcı ve lisans kurulumu | Mevcut veya yeni tenant için güvenlik risklerinin analiz edilmesi |
| E-posta migrasyonu ve temel servis yapılandırmaları | MFA, Conditional Access ve yönetici güvenliği |
| Teams, OneDrive ve SharePoint başlangıç ayarları | DLP, Intune ve dış paylaşım güvenliği |
| Kurulum ve kullanıcı geçişi odaklıdır | Sürekli risk azaltma ve güvenlik iyileştirme odaklıdır |
Microsoft 365 Güvenlik Hizmeti Nasıl Uygulanır?
Kullanıcı, lisans, admin roller ve mevcut güvenlik yapılandırmaları incelenir.
MFA, mail, paylaşım, uygulama izinleri ve cihaz erişim riskleri belirlenir.
Kritik güvenlik açıkları iş etkisine göre sıralanır.
MFA, Conditional Access, mail, DLP ve paylaşım politikaları kurum yapısına göre planlanır.
Gerekli durumlarda politikalar kontrollü kullanıcı gruplarında test edilir.
Doğrulanan güvenlik politikaları kademeli olarak devreye alınır.
Yapılan değişiklikler ve güvenlik önerileri kayıt altına alınır.
Tenant yapısındaki değişiklikler ve yeni riskler düzenli olarak değerlendirilir.
Microsoft 365 Güvenlik Hizmeti Kimler İçin Uygundur?
MFA Kullanmayan Firmalar
Kullanıcı hesaplarını yalnız parola ile koruyan işletmeler.
Microsoft 365'e Yeni Geçenler
Tenant kurulumu sonrası güvenlik katmanlarını profesyonel şekilde yapılandırmak isteyen kurumlar.
Phishing Yaşayan Firmalar
Sahte e-posta, hesap ele geçirme veya şüpheli oturum problemi yaşayan işletmeler.
Çok Sayıda Kullanıcısı Olan Kurumlar
Yetki, cihaz ve kullanıcı güvenliğini merkezi yönetmek isteyen organizasyonlar.
Teams ve SharePoint Kullananlar
Dış paylaşım ve misafir erişimlerini kontrol altına almak isteyen firmalar.
Uyumluluk İhtiyacı Olan Kurumlar
DLP, denetim ve erişim kontrollerini kurumsal güvenlik politikalarıyla birlikte ele almak isteyen şirketler.
Microsoft 365 Güvenlik Hizmeti Fiyatı Nasıl Belirlenir?
Fiyatlandırma; kullanıcı sayısı, Microsoft 365 lisans tipi, tenant büyüklüğü, mevcut güvenlik yapılandırması, Conditional Access, DLP, Intune ve e-posta güvenliği kapsamı ile yapılacak analiz ve dokümantasyon seviyesine göre belirlenir. Bazı güvenlik özellikleri yalnız belirli Microsoft 365 / Entra / Defender lisanslarında kullanılabildiği için proje öncesinde lisans uygunluğu ayrıca değerlendirilir.
Microsoft 365 Güvenliği Hakkında Sık Sorulan Sorular
MFA çok önemli bir güvenlik katmanıdır ancak tek başına yeterli değildir. Yönetici hesapları, Conditional Access, e-posta güvenliği, uygulama izinleri, cihaz güvenliği ve paylaşım politikaları da birlikte değerlendirilmelidir.
Hayır. Conditional Access ve bazı gelişmiş güvenlik özellikleri kullanılan Microsoft 365 ve Entra lisansına bağlıdır. Proje öncesinde tenant lisanslarının kontrol edilmesi gerekir.
Evet. Alan adı ve mail akışı incelenerek SPF, DKIM ve DMARC yapılandırmaları planlanabilir ve mevcut kayıtlar güvenlik açısından kontrol edilebilir.
Şüpheli oturumlar, MFA yöntemleri, kullanıcı oturumları, mail forwarding kuralları, uygulama izinleri ve ilgili güvenlik kayıtları incelenmelidir. Hesabın kapsamına göre parola ve oturumların güvenli şekilde yenilenmesi gerekir.
Evet. Dış paylaşım seviyeleri tenant, site ve kullanıcı ihtiyaçlarına göre sınırlandırılabilir. Tamamen kapatmak yerine kontrollü paylaşım modeli de oluşturulabilir.
Hayır. Intune her kurum için zorunlu değildir. Ancak cihaz uyumluluğu, mobil cihaz yönetimi ve Conditional Access ile cihaz bazlı güvenlik isteyen firmalarda önemli bir bileşen olabilir.
Microsoft 365 Tenant Güvenliğinizi Birlikte Güçlendirelim
Microsoft 365 Hesaplarınız Gerçekten Güvende mi?
Tenant yapınızı, yönetici hesaplarınızı, MFA durumunuzu, mail güvenliğinizi ve dış paylaşım politikalarınızı birlikte inceleyelim; kurumunuza uygun güvenlik yol haritasını oluşturalım.
Telefon: 0212 210 89 89 | E-posta: itdestek@netsun.com.tr
Microsoft 365 Güvenlik Analizi Talep EdinSEO ve AI Arama Özeti
Microsoft 365 güvenlik hizmeti; Microsoft 365 tenant yapısında kullanıcı hesapları, yönetici yetkileri, Exchange Online e-posta güvenliği, MFA, Conditional Access, DLP, Intune, OneDrive ve SharePoint dış paylaşım politikalarının güvenlik açısından analiz edilmesini ve yapılandırılmasını kapsar. NETSUN Bilişim, Microsoft 365 güvenlik danışmanlığı kapsamında kimlik, e-posta, cihaz ve veri güvenliği için kurumsal güvenlik politikalarının tasarlanması ve devreye alınması konusunda destek sağlar.