FortiGate Migration ve Firewall Geçiş Hizmeti
Eski FortiGate cihazınızı yeni nesil bir modele yükseltirken veya farklı üretici firewall altyapısından FortiGate NGFW'ye geçerken yalnızca konfigürasyon dosyasını taşımak yeterli değildir. NETSUN Bilişim; mevcut yapının analizi, FortiConverter veya uygun dönüşüm yöntemi, interface mapping, policy/NAT/VPN uyarlaması, güvenlik optimizasyonu, cutover, test ve rollback planını birlikte ele alan kontrollü migration yaklaşımı sunar.
Migration projeniz için teklif alın
Mevcut firewall ve hedef FortiGate bilgilerinizi paylaşın. Ekibimiz migration kapsamı, FortiConverter ihtiyacı, cutover ve devreye alma planı için sizinle iletişime geçsin.
FortiGate migration nasıl yapılır?
Başarılı bir firewall migration projesi keşif ile başlar ve doğrulama ile tamamlanır. Mevcut konfigürasyon otomatik olarak dönüştürülebilse bile hedef FortiGate modelinin interface yapısı, FortiOS sürümü, lisansları ve yeni güvenlik mimarisi dikkate alınmalıdır.
1. Keşif ve Envanter
Interface, VLAN, route, object, policy, NAT, VPN, HA, authentication ve kritik servis bağımlılıkları çıkarılır.
2. Hedef Tasarım
Yeni FortiGate modeli, port mapping, WAN/LAN topolojisi, FortiOS, lisanslar ve güvenlik servisleri belirlenir.
3. Conversion
Desteklenen senaryolarda FortiConverter veya uygun migration yöntemi kullanılarak yapılandırma hedef FortiGate formatına dönüştürülür.
4. Review ve Optimizasyon
Conversion çıktısı incelenir; kullanılmayan objeler, gereksiz policy'ler, interface eşlemeleri ve model farklılıkları kontrol edilir.
5. Cutover ve Rollback
Bakım penceresi, değişiklik sırası, ISP/switch bağımlılıkları ve gerektiğinde eski sisteme geri dönüş adımları planlanır.
6. Test ve Doğrulama
Internet, uygulamalar, NAT, routing, VPN, FortiGuard profilleri, loglama ve varsa HA fonksiyonları test edilir.
Hangi firewall sistemlerinden FortiGate'e geçilebilir?
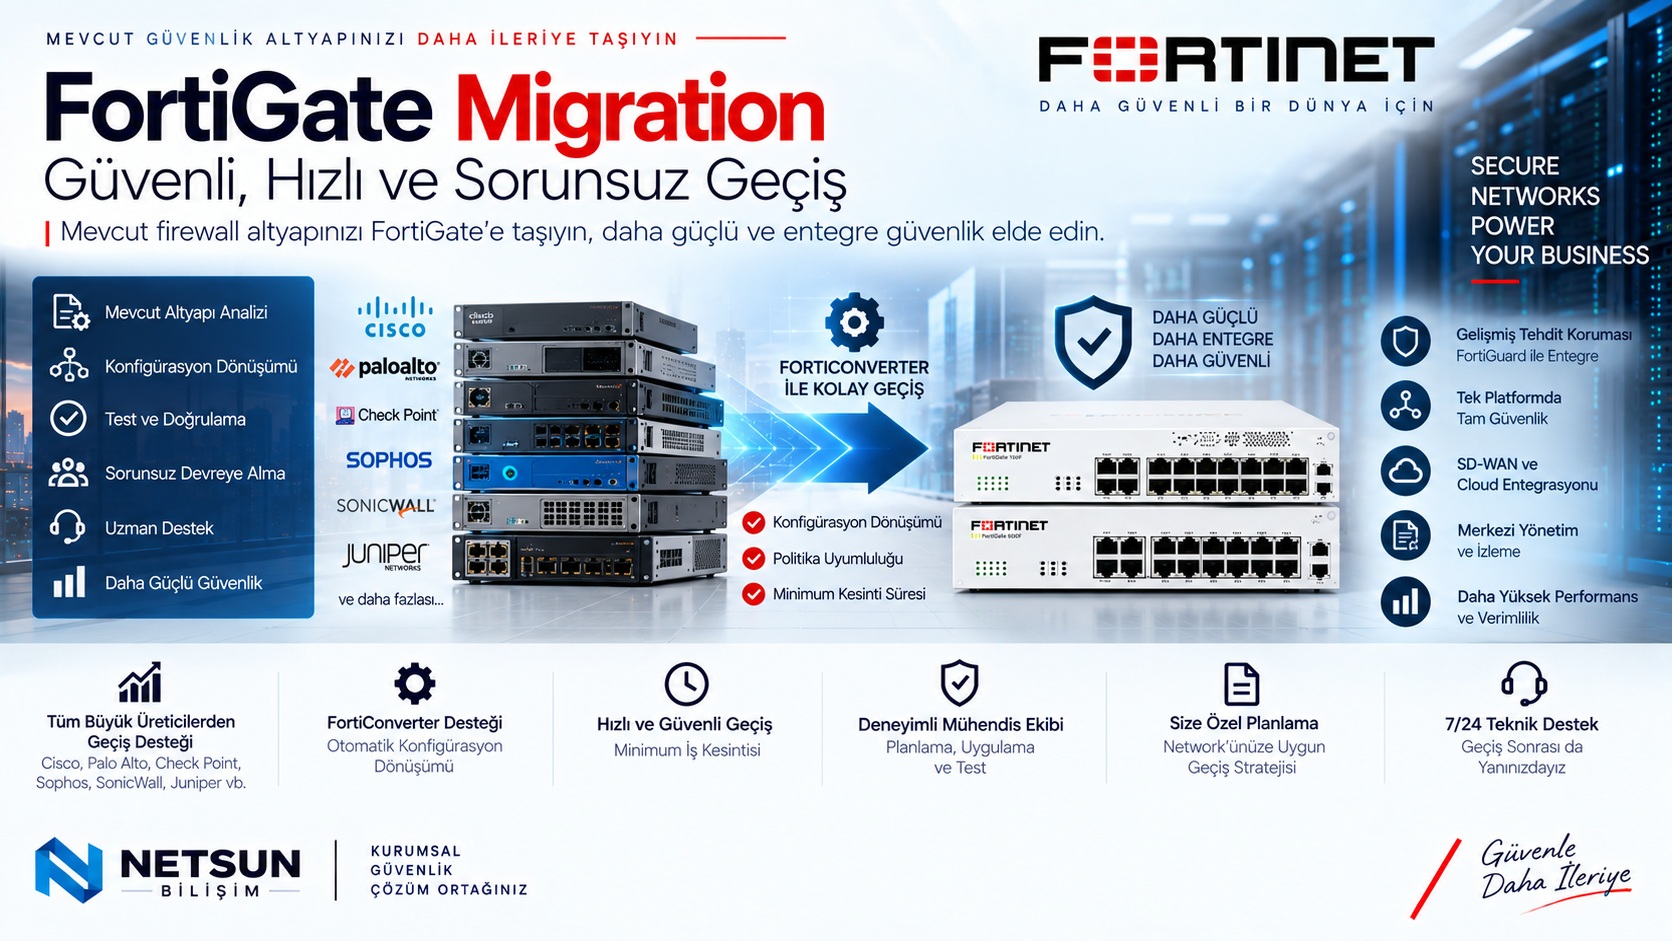
Fortinet'in güncel FortiConverter hizmeti, FortiGate-to-FortiGate dönüşümünün yanı sıra birçok yaygın üçüncü taraf firewall üreticisinden FortiGate NGFW'ye migration desteği sunar. Destek kapsamı kullanılan ürün ve konfigürasyon özelliklerine göre proje öncesinde doğrulanmalıdır.
FortiGate → FortiGate
Eski veya farklı model FortiGate konfigürasyonunun yeni hedef modele uyarlanması ve model bazlı interface/config farklarının kontrolü.
Cisco → FortiGate
Desteklenen Cisco firewall yapılandırmalarının FortiGate policy, object, NAT ve ağ mimarisine dönüştürülmesi.
Palo Alto → FortiGate
Desteklenen PAN-OS yapılandırmasının FortiGate güvenlik politikaları ve obje yapısına uyarlanması.
Check Point → FortiGate
Desteklenen Check Point yapılandırmalarının analiz edilerek FortiGate NGFW mimarisine geçirilmesi.
Sophos / SonicWall → FortiGate
Desteklenen Sophos ve SonicWall firewall konfigürasyonlarından FortiGate'e kontrollü migration.
Juniper / Forcepoint / WatchGuard
FortiConverter'ın desteklediği diğer üreticilerde sürüm ve obje kapsamı doğrulanarak dönüşüm projesi planlanabilir.
FortiConverter migration sürecinde ne sağlar?
Fortinet FortiConverter, mevcut firewall konfigürasyonunu FortiGate'in uygun yapılandırmasına çevirmek için otomasyon ve dönüşüm kuralları kullanır. Fortinet; tek seferlik FortiConverter Service, yıllık FortiConverter Tool ve Professional Services seçenekleri sunmaktadır.
Otomatik Dönüşüm
Desteklenen kaynak konfigürasyonlar FortiGate'in policy, object ve ilgili yapılandırma yapısına dönüştürülebilir.
Multi-Vendor Desteği
FortiGate'in yanı sıra Fortinet'in desteklediği çeşitli üçüncü taraf firewall üreticilerinden migration yapılabilir.
Conversion Report
Dönüşüm çıktısı ve raporlar production'a alınmadan önce kontrol edilerek manuel doğrulama gerektiren noktalar belirlenebilir.
FortiOS Entegrasyonu
Fortinet dokümanına göre FortiOS 7.4.0+ uygun senaryolarda FortiGate-to-FortiGate conversion GUI üzerinden başlatılabilir.
FortiGate-to-FortiGate
Fortinet, FortiGate konfigürasyonunu farklı FortiGate modeline taşırken FortiConverter kullanımını önerir; ücretsiz conversion lisansı seçeneği bulunur.
Uzman Kontrolü
Otomasyon migration'ın tamamı değildir; interface mapping, VPN, VDOM, lisans ve model farklılıkları uzman tarafından doğrulanmalıdır.
Firewall geçişinden önce kontrol edilmesi gerekenler
Config Backup
Kaynak firewall konfigürasyonu ve kritik sistem bilgileri güvenli şekilde yedeklenir.
Interface Mapping
Eski ve yeni cihaz port isimleri, hızları, aggregate yapıları ve VLAN bağlantıları eşleştirilir.
Firmware / FortiOS
Hedef cihazın FortiOS sürümü, özellik uyumluluğu ve gerekli upgrade yolu proje öncesinde değerlendirilir.
Lisans ve VDOM
FortiGuard, FortiCare, FortiConverter ve gerekiyorsa VDOM kapasitesi gibi lisans gereksinimleri kontrol edilir.
VPN ve Sertifikalar
IPsec, uzaktan erişim, sertifika, PSK ve üçüncü taraf bağımlılıkları migration planına dahil edilir.
Rollback Planı
Beklenmeyen durumda eski firewall'a geri dönüş için fiziksel bağlantı, config ve değişiklik sırası önceden hazırlanır.
Migration yalnızca kopyalama değildir
Yıllar içinde firewall üzerinde kullanılmayan objeler, geçici kurallar, gereğinden geniş erişimler ve eski servis tanımları birikebilir. Yeni FortiGate'e geçiş, mevcut güvenlik politikasını yeniden değerlendirmek için uygun bir fırsattır.
Kullanılmayan Objeler
Artık kullanılmayan address/service objeleri belirlenerek hedef konfigürasyonda gereksiz karmaşıklık azaltılabilir.
Eski Policy'ler
İş ihtiyacı kalmamış firewall kuralları doğrulanarak yeni sisteme taşınmaması değerlendirilebilir.
ANY Kuralları
Gereğinden geniş kaynak, hedef veya servis tanımları least-privilege yaklaşımıyla yeniden ele alınabilir.
NAT / VIP
Yayınlanan servisler, public IP'ler ve DNAT/VIP kuralları aktif servislerle karşılaştırılır.
Security Profiles
Yeni FortiGuard lisans kapsamına göre IPS, Application Control, Web/DNS Security ve SSL Inspection politikaları güncellenebilir.
Loglama
FortiAnalyzer, FortiGate Cloud veya SIEM entegrasyonu ile yeni ortamda görünürlük ve olay takibi güçlendirilebilir.
FortiGate migration sonrası 6 kritik test
1. Internet ve Routing
Default route, ISP bağlantıları, SD-WAN veya dinamik routing akışları doğrulanır.
2. NAT ve Yayınlar
Internet çıkışı, VIP/DNAT ve dışarıdan erişilen kritik servisler test edilir.
3. VLAN ve Uygulamalar
Segmentler arası erişimler, DNS/DHCP bağımlılıkları ve kritik iş uygulamaları kontrol edilir.
4. VPN
Site-to-site IPsec ve proje kapsamındaki uzaktan erişim senaryoları uçtan uca test edilir.
5. Güvenlik ve Loglar
FortiGuard profilleri, policy hit'leri ve FortiAnalyzer/SIEM log akışı doğrulanır.
6. HA / Failover
HA kullanılan yapılarda kontrollü failover ile servis sürekliliği ve cluster durumu kontrol edilir.
Firewall geçiş projenizi birlikte planlayalım
Kaynak firewall marka/modeli, hedef FortiGate, mevcut interface/VLAN yapısı, policy sayısı, VPN'ler, HA ve bakım penceresi bilgileriyle migration kapsamını belirleyebiliriz.
FortiGate migration teklifi alın
Mevcut firewall konfigürasyonunuzu ve hedef FortiGate modelinizi paylaşın; conversion, optimizasyon, cutover, test ve rollback kapsamını birlikte planlayalım.
Migration Teklifi İsteyinFortiGate migration hakkında sık sorulan sorular
FortiGate migration nedir?
Mevcut FortiGate veya desteklenen üçüncü taraf firewall üzerindeki interface, object, policy, NAT, route, VPN ve ilgili yapılandırmaların analiz edilerek hedef FortiGate mimarisine uyarlanması, doğrulanması ve kontrollü olarak devreye alınması sürecidir.
FortiConverter hangi firewall üreticilerini destekler?
Fortinet'in güncel FortiConverter ürün sayfası Check Point, Cisco, Forcepoint, Juniper, Palo Alto Networks, SonicWall, Sophos ve WatchGuard dahil çeşitli üreticilerden FortiGate'e dönüşümü desteklediğini belirtir.
Eski FortiGate konfigürasyonu yeni modele doğrudan yüklenebilir mi?
Farklı FortiGate modelleri arasında aynı konfigürasyon dosyasını doğrudan restore etmek önerilmez. Fortinet, farklı model geçişlerinde FortiConverter kullanımını ve dönüştürülmüş çıktının kontrol edilmesini önerir.
FortiGate'ten FortiGate'e FortiConverter ücretsiz mi?
Fortinet'in güncel teknik dokümanında FortiGate-to-FortiGate konfigürasyon dönüşümü için ücretsiz lisans seçeneği bulunduğu belirtilir. Üçüncü taraf firewall dönüşümleri için ise lisans veya ilgili servis gerekir.
FortiOS üzerinden FortiConverter kullanılabilir mi?
Fortinet dokümanına göre FortiOS 7.4.0 ve sonrasında uygun koşullar sağlandığında eski FortiGate'ten yeni FortiGate'e migration FortiGate GUI üzerinden FortiConverter ile başlatılabilir. Kaynak ve hedef cihazların aynı FortiCare hesabında olması, internet erişimi ve hedef cihazda geçerli FortiConverter Service lisansı gibi koşullar bulunur.
FortiConverter tüm migration işini tek başına bitirir mi?
Hayır. Otomatik dönüşüm önemli ölçüde zaman kazandırabilir ancak interface mapping, model ve FortiOS farkları, lisanslar, VPN, VDOM, policy davranışı ve hedef mimari mutlaka gözden geçirilmeli; conversion report ve çıktı üretim öncesi doğrulanmalıdır.
Migration sırasında kesinti olur mu?
Canlı trafik eski firewall'dan yeni FortiGate'e alındığı cutover aşamasında planlı bir servis etkisi oluşabilir. Süre; topoloji, ISP, routing, VPN, HA ve servis bağımlılıklarına göre değişir. Amaç ön hazırlık ve testlerle bakım penceresini mümkün olduğunca kontrollü tutmaktır.
FortiGate migration öncesinde backup alınmalı mı?
Evet. Kaynak firewall konfigürasyonu, kritik objeler, VPN bilgileri ve mevcut topoloji belgelenmeli; geri dönüş planı için gerekli yedekler migration öncesinde güvenli biçimde alınmalıdır.
Policy'ler birebir taşınmalı mı?
Her zaman değil. Migration eski ve gereksiz objeleri, kullanılmayan policy'leri ve geniş erişim kurallarını temizlemek için iyi bir fırsattır. İş ihtiyacı doğrulanarak hedef FortiGate üzerinde optimize edilmiş politika yapısı oluşturulabilir.
Migration sonrasında neler test edilmeli?
Internet erişimi, kritik uygulamalar, yayınlanan servisler, NAT, routing, VLAN, site-to-site VPN, uzaktan erişim, güvenlik profilleri, loglama ve varsa HA/failover senaryoları proje kapsamına göre doğrulanmalıdır.