Ransomware Recovery • Incident Response • Veeam Restore • Active Directory • Immutable Backup
Ransomware Kurtarma Hizmeti Nedir?
Ransomware olayında amaç yalnız şifrelenmiş dosyaları geri getirmek değildir. Asıl hedef; saldırının hangi sistemlere ulaştığını anlamak, tekrar bulaşma riskini azaltmak ve kritik servisleri doğru sırayla güvenli şekilde ayağa kaldırmaktır.
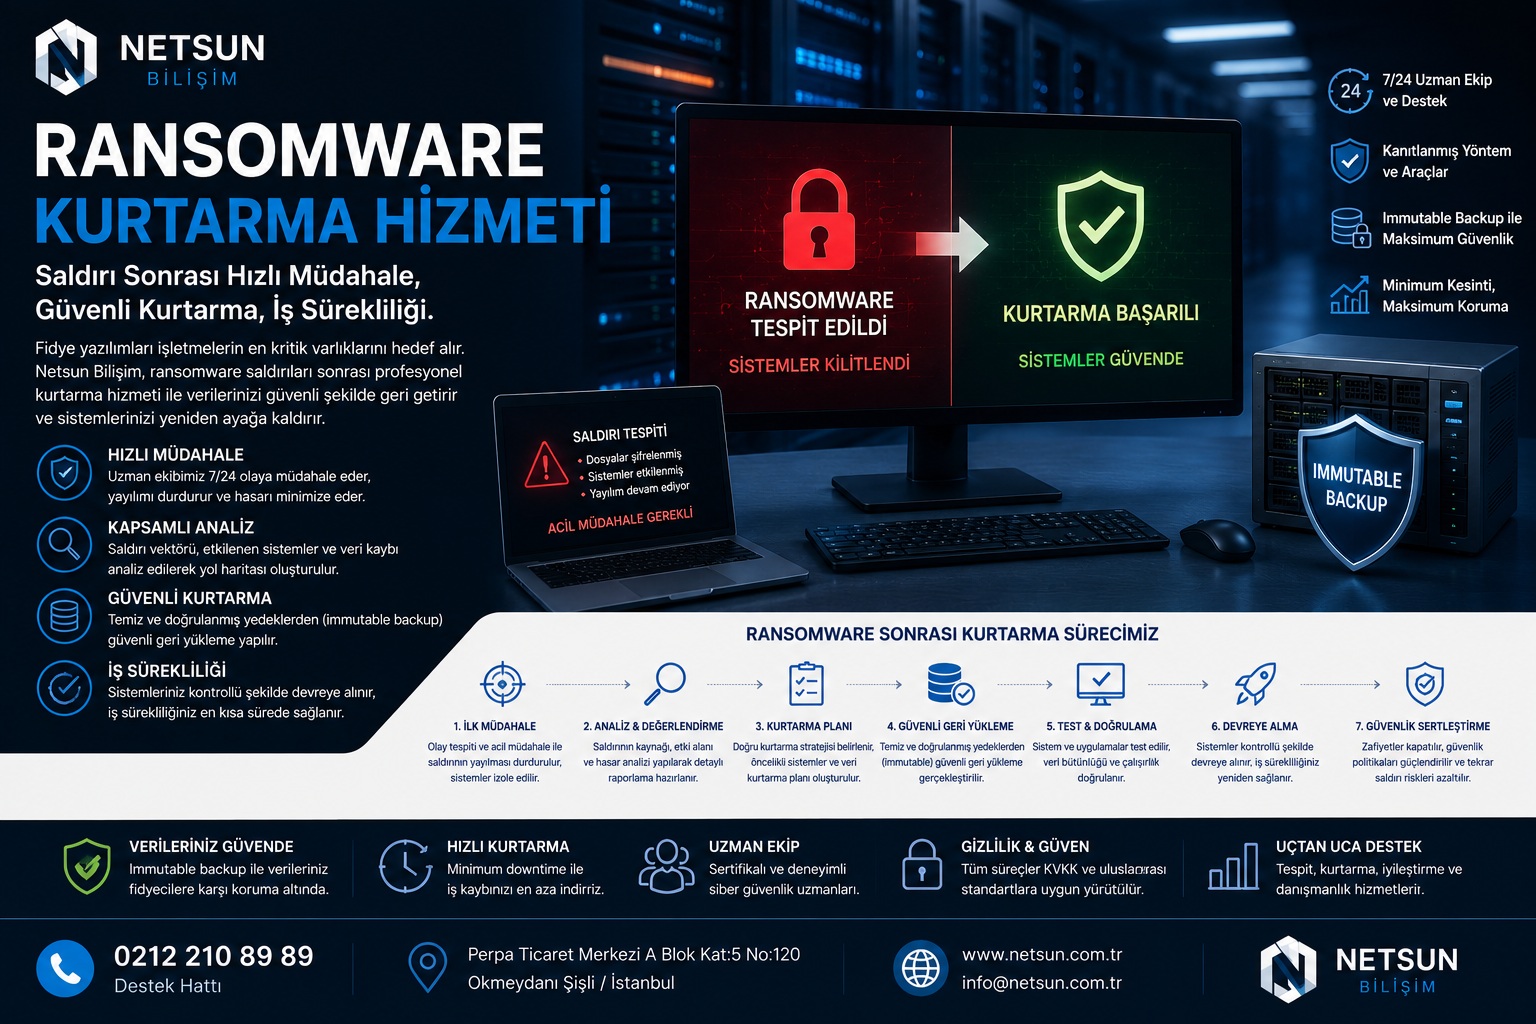
NETSUN Bilişim olarak ransomware sonrası müdahale sürecini; izolasyon, inceleme, temiz restore noktası, Active Directory kontrolü, sunucu geri yükleme, yedek doğrulama ve güvenlik sertleştirme adımlarıyla ele alıyoruz.
Ransomware Saldırısından Sonra İlk Ne Yapılmalı?
- Etkilendiği düşünülen sunucu ve istemcilerin ağ erişimini kontrollü şekilde sınırlandırmak
- Şüpheli VPN, RDP ve yönetici erişimlerini kontrol etmek
- Domain Admin ve kritik yönetici hesaplarını değerlendirmek
- Firewall, EDR, Windows Event Log ve ilgili güvenlik kayıtlarını korumak
- Backup altyapısının saldırıdan etkilenip etkilenmediğini doğrulamak
- Temiz ve saldırı öncesine ait olası restore noktalarını belirlemek
- İş açısından en kritik sistemleri kurtarma önceliğine göre sıralamak
Saldırının Kapsamı Nasıl Belirlenir?
Bir ransomware olayında yalnız şifrelenen dosyalara bakmak yeterli değildir. Saldırganın sisteme nasıl girdiği, hangi hesapları kullandığı, yatay hareket yapıp yapmadığı ve hangi sunuculara eriştiği mümkün olduğunca belirlenmelidir.
İlk Erişim
RDP, VPN, zayıf parola, phishing veya başka bir erişim noktasının araştırılması.
Kimlik Bilgileri
Yönetici ve servis hesaplarında şüpheli kullanım veya yetki yükseltme belirtilerinin kontrolü.
Yatay Hareket
Sunucular ve istemciler arasında SMB, RDP veya yönetim araçları üzerinden yayılım belirtilerinin incelenmesi.
Backup Altyapısı
Yedek sunucusu, repository ve backup hesaplarının saldırıdan etkilenip etkilenmediğinin doğrulanması.
Active Directory
Domain Controller, GPO ve kritik hesap değişikliklerinin değerlendirilmesi.
Log Analizi
Firewall, Windows, EDR, hypervisor ve kritik uygulama loglarının olay zaman çizelgesine göre incelenmesi.
Ransomware Sonrası Yedeklerden Geri Dönüş
Yedeğin mevcut olması tek başına yeterli değildir; geri dönülecek restore noktasının saldırıdan önceye ait ve mümkün olduğunca temiz olduğunun doğrulanması gerekir.
- Backup job geçmişlerinin kontrol edilmesi
- Son başarılı yedeklerin tarih ve bütünlük açısından değerlendirilmesi
- Repository erişimlerinin ve backup hesaplarının kontrolü
- Şüpheli zaman aralığından önceki restore noktalarının belirlenmesi
- Kritik sunucular için test restore veya izole doğrulama yapılması
- Restore sırasının iş önceliklerine göre planlanması
Backup altyapısı da saldırıdan etkilenmişse kurtarma stratejisi daha dikkatli planlanmalıdır. Offline, immutable veya farklı güvenlik katmanlarıyla korunan yedekler bu noktada önemli avantaj sağlayabilir.
Active Directory Ransomware Sonrası Neden Kritik?
Active Directory birçok kurumda kullanıcı, sunucu, yetki ve güvenlik politikalarının merkezidir. Domain Controller'lar veya ayrıcalıklı hesaplar ele geçirilmişse yalnız dosya sunucusunu restore etmek yeterli olmayabilir.
Şüpheli oturumlar, parola değişiklikleri ve yetki hareketleri kontrol edilir.
DC'lerin olay zaman çizelgesi ve bütünlük durumu değerlendirilir.
GPO değişiklikleri ve şüpheli dağıtım senaryoları araştırılır.
Backup, SQL, uygulama ve servis hesaplarının kimlik bilgileri gözden geçirilir.
Olay döneminde oluşturulan kullanıcı ve yönetici hesapları kontrol edilir.
Gerekli durumlarda kritik hesapların parola ve anahtarları kontrollü şekilde değiştirilir.
Veeam ile Ransomware Sonrası Restore
Veeam altyapısı bulunan kurumlarda kurtarma süreci; mevcut restore noktaları, repository güvenliği, backup job geçmişi ve saldırı zaman çizelgesi dikkate alınarak planlanabilir. Amaç yalnız VM'yi açmak değil, temiz olduğu değerlendirilen noktadan kontrollü şekilde geri dönmektir.
VM Restore
Fiziksel veya sanal sunucuların uygun restore noktalarından geri yüklenmesi.
File Level Restore
Gerektiğinde belirli dosya ve klasörlerin seçici olarak kurtarılması.
Application Restore
Desteklenen uygulamalarda granular kurtarma senaryolarının değerlendirilmesi.
Test Restore
Üretim ağına bağlamadan önce izole ortamda sistem doğrulaması yapılması.
Immutable Backup Ransomware'a Karşı Neden Önemli?
Ancak immutable yapı tek başına yeterli değildir. Backup hesaplarının ayrı tutulması, MFA, minimum yetki, repository izolasyonu, düzenli restore testleri ve yedekleme altyapısının izlenmesi birlikte uygulanmalıdır.
Ransomware Sonrası Hangi Sistemler Önce Ayağa Kaldırılmalı?
| Öncelik | Sistem | Amaç |
|---|---|---|
| 1 | Kimlik ve DNS altyapısı | Active Directory, DNS ve temel kimlik servislerinin güvenli çalışmasını sağlamak |
| 2 | Network ve güvenlik bileşenleri | Firewall, VPN ve erişim politikalarını kontrollü hale getirmek |
| 3 | Kritik uygulama sunucuları | ERP, SQL, dosya sunucusu ve iş sürekliliği için gerekli sistemleri devreye almak |
| 4 | Terminal ve kullanıcı servisleri | Kullanıcıların kontrollü şekilde sistemlere yeniden erişmesini sağlamak |
| 5 | İkincil servisler | Daha düşük öncelikli sistemleri doğrulama sonrasında devreye almak |
Gerçek sıra kurumun mimarisine ve iş kritikliği analizine göre değişebilir.
Sistemlerin Kontrollü Şekilde Yeniden Devreye Alınması
Restore edilen sistemleri doğrudan üretim ağına açmak ikinci bir risk oluşturabilir. Her sistem mümkün olduğunca kontrollü doğrulama adımlarından geçirilmeli ve kritik servisler belirli sırayla açılmalıdır.
- Restore edilen sunucunun izole ortamda ilk kontrolü
- Antimalware / EDR taramalarının tamamlanması
- İşletim sistemi ve kritik güvenlik güncellemelerinin değerlendirilmesi
- Şüpheli kullanıcı, servis ve scheduled task kontrolleri
- Network erişimlerinin ihtiyaca göre kademeli açılması
- Uygulama ve veritabanı sağlık kontrollerinin yapılması
- Kullanıcı erişimlerinin kontrollü olarak yeniden etkinleştirilmesi
Ransomware Sonrası Güvenlik Sertleştirme
Kurtarma tamamlandıktan sonra saldırıya neden olan veya yayılımı kolaylaştıran güvenlik zayıflıkları kapatılmalıdır. Aksi halde aynı veya benzer saldırının tekrar yaşanma riski devam eder.
MFA
VPN, Microsoft 365, yönetim panelleri ve ayrıcalıklı hesaplarda çok faktörlü doğrulama.
RDP Kısıtlama
İnternete doğrudan açık RDP erişimlerinin kaldırılması veya güvenli erişim katmanlarıyla sınırlandırılması.
EDR / XDR
Sunucu ve istemcilerde davranışsal tehdit tespiti ve merkezi olay görünürlüğü.
Network Segmentasyonu
Sunucu, kullanıcı, backup ve yönetim ağlarının mümkün olduğunca ayrılması.
Backup Hardening
Immutable repository, ayrı kimlik bilgileri, MFA ve minimum yetki yaklaşımı.
Patch Management
İşletim sistemi ve kritik uygulamaların güvenlik güncellemelerinin düzenli yönetimi.
Fidye Ödenirse Veriler Kesin Geri Gelir mi?
Teknik açıdan öncelik; mevcut temiz yedekleri, kurtarma seçeneklerini ve saldırının kapsamını değerlendirmektir. Kritik durumlarda kurumun hukuk, sigorta ve ilgili resmi/uzman danışmanlarıyla birlikte hareket etmesi gerekir.
NETSUN Ransomware Kurtarma Süreci
Etkilenen sistemler, iş kritikliği ve olayın mevcut durumu belirlenir.
Yayılımı sınırlandırmak amacıyla gerekli network ve hesap erişimleri kontrollü olarak kısıtlanır.
Sunucu, Active Directory, firewall, EDR ve backup kayıtları değerlendirilir.
Saldırı öncesindeki uygun backup noktası belirlenir ve doğrulanır.
Kritik sistemler iş önceliğine göre izole ve kontrollü biçimde geri yüklenir.
Kimlik, network, sunucu ve uygulama servisleri kademeli şekilde üretime alınır.
Parolalar, MFA, firewall, EDR, segmentasyon ve backup güvenliği yeniden değerlendirilir.
Yapılan işlemler, riskler ve önerilen iyileştirmeler kuruma sunulur.
Ransomware Kurtarma Hizmeti Kimler İçin Uygundur?
Sunucuları Şifrelenen Firmalar
Windows, Linux, VMware, Hyper-V veya Proxmox altyapısında ransomware yaşayan işletmeler.
Active Directory Etkilenen Kurumlar
Domain Controller veya ayrıcalıklı hesaplarında şüpheli hareket bulunan şirketler.
Veeam Kullanan Firmalar
Mevcut backup altyapısından temiz ve kontrollü geri dönüş yapmak isteyen kurumlar.
Kritik ERP / SQL Sistemleri
Logo, ERP, SQL Server ve iş uygulamalarını hızla ve güvenli biçimde devreye almak isteyen işletmeler.
Çok Lokasyonlu Şirketler
Saldırının şubelere veya farklı network segmentlerine yayıldığı yapılarda merkezi kurtarma ihtiyacı.
IT Ekibine Ek Uzmanlık Gereken Firmalar
Kendi IT ekibine olay sonrası sistem kurtarma ve backup uzmanlığı eklemek isteyen kurumlar.
Ransomware Kurtarma Hizmeti Fiyatı Nasıl Belirlenir?
Fiyatlandırma; etkilenen sunucu ve lokasyon sayısı, Active Directory durumu, backup altyapısının çalışıp çalışmadığı, restore edilecek veri hacmi, kullanılan hypervisor, kritik uygulamalar, acil müdahale ihtiyacı ve olayın teknik kapsamına göre belirlenir. Ransomware olayları standart bakım işlerinden farklı olduğu için doğru kapsam ancak ilk teknik değerlendirme sonrasında çıkarılabilir.
Ransomware Kurtarma Hakkında Sık Sorulan Sorular
Her olay farklıdır. Ağ yayılımını durdurmak için etkilenen cihazların network bağlantısı kontrollü şekilde kesilebilir; ancak sistemin kapatılması bazı teknik delilleri kaybettirebilir. Kritik olaylarda bilinçsiz müdahale yerine uzman değerlendirmesi tercih edilmelidir.
Temiz ve kullanılabilir yedekler önemli avantaj sağlar ancak restore noktalarının saldırı öncesine ait olduğu, backup altyapısının etkilenmediği ve geri yüklenen sistemlerin temiz olduğu doğrulanmalıdır.
Bu karar saldırının kapsamına bağlıdır. Domain Controller'ların ve ayrıcalıklı hesapların güvenilirliği ciddi şekilde şüpheliyse daha kapsamlı bir AD kurtarma veya yeniden yapılandırma planı gerekebilir.
Evet. Mevcut Veeam altyapısı ve restore noktaları teknik olarak değerlendirildikten sonra uygun geri dönüş senaryosu planlanabilir.
Immutable backup saldırının gerçekleşmesini engellemez; ancak yedek verisinin değiştirilmesini veya silinmesini zorlaştırarak temiz kurtarma noktalarının korunmasına yardımcı olur.
Süre; sistem sayısı, veri hacmi, yedeklerin durumu, saldırının kapsamı ve kritik servislerin bağımlılıklarına göre değişir. İlk değerlendirme sonrası daha gerçekçi bir kurtarma planı oluşturulabilir.
Ransomware Sonrası Sistemlerinizi Kontrollü Şekilde Kurtaralım
Fidye Yazılımı Saldırısında Zaman Kritik
Etkilenen sunucularınızı, Active Directory yapınızı ve backup altyapınızı birlikte değerlendirelim; temiz restore noktalarını belirleyip kritik sistemleriniz için kontrollü kurtarma planı oluşturalım.
Telefon: 0212 210 89 89 | E-posta: itdestek@netsun.com.tr
Acil Ransomware Desteği AlınSEO ve AI Arama Özeti
Ransomware kurtarma hizmeti; fidye yazılımı saldırısı sonrasında etkilenen sistemlerin izolasyonu, saldırının kapsamının analiz edilmesi, temiz yedeklerin doğrulanması, Active Directory ve kritik sunucuların kontrol edilmesi, Veeam veya mevcut backup altyapısından güvenli restore yapılması ve sistemlerin kontrollü şekilde tekrar devreye alınmasını kapsar. NETSUN Bilişim; ransomware sonrası sistem kurtarma, Veeam restore, backup hardening, Active Directory kontrolü ve güvenlik sertleştirme konularında kurumsal teknik destek sağlar.