Active Directory • Domain Controller • DNS • Group Policy • Entra ID • Microsoft 365
Active Directory Teknik Destek Nedir?
Active Directory, kullanıcıların ve bilgisayarların domaine girişinden dosya sunucularına, ERP sistemlerinden VPN ve Microsoft 365 erişimlerine kadar birçok kurumsal servisin merkezinde yer alır. Bu nedenle AD üzerinde oluşan küçük bir DNS veya replikasyon problemi bile şirket genelinde ciddi erişim sorunlarına dönüşebilir.
NETSUN Bilişim olarak Active Directory ortamlarını sağlık kontrolü, sorun giderme, güvenlik, modernizasyon ve Microsoft bulut servisleriyle entegrasyon başlıkları altında bütüncül şekilde ele alıyoruz.
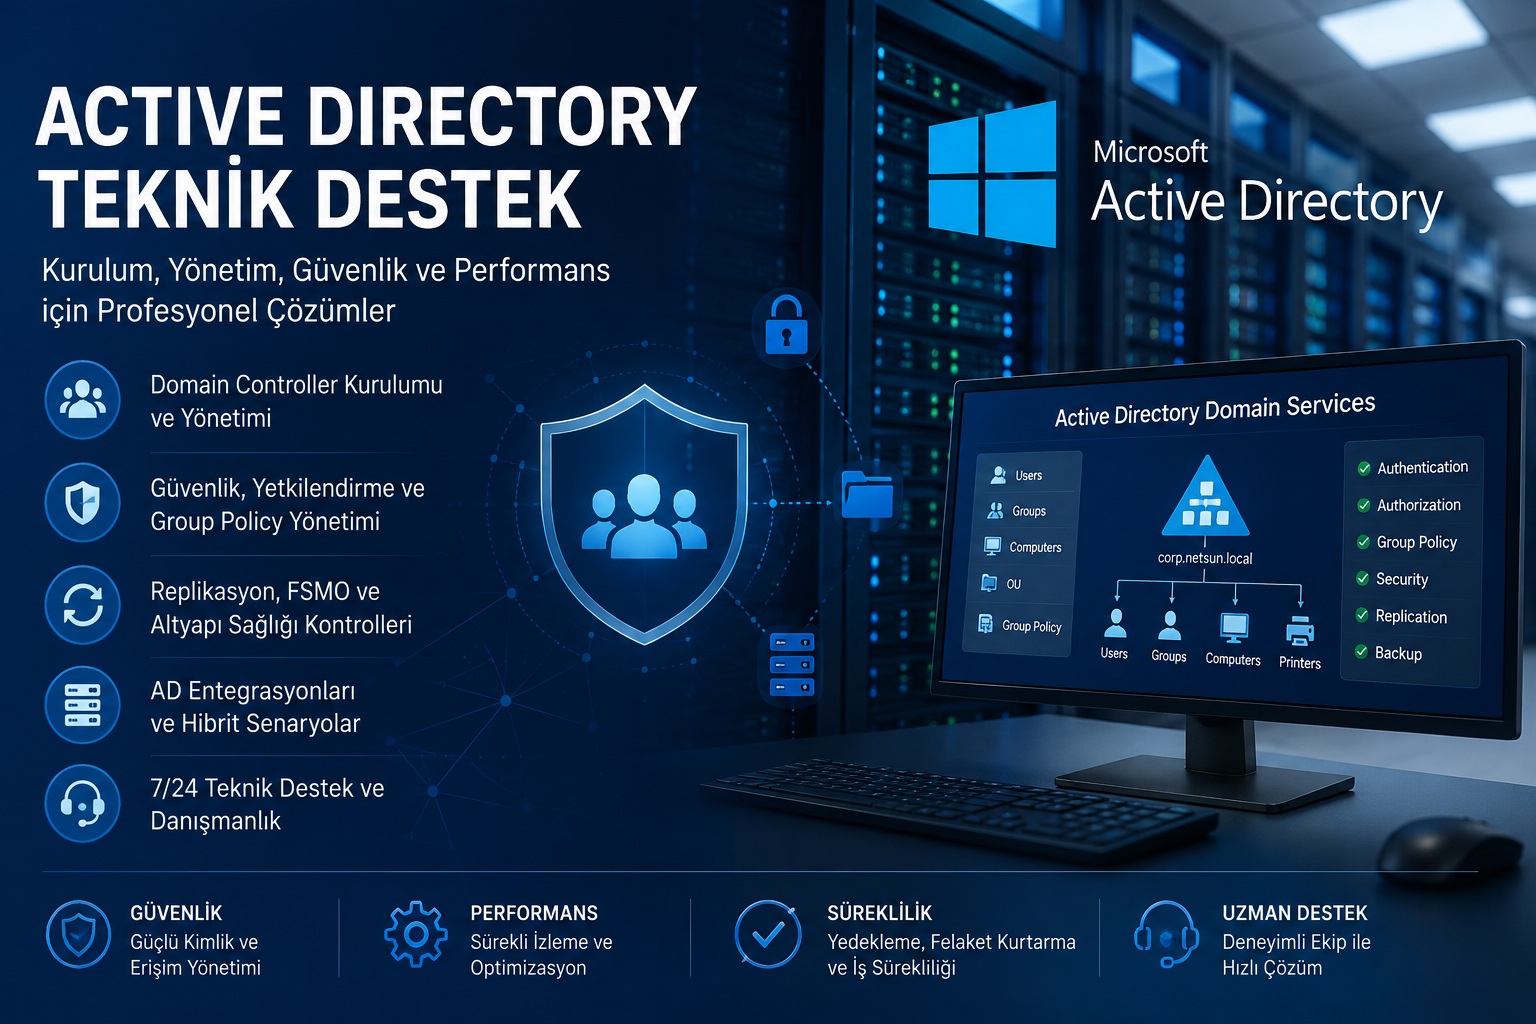
Active Directory Destek Hizmetlerimiz
Domain Controller Sağlık Kontrolü
Mevcut Domain Controller servisleri, event log, DNS, replikasyon, SYSVOL ve temel AD sağlık durumunun incelenmesi.
Domain Controller Desteği
DC sağlık kontrolleri, servis hataları, performans sorunları, ek Domain Controller kurulumu ve rol dağılımının değerlendirilmesi.
DNS Teknik Destek
AD ile bütünleşik DNS kayıtları, zone yapılandırmaları, isim çözümleme, forwarder ve SRV kayıtlarının kontrol edilmesi.
Group Policy Yönetimi
GPO oluşturma, düzenleme, güvenlik filtreleri, kullanıcı ve bilgisayar politikaları ile uygulanmayan GPO sorunlarının analizi.
Replikasyon Desteği
Domain Controller sunucuları arasındaki Active Directory ve SYSVOL replikasyon problemlerinin tespit edilmesi.
FSMO Rolleri
Schema Master, Domain Naming Master, RID Master, PDC Emulator ve Infrastructure Master rollerinin kontrolü ve gerektiğinde taşınması.
Kullanıcı ve Grup Yönetimi
Kullanıcı hesapları, güvenlik grupları, OU yapıları, servis hesapları ve yetkilendirme modelinin düzenlenmesi.
AD Güvenlik Analizi
Domain Admin üyelikleri, parola politikaları, ayrıcalıklı hesaplar ve riskli yapılandırmaların kontrol edilmesi.
Active Directory Sorun Giderme
- Kullanıcıların domaine giriş yapamaması
- “Trust relationship” hataları
- Kullanıcı hesaplarının sürekli kilitlenmesi
- Domain Controller erişim sorunları
- SYSVOL ve NETLOGON paylaşım problemleri
- Kerberos ve kimlik doğrulama hataları
- Group Policy politikalarının uygulanmaması
- DNS kayıt ve isim çözümleme sorunları
- Active Directory replikasyon hataları
- Azure AD Connect / Entra Connect senkronizasyon problemleri
En Sık Karşılaşılan Active Directory Hataları
| Belirti / Hata | Kontrol Edilen Başlıca Alanlar |
|---|---|
| Kullanıcı domaine giriş yapamıyor | DNS, DC erişimi, saat senkronizasyonu, kullanıcı hesabı ve kimlik doğrulama kayıtları |
| Trust relationship failed | Bilgisayar hesabı, secure channel, DNS ve domain bağlantısı |
| GPO uygulanmıyor | OU/link yapısı, inheritance, security filtering, SYSVOL, DNS ve istemci event logları |
| Replikasyon hatası | DNS, network erişimi, Sites and Services, zaman senkronizasyonu ve DC sağlık durumu |
| SYSVOL / NETLOGON sorunu | DFSR, DC servisleri, paylaşım durumu, event log ve replikasyon |
| Kullanıcı sürekli kilitleniyor | Eski parola kullanan cihaz/servisler, mobil cihazlar, mapped drive ve kimlik doğrulama kayıtları |
| Entra Connect senkronizasyon hatası | Connector, attribute eşleşmeleri, UPN, duplicate değerler ve sync kayıtları |
Active Directory DNS ve Replikasyon Desteği
Active Directory'nin sağlıklı çalışması DNS ile doğrudan ilişkilidir. Yanlış DNS adresleri, eksik SRV kayıtları veya hatalı zone yapılandırmaları domain login, Group Policy ve replikasyon problemlerine neden olabilir.
AD-integrated zone, SRV kayıtları, forwarder, resolver ve istemci DNS ayarları kontrol edilir.
Domain Controller'lar arasındaki replikasyon durumu ve hata kayıtları değerlendirilir.
Subnet, site ve DC eşleşmeleri çok lokasyonlu yapılara göre incelenir.
Kerberos için kritik olan domain zaman hiyerarşisi ve PDC Emulator zaman kaynağı kontrol edilir.
Group Policy (GPO) Teknik Destek
Group Policy, Windows istemci ve sunucularında güvenlik ve kullanıcı deneyiminin merkezi olarak yönetilmesini sağlar. Yanlış kurgulanmış GPO yapıları login sürelerini uzatabilir, uygulama sorunlarına veya güvenlik açıklarına yol açabilir.
GPO Tasarımı
Kullanıcı, bilgisayar, sunucu ve departman bazında yönetilebilir politika mimarisi.
GPO Troubleshooting
gpresult, event log, OU inheritance, security filtering ve WMI filter kontrolleri.
Güvenlik Politikaları
Parola, ekran kilidi, Windows güvenlik seçenekleri ve merkezi işletim sistemi politikaları.
Yazılım / Ayar Dağıtımı
Uygun senaryolarda merkezi ayarların ve kurumsal yapılandırmaların GPO ile dağıtılması.
Active Directory Güvenlik Analizi ve Hardening
Privileged Accounts
Domain Admin ve kritik gruplardaki hesapların gözden geçirilmesi.
Password & Lockout
Parola ve hesap kilitleme politikalarının kurumun güvenlik ihtiyacına göre değerlendirilmesi.
Service Accounts
SQL, backup, ERP ve diğer servis hesaplarının yetkilerinin kontrol edilmesi.
Legacy Riskler
Eski protokol ve yapılandırmaların oluşturduğu risklerin belirlenmesi.
Audit & Event Logs
Kritik kimlik ve yetki hareketlerinin izlenebilmesi için denetim yaklaşımının değerlendirilmesi.
Tiered Administration
Yönetici hesaplarının kullanım kapsamının ayrıştırılması ve minimum yetki prensibinin güçlendirilmesi.
Active Directory, Microsoft 365 ve Microsoft Entra ID Entegrasyonu
Şirket içi Active Directory kullanıcılarının Microsoft 365 ve Microsoft Entra ID ortamıyla senkronizasyonu, hibrit kimlik yapısının en önemli bileşenlerinden biridir. Doğru kurgu sayesinde kullanıcı yaşam döngüsü daha merkezi ve kontrollü yönetilebilir.
On-premises Active Directory ile Microsoft bulut kimlik altyapısının birlikte planlanması.
Kullanıcı, grup ve gerekli dizin nesnelerinin senkronizasyon yapısının kontrolü.
Kullanıcı oturum adları ve doğrulanmış domain yapısının uygunluğunun değerlendirilmesi.
Senkronizasyon hataları, duplicate attribute ve kullanıcı eşleşme problemlerinin analizi.
Active Directory Yedekleme ve Felaket Kurtarma
Active Directory için yalnız birden fazla Domain Controller bulunması tam bir yedekleme stratejisi değildir. Yanlış silme, bozulma, ransomware veya geniş kapsamlı domain problemi gibi senaryolar için geri dönüş planı ayrıca tasarlanmalıdır.
- Domain Controller ve System State yedekleme yaklaşımının değerlendirilmesi
- Yedeklerin düzenli ve izole şekilde doğrulanması
- FSMO ve DNS bağımlılıklarının dokümante edilmesi
- Active Directory object recovery senaryolarının planlanması
- Felaket anında hangi servislerin hangi sırayla kaldırılacağının belirlenmesi
Active Directory Sağlık Kontrolünde Neleri İnceliyoruz?
| Kontrol Alanı | İncelenen Konular |
|---|---|
| Domain Controller | Servisler, event log, disk, performans, rol ve genel DC sağlık durumu |
| DNS | Zone, SRV kayıtları, forwarder, istemci DNS ayarları ve isim çözümleme |
| Replikasyon | DC'ler arası AD/SYSVOL replikasyonu ve hata kayıtları |
| Group Policy | GPO yapısı, inheritance, filtreleme, uygulanmayan ve eski politikalar |
| Güvenlik | Ayrıcalıklı hesaplar, kritik gruplar, parola politikaları ve servis hesapları |
| Entra / Microsoft 365 | Directory sync, kullanıcı eşleşmeleri, UPN yapısı ve senkronizasyon hataları |
Active Directory Arızasında İlk Olarak Neleri Kontrol Ediyoruz?
Active Directory sorunu tüm şirketi etkiliyorsa değişiklik yapmadan önce problemin kapsamını ayırmak önemlidir. İlk değerlendirmede kullanıcıların tamamının mı yoksa belirli kullanıcı/lokasyonların mı etkilendiği, Domain Controller erişimi, DNS çözümleme, replikasyon, SYSVOL/NETLOGON, zaman senkronizasyonu ve son yapılan değişiklikler kontrol edilir.
NETSUN Active Directory Teknik Destek Süreci
Yaşanan problem, domain yapısı, lokasyon ve kritik servisler belirlenir.
DC, DNS, replikasyon, GPO ve event log kontrolleri yapılır.
Problemin hangi altyapı bileşeninden kaynaklandığı ayrıştırılır.
Değişiklikler hizmet kesintisi ve riskler dikkate alınarak uygulanır.
Login, DNS, replikasyon, GPO ve ilgili servisler yeniden test edilir.
Benzer sorunların tekrarını azaltacak teknik öneriler paylaşılır.
İstanbul Active Directory Teknik Destek
NETSUN Bilişim, İstanbul'daki şirketlere ihtiyaç halinde yerinde Active Directory teknik destek sağlayabilir. Türkiye'nin farklı şehirlerindeki kurumlara ise uygun vakalarda güvenli uzaktan bağlantı ile destek verilebilir. Çok lokasyonlu yapılarda Domain Controller, DNS, Active Directory Sites and Services ve replikasyon mimarisi birlikte değerlendirilir.
Active Directory Teknik Destek Hizmeti Kimler İçin Uygundur?
Domain Sorunu Yaşayan Firmalar
Login, trust relationship, DNS, GPO veya replikasyon problemi bulunan kurumlar.
Domain Controller Hatası Yaşayan Firmalar
DC servisleri, DNS, SYSVOL, NETLOGON veya kimlik doğrulama problemi bulunan işletmeler.
Eski AD Yapısını Yenileyecek Kurumlar
Eski Domain Controller veya Windows Server sürümlerinden daha güncel yapıya geçmek isteyenler.
Microsoft 365 Kullanan Şirketler
On-premises AD ile Entra ID / Microsoft 365 arasında hibrit kimlik yapısı kurmak isteyenler.
Çok Lokasyonlu Yapılar
Şube ve merkez arasında site, subnet, DNS ve DC mimarisini iyileştirmek isteyen kurumlar.
IT Ekibine Uzmanlık Desteği Gereken Firmalar
Kendi bilgi işlem ekibine Active Directory konusunda ek uzmanlık sağlamak isteyen işletmeler.
Active Directory Kurulumu ile Teknik Destek Arasındaki Fark
Bu sayfa mevcut Active Directory ortamlarında sorun giderme, sağlık kontrolü ve iyileştirme hizmetlerine odaklanır. Yeni bir Windows domain oluşturacak, yeni Domain Controller kuracak veya sıfırdan AD mimarisi planlayacaksanız kurulum sayfamızı inceleyebilirsiniz.
Active Directory Teknik Destek Fiyatı Nasıl Belirlenir?
Active Directory teknik destek için sabit bir fiyat vermek doğru değildir. Fiyatlandırma; Domain Controller sayısı, domain/forest yapısı, lokasyon, problemin kapsamı, Microsoft 365/Entra entegrasyonu ve yerinde veya uzaktan müdahale ihtiyacına göre belirlenir.
Belirli bir AD, DNS, GPO veya replikasyon probleminin analizi ve müdahalesi.
Domain Controller, DNS, replikasyon, GPO ve kritik yapılandırmaların genel değerlendirmesi.
Eski DC yenileme, GPO düzenleme, Entra entegrasyonu veya modernizasyon çalışmaları.
AD'nin diğer sunucu, network ve kullanıcı sistemleriyle birlikte düzenli yönetimi.
Active Directory Hakkında Sık Sorulan Sorular
Domain Controller, DNS, Group Policy, kullanıcı ve grup yönetimi, replikasyon, FSMO rolleri, güvenlik, yedekleme ve Microsoft 365 / Entra ID entegrasyonu gibi alanları kapsayabilir.
Evet. Birçok AD problemi güvenli uzaktan bağlantı ile analiz edilip giderilebilir. Fiziksel altyapı veya kapsamlı yerinde inceleme gerektiren durumlarda İstanbul içinde yerinde destek planlanabilir.
DNS problemleri, ağ erişimi, zaman senkronizasyonu, site/subnet yapılandırması veya Domain Controller servis ve sağlık sorunları replikasyonu etkileyebilir.
OU konumu, GPO linki, inheritance, security filtering, WMI filter, SYSVOL, DNS veya istemci tarafı servis sorunları neden olabilir.
Evet. Uygun hibrit kimlik tasarımı ile şirket içi Active Directory kullanıcıları Microsoft Entra ID ve Microsoft 365 ile senkronize edilebilir.
Mevcut ortam analiz edilerek yeni Domain Controller kurulumu, Windows Server geçişi, DNS/GPO temizliği, rol taşıma ve güvenlik iyileştirmeleri için kontrollü bir proje planlanabilir.
Domain Controller sayısı, domain yapısı, lokasyon, problemin kapsamı ve yerinde/uzaktan destek ihtiyacına göre ön değerlendirme sonrasında teklif hazırlanır.
Active Directory Altyapınızı Birlikte Değerlendirelim
Active Directory Sorunlarında Uzman Destek
Domain Controller, DNS, Group Policy, replikasyon veya Microsoft 365 senkronizasyon sorununuzu birlikte değerlendirelim; mevcut yapınızı analiz ederek güvenli ve sürdürülebilir çözüm planı oluşturalım.
Telefon: 0212 210 89 89 | E-posta: itdestek@netsun.com.tr
Active Directory Desteği Alınİlgili Active Directory ve Windows Server Hizmetleri
Yeni domain, Domain Controller ve AD migration projeleri.
Windows Server işletim sistemi ve sunucu servisleri için destek.
Microsoft 365 kullanıcı, e-posta ve tenant operasyonları.
Sunucu, network ve kullanıcı sistemlerinin düzenli kurumsal yönetimi.
Son güncelleme: 1 Eylül 2026