Yedeğiniz Olması Yetmez: Şirketiniz Ne Kadar Sürede Yeniden Çalışabilir?
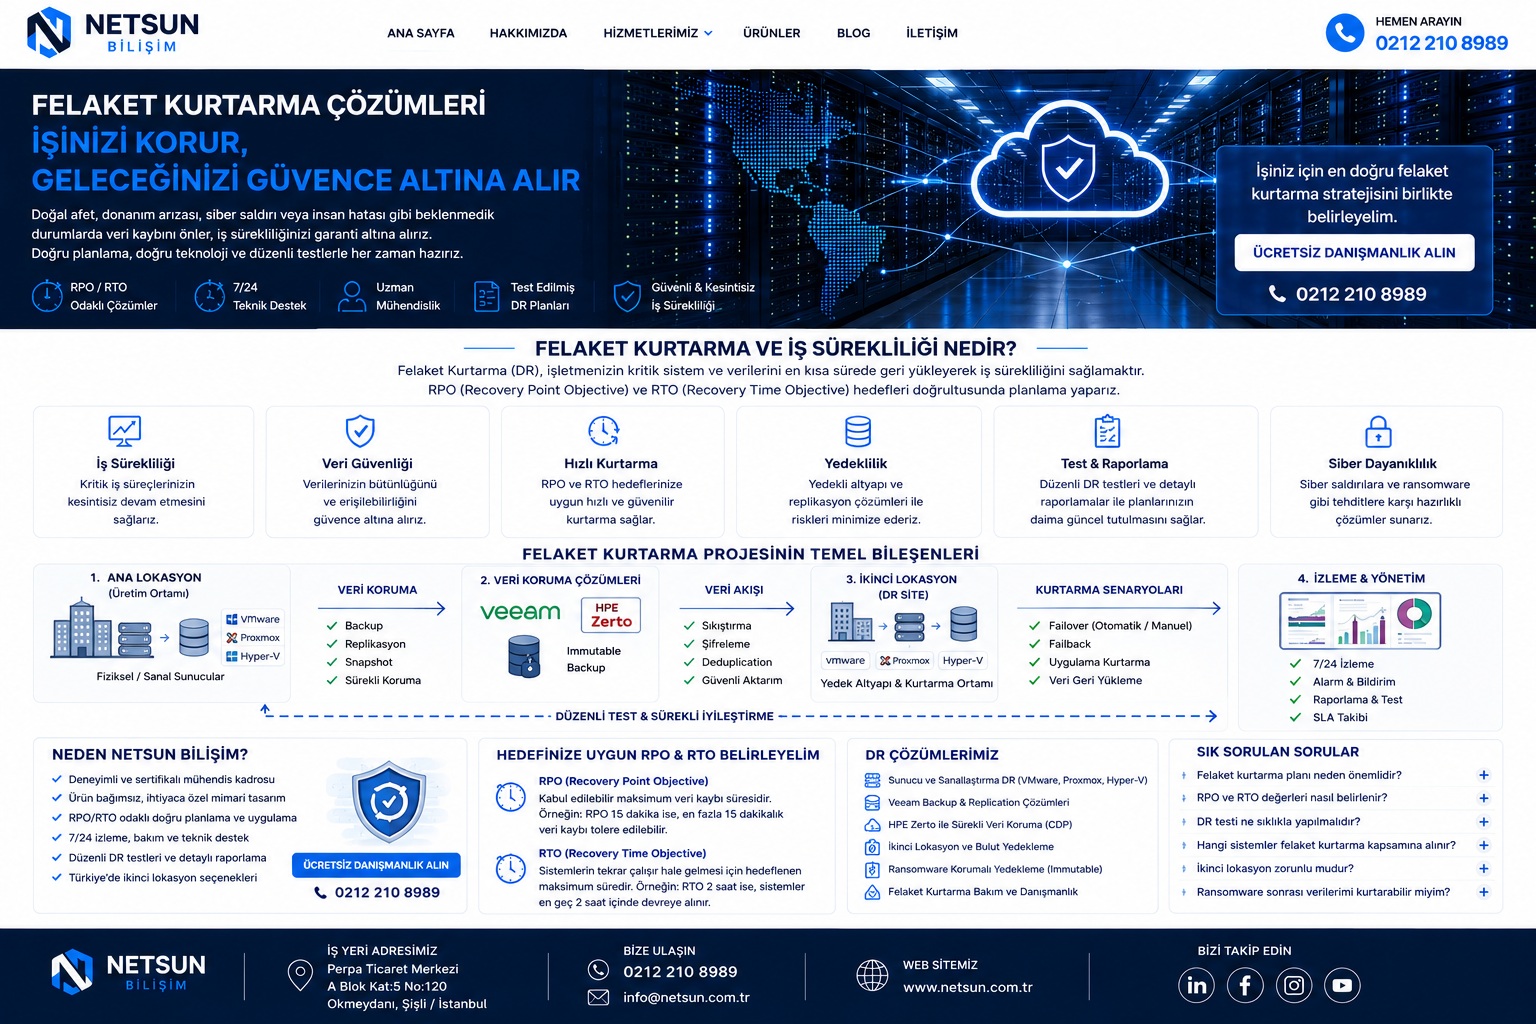
Sunucu arızası, storage problemi, veri merkezi kesintisi, yanlış işlem veya siber saldırı kritik sistemlerinizi durdurabilir. Felaket kurtarma çözümleri (Disaster Recovery - DR), bu durumda hangi sistemin hangi veriden, hangi lokasyonda, hangi sırayla ve ne kadar sürede tekrar çalışacağını önceden planlamayı amaçlar.
Netsun Bilişim olarak kurumların mevcut altyapısını analiz ederek RPO/RTO hedefleri, yedekleme, replikasyon, ikinci lokasyon, sanallaştırma, network ve test süreçlerini birlikte ele alan felaket kurtarma mimarileri tasarlıyoruz.
Felaket Kurtarma Hazırlığınızı Birlikte Değerlendirelim
Mevcut yedekleme yapınızı, kritik sistemlerinizi ve hedef RPO/RTO beklentinizi paylaşın. Kurumunuza uygun DR yol haritasını birlikte oluşturalım.
DR Analizi ve Teklif Talebi
Bugün Ana Sunucunuz Dursa Ne Kadar Sürede Ayağa Kalkabilirsiniz?
Kritik sistemlerinizi, mevcut backup altyapınızı ve ikinci lokasyon imkanlarınızı birlikte değerlendirelim. İş yüklerinize göre uygulanabilir bir DR yol haritası oluşturalım.
Telefon: (0212) 210 89 89 | E-posta: itdestek@netsun.com.tr
Felaket Kurtarma Teklifi AlınFelaket Kurtarma Projesinde Temel Bileşenler
RPO / RTO
Kabul edilebilir veri kaybı ve kesinti süresi iş birimleriyle birlikte belirlenir.
Backup
Kritik verilerin güvenli, ayrıştırılmış ve gerektiğinde geri döndürülebilir kopyaları planlanır.
Replikasyon
Kritik iş yüklerinin uygun hedef ortama kopyalanması ve geri dönüş senaryoları tasarlanır.
İkinci Lokasyon
Ana lokasyon kaybedildiğinde hizmet verecek DR site, veri merkezi veya uygun hedef mimarisi değerlendirilir.
Siber Dayanıklılık
Immutable/off-site kopya, erişim ayrımı ve temiz kurtarma noktalarının korunması planlanır.
DR Testi
Kurtarma planı kontrollü testlerle doğrulanır, sonuçlar ölçülür ve eksikler iyileştirilir.
Felaket Kurtarma Planı Kâğıt Üzerinde Değil, Test Edilebilir Olmalıdır
Gerçek bir kesinti sırasında ilk kez denenen kurtarma planı ciddi risk taşır. Uygulama bağımlılıkları, DNS, Active Directory, network segmentleri, firewall kuralları, storage ve açılış sırası önceden test edilmelidir.
Hedefimiz yalnız “backup var” demek değil; kritik servislerin geri dönebildiğini gösterebilen bir yapı kurmaktır.
RPO ve RTO: Felaket Kurtarma Tasarımının Başlangıç Noktası
Recovery Point Objective
Bir felaket durumunda ne kadar veri kaybını tolere edebilirsiniz? Dakikalar, saatler veya daha uzun süreler iş yüküne göre değişebilir.
Recovery Time Objective
Kritik sisteminiz kesintiden sonra ne kadar sürede tekrar çalışır hale gelmeli? Tasarım, teknoloji ve maliyet bu hedefe göre şekillenir.
Her sisteme aynı RPO/RTO hedefini vermek yerine ERP, SQL, Active Directory, dosya sunucusu ve diğer servislerin iş etkisine göre sınıflandırılması daha doğru bir mimari oluşturur.
Backup ile Disaster Recovery Aynı Şey Değildir
Backup verinin kopyasını korur. Disaster Recovery ise o verinin hangi altyapıda, hangi network ve uygulama bağımlılıklarıyla, hangi sırayla yeniden hizmet vereceğini planlar.
- Sunucu ve sanal makinelerin geri dönüşü
- Active Directory, DNS ve kimlik servisleri
- Network, VLAN, routing ve firewall bağımlılıkları
- SQL, ERP ve uygulama servislerinin açılış sırası
- Storage ve kapasite gereksinimleri
- Kullanıcıların DR ortamına erişimi
- Failover ve normal ortama geri dönüş (failback)
Veeam ile Yedekleme ve Felaket Kurtarma
Veeam tabanlı mimarilerde yedekleme, replikasyon, repository tasarımı, off-site kopyalar ve restore testleri DR stratejisinin önemli parçaları olabilir. Mevcut veri hacmi, değişim oranı, retention ve RPO/RTO hedeflerine göre mimari planlanmalıdır.
Veeam Backup Kurulumu → Veeam Backup Yetkili Satıcı Çözümleri →Immutable ve Off-Site Backup ile Ransomware Dayanıklılığı
Ransomware saldırılarında yalnız üretim verileri değil, erişilebilen backup sistemleri de hedef olabilir. Bu nedenle kurtarma stratejisinde yedeklerin üretim ortamından ayrıştırılması önemlidir.
- Immutable / değiştirilemez yedek yaklaşımı
- Off-site veya ikinci kopya stratejisi
- Backup yönetim erişimlerinin ayrılması
- Network segmentasyonu
- Temiz kurtarma noktalarının korunması
- Restore öncesi doğrulama ve kontrollü geri dönüş
İkinci Lokasyon ve DR Site Tasarımı
Ana ofis veya veri merkezi tamamen erişilemez olduğunda kritik sistemlerin farklı bir lokasyonda çalıştırılması gerekebilir. DR site tasarımında yalnız sunucu donanımı değil; storage, internet kapasitesi, network adresleme, güvenlik ve uygulama bağımlılıkları birlikte planlanmalıdır.
İkinci lokasyon fiziksel bir veri merkezi, şirketin başka bir lokasyonu veya ihtiyaçlara uygun farklı bir hedef altyapı olabilir. Doğru seçim RPO/RTO, kapasite ve bütçe hedeflerine göre yapılmalıdır.
Proxmox, VMware ve Hyper-V Ortamlarında DR
Sanallaştırma, iş yüklerinin donanımdan ayrılmasını sağlayarak felaket kurtarma tasarımlarında önemli esneklik sunar. Ancak host, storage, network ve sanal makine bağımlılıkları birlikte değerlendirilmelidir.
- VM envanteri ve kritiklik sınıflandırması
- Kaynak ve hedef platform kapasitesi
- Replikasyon veya backup tabanlı kurtarma modeli
- Virtüel network ve VLAN eşleşmeleri
- VM açılış sıraları ve uygulama bağımlılıkları
- Failover/failback prosedürleri
HPE Zerto ile Sürekli Replikasyon ve DR Otomasyonu
Daha düşük RPO/RTO hedeflenen kritik iş yüklerinde sürekli replikasyon ve otomatikleştirilmiş failover/failback senaryoları değerlendirilebilir. Netsun Bilişim'in HPE Zerto çözüm sayfasında bu yaklaşımı ayrıca detaylandırıyoruz.
HPE Zerto Felaket Kurtarma →DR Testi Nasıl Yapılmalı?
- Senaryo belirleme: Sunucu kaybı, storage arızası, lokasyon kesintisi veya siber olay gibi senaryo seçilir.
- Kritik servisler: Hangi uygulamaların hangi sırayla kurtarılacağı belirlenir.
- Kontrollü test: Mümkün olan mimarilerde üretim hizmetini etkilemeden kurtarma senaryosu çalıştırılır.
- RPO/RTO ölçümü: Gerçek geri dönüş süresi ve kurtarma noktası hedeflerle karşılaştırılır.
- Uygulama doğrulaması: Sistem yalnız açılmış değil, işlevsel olarak çalışıyor mu kontrol edilir.
- Rapor ve iyileştirme: Eksikler, bağımlılıklar ve yapılması gereken değişiklikler dokümante edilir.
Ransomware Sonrası Kurtarma Planı
Fidye yazılımı sonrası amaç en hızlı şekilde herhangi bir yedeği geri yüklemek değil; mümkün olduğunca temiz ve doğrulanmış bir kurtarma noktasından kontrollü dönüş sağlamaktır.
Bu nedenle olayın yayılımı, etkilenen hesaplar, erişim yolları ve kurtarma noktasının güvenilirliği değerlendirilmeden üretim ortamına dönüş yapılmamalıdır. Felaket kurtarma planı, kurumun olay müdahale ve siber güvenlik süreçleriyle birlikte çalışmalıdır.
Felaket Kurtarma Projesi Nasıl İlerliyor?
- Keşif: Server, sanallaştırma, storage, network, firewall ve backup ortamı incelenir.
- İş etki analizi: Kritik servisler ve bağımlılıklar sınıflandırılır.
- RPO/RTO: İş birimleriyle hedefler belirlenir.
- Mimari tasarım: Backup, replikasyon, DR site ve güvenlik yaklaşımı oluşturulur.
- Kurulum: Seçilen bileşenler ve politikalar devreye alınır.
- DR testi: Kurtarma senaryoları çalıştırılır ve ölçülür.
- Dokümantasyon: Runbook, sorumluluklar ve kurtarma adımları kayıt altına alınır.
- Periyodik iyileştirme: Altyapı değiştikçe DR planı da güncellenir.
Hangi Şirketlerin Disaster Recovery Planına İhtiyacı Var?
- ERP, SQL, CRM veya üretim uygulamaları kritik olan şirketler
- E-ticaret veya sürekli hizmet veren sistemleri bulunan kurumlar
- Birden fazla sanal sunucu kullanan işletmeler
- Veri kaybı veya uzun kesinti toleransı düşük şirketler
- Ransomware riskine karşı kurtarma kabiliyetini geliştirmek isteyen kurumlar
- İkinci lokasyon veya veri merkezi kullanan şirketler
- Denetim ve iş sürekliliği gereksinimleri bulunan işletmeler
Felaket Kurtarma Çözümü Fiyatı Nasıl Belirlenir?
DR maliyeti yalnız sunucu sayısına göre belirlenemez. Korunacak veri miktarı, günlük değişim oranı, kritik VM sayısı, hedef RPO/RTO, ikinci lokasyon kapasitesi, network bant genişliği, storage, retention, lisanslar ve test gereksinimleri maliyeti etkiler.
Bu nedenle önce kritik iş yüklerini belirleyip ardından gereksiz maliyet oluşturmadan iş ihtiyacına uygun DR katmanları tasarlamak gerekir.
Neden Netsun Bilişim?
- Backup, server, sanallaştırma, network ve firewall katmanlarını birlikte değerlendirme
- Veeam tabanlı yedekleme ve kurtarma çözümleri
- Proxmox, VMware ve Hyper-V altyapılarında teknik deneyim
- HPE Zerto gibi DR odaklı çözümlerin projelendirilmesi
- RPO/RTO ve iş yükü kritikliğine göre mimari tasarım
- DR testleri, dokümantasyon ve iyileştirme yaklaşımı
- Kurulum sonrası bakım ve teknik destek hizmetleri
Felaket Gerçekleşmeden Önce Kurtarma Planınızı Test Edelim
Kritik sistemlerinizi ve mevcut yedekleme altyapınızı birlikte analiz edelim. Hangi sistemin ne kadar sürede ve hangi kurtarma noktasından geri dönebileceğini ölçülebilir hale getirelim.
(0212) 210 89 89 | itdestek@netsun.com.tr
DR Uzmanıyla GörüşünFelaket Kurtarma Çözümleri Hakkında Sık Sorulan Sorular
Felaket kurtarma (Disaster Recovery) nedir?
Kritik IT sistemlerinin ciddi bir kesinti sonrasında önceden belirlenmiş yöntem ve önceliklerle yeniden çalışır hale getirilmesi için oluşturulan teknik ve operasyonel plandır.
RPO ve RTO nedir?
RPO kabul edilebilir veri kaybı penceresini, RTO ise sistemin tekrar hizmet vermesi için hedeflenen maksimum geri dönüş süresini ifade eder.
Backup ile Disaster Recovery aynı şey midir?
Hayır. Backup veri kopyasını korur; DR ise altyapı, network, uygulama bağımlılıkları, kurtarma sırası ve iş sürekliliğini kapsayan daha geniş bir plandır.
DR planını test etmek gerekir mi?
Evet. Düzenli testler gerçek kurtarma sürelerini, eksik bağımlılıkları ve uygulama sorunlarını felaket gerçekleşmeden görmeye yardımcı olur.
Ransomware için DR planı yapılabilir mi?
Evet. Immutable/off-site yedekleme, erişim ayrımı, temiz kurtarma noktaları, doğrulama ve kontrollü restore süreçleri planın parçaları olabilir.
İkinci lokasyon şart mıdır?
Her kurum için aynı mimari gerekmez. İkinci lokasyon, veri merkezi veya farklı hedef seçenekleri RPO/RTO, risk ve bütçe gereksinimlerine göre değerlendirilir.