FortiGate HA Kurulumu ve High Availability
Firewall altyapısında tek cihaz arızasının internet, VPN ve kritik uygulama erişimini durdurmaması için FortiGate High Availability (HA) mimarisi kullanılabilir. NETSUN Bilişim; cluster tasarımı, heartbeat, interface monitoring, session pickup, network yedekliliği ve kontrollü failover testlerini birlikte ele alan FortiGate HA kurulum hizmeti sunar.
HA projeniz için teklif alın
FortiGate modelinizi ve mevcut altyapınızı paylaşın; Active-Passive / Active-Active tasarım, heartbeat, network yedekliliği ve failover kapsamını birlikte planlayalım.
FortiGate HA nasıl çalışır?
FortiGate Clustering Protocol (FGCP), uyumlu FortiGate cihazlarının cluster olarak çalışmasını sağlar. Başarılı bir HA tasarımında firewall cihazlarının yanında WAN, switch, enerji ve kritik ağ bağlantıları da değerlendirilmelidir.
1. Cluster Üyeleri
Uyumlu FortiGate cihazları aynı HA group içerisinde cluster üyeleri olarak yapılandırılır.
2. Primary Seçimi
Cluster, HA parametreleri ve cihaz durumuna göre trafiği yönetecek primary üyeyi belirler.
3. Heartbeat
Cluster üyeleri heartbeat bağlantıları üzerinden birbirlerinin durumunu takip eder.
4. Config Sync
HA kapsamındaki yapılandırmalar üyeler arasında senkronize edilerek tutarlılık sağlanır.
5. Session Pickup
Desteklenen oturumların senkronizasyonuyla failover sırasında bağlantı sürekliliği güçlendirilebilir.
6. Failover
Primary cihaz veya izlenen kritik bağlantılarda sorun oluştuğunda uygun cluster üyesi devreye alınabilir.
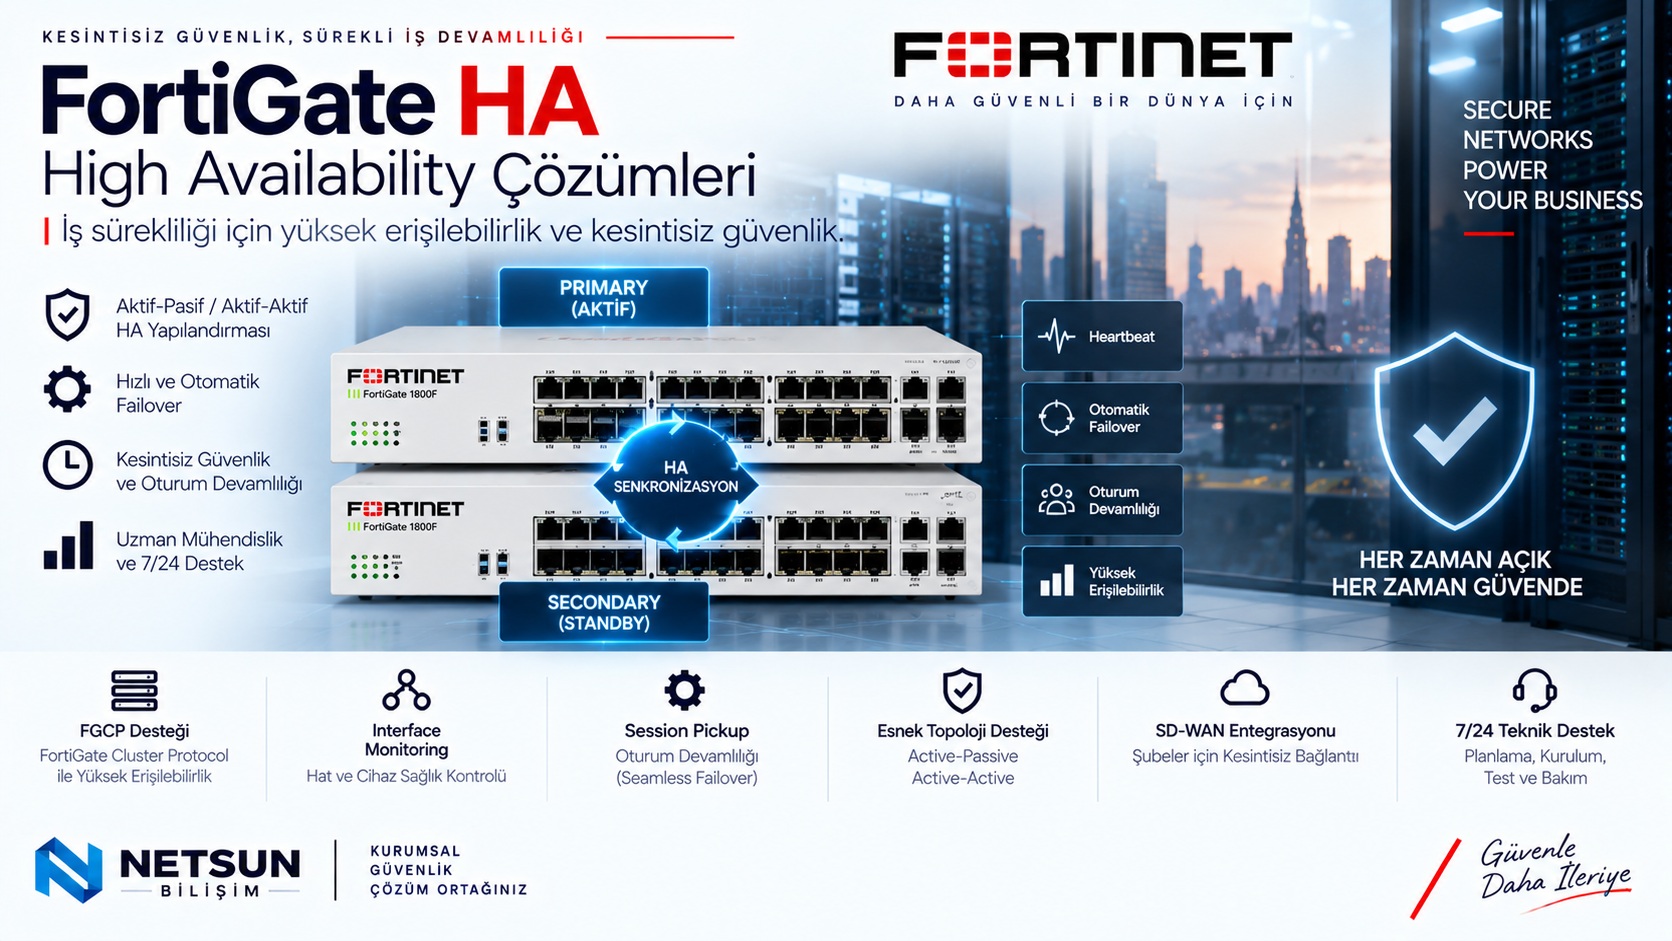
FortiGate HA kurulumunda 6 kritik bileşen
Heartbeat Yedekliliği
Cluster iletişiminin tek bağlantıya bağımlı kalmaması için uygun cihazlarda yedek heartbeat bağlantıları planlanır.
Interface Monitoring
Kritik WAN ve LAN portlarının bağlantı durumu HA karar mekanizmasına dahil edilebilir.
Session Pickup
Failover sırasında desteklenen mevcut bağlantıların devamlılığı için session senkronizasyonu yapılandırılabilir.
Switch Yedekliliği
Firewall cluster'ın tek bir switch arızasına bağımlı kalmaması için ağ topolojisi değerlendirilir.
WAN Yedekliliği
HA tek başına ISP arızasını çözmez; çoklu WAN veya SD-WAN gereksinimleri ayrıca planlanır.
Enerji Yedekliliği
PSU, PDU ve UPS tasarımı iki cihazın aynı enerji arızasından etkilenmemesi için değerlendirilir.
FortiGate cluster kurulmadan önce ne kontrol edilir?
Cihaz Uyumluluğu
Cluster üyelerinin model ve donanım uyumluluğu kontrol edilir.
FortiOS Sürümü
Cluster üyelerinin uygun ve aynı FortiOS sürümünde olması sağlanır.
Lisanslar
FortiCare ve FortiGuard servislerinin cluster üyelerindeki durumu doğrulanır.
Port Planı
WAN, LAN, heartbeat, management ve aggregate bağlantılar önceden eşleştirilir.
Routing
Gateway, static/dynamic routing, SD-WAN ve komşu ağ cihazlarının failover davranışı incelenir.
Bakım Penceresi
Mevcut yapıdan HA cluster'a geçiş için bağlantı değişiklikleri ve rollback adımları planlanır.
FortiGate HA devreye alma sonrası 6 kritik test
Primary / Secondary
Cluster üyelerinin rolleri ve config synchronization durumu doğrulanır.
Cihaz Failover
Kontrollü senaryoda primary cihazın devreden çıkmasına cluster'ın verdiği tepki test edilir.
WAN Link Testi
İzlenen WAN interface arızasında beklenen HA veya routing davranışı kontrol edilir.
LAN Link Testi
Kritik downstream bağlantının kesilmesi halinde cluster ve switch davranışı doğrulanır.
Session / VPN
Kritik uygulamalar ve VPN oturumlarının failover sırasındaki davranışı gözlemlenir.
Log ve Alarm
HA olaylarının FortiGate, FortiAnalyzer veya mevcut izleme sistemlerine doğru yansıdığı kontrol edilir.
FortiGate HA projenizi birlikte planlayalım
Mevcut FortiGate modelinizi, network topolojinizi, ISP bağlantılarınızı, switch altyapınızı ve kritik servislerinizi paylaşın; firewall dışında oluşabilecek single point of failure noktalarını da birlikte değerlendirelim.
FortiGate HA kurulum teklifi alın
Active-Passive veya ihtiyaca göre Active-Active tasarım, heartbeat, session pickup, interface monitoring ve failover testleri için proje kapsamınızı oluşturalım.
HA Kurulum Teklifi İsteyinFortiGate HA hakkında sık sorulan sorular
FortiGate HA nedir?
FortiGate HA, birden fazla uyumlu FortiGate cihazının yüksek erişilebilirlik amacıyla cluster olarak çalıştırılmasıdır.
FortiGate Active-Passive nasıl çalışır?
Active-Passive yapıda primary cihaz trafiği işler, secondary cihaz yedekte bekler. Uygun failover koşullarında cluster başka bir üyeyi primary olarak devreye alabilir.
Active-Active ile Active-Passive arasındaki fark nedir?
Active-Passive yapıda ana trafik işleme rolü primary cihazdadır. Active-Active yapıda bazı güvenlik işleme görevleri cluster üyeleri arasında dağıtılabilir. Seçim topoloji ve iş yüküne göre yapılmalıdır.
HA için FortiGate cihazlarının aynı model olması gerekir mi?
FGCP cluster tasarımında cihaz modeli, FortiOS sürümü ve lisans uyumluluğu proje öncesinde kontrol edilmelidir.
Heartbeat interface ne işe yarar?
Heartbeat bağlantıları cluster üyelerinin birbirlerinin durumunu izlemesi ve HA bilgilerini paylaşması için kullanılır.
Session pickup nedir?
Session pickup, desteklenen oturum bilgilerinin cluster üyeleri arasında senkronize edilerek failover sırasında bağlantı sürekliliğinin iyileştirilmesine yardımcı olan HA özelliğidir.
Interface monitoring nedir?
Kritik WAN veya LAN interface'lerinin durumunun HA tarafından izlenmesini ve bağlantı arızalarının failover kararına dahil edilmesini sağlar.
FortiGate HA tamamen kesintisiz midir?
HA servis sürekliliğini artırır ancak failover davranışı session türü, routing, switch yapısı ve uygulama özelliklerine bağlıdır.
FortiGate HA'da WAN ve switch yedekliliği gerekli midir?
Firewall cihazlarının yedekli olması tek başına tüm single point of failure noktalarını ortadan kaldırmaz. WAN, switch ve enerji altyapısı da ayrıca değerlendirilmelidir.
HA kurulumu sonrasında hangi testler yapılır?
Primary/secondary durumu, config senkronizasyonu, heartbeat, monitored interface'ler, WAN/LAN, VPN, session davranışı ve kontrollü failover senaryoları test edilmelidir.