Active Directory Sorunları Tüm Şirketi Etkilemeden Önce Müdahale Edin
Active Directory; kullanıcı oturumları, bilgisayarlar, erişim yetkileri, Group Policy, DNS ve birçok kurumsal servisin merkezinde yer alır. Domain Controller veya DNS tarafındaki bir sorun aynı anda çok sayıda kullanıcı ve uygulamayı etkileyebilir.
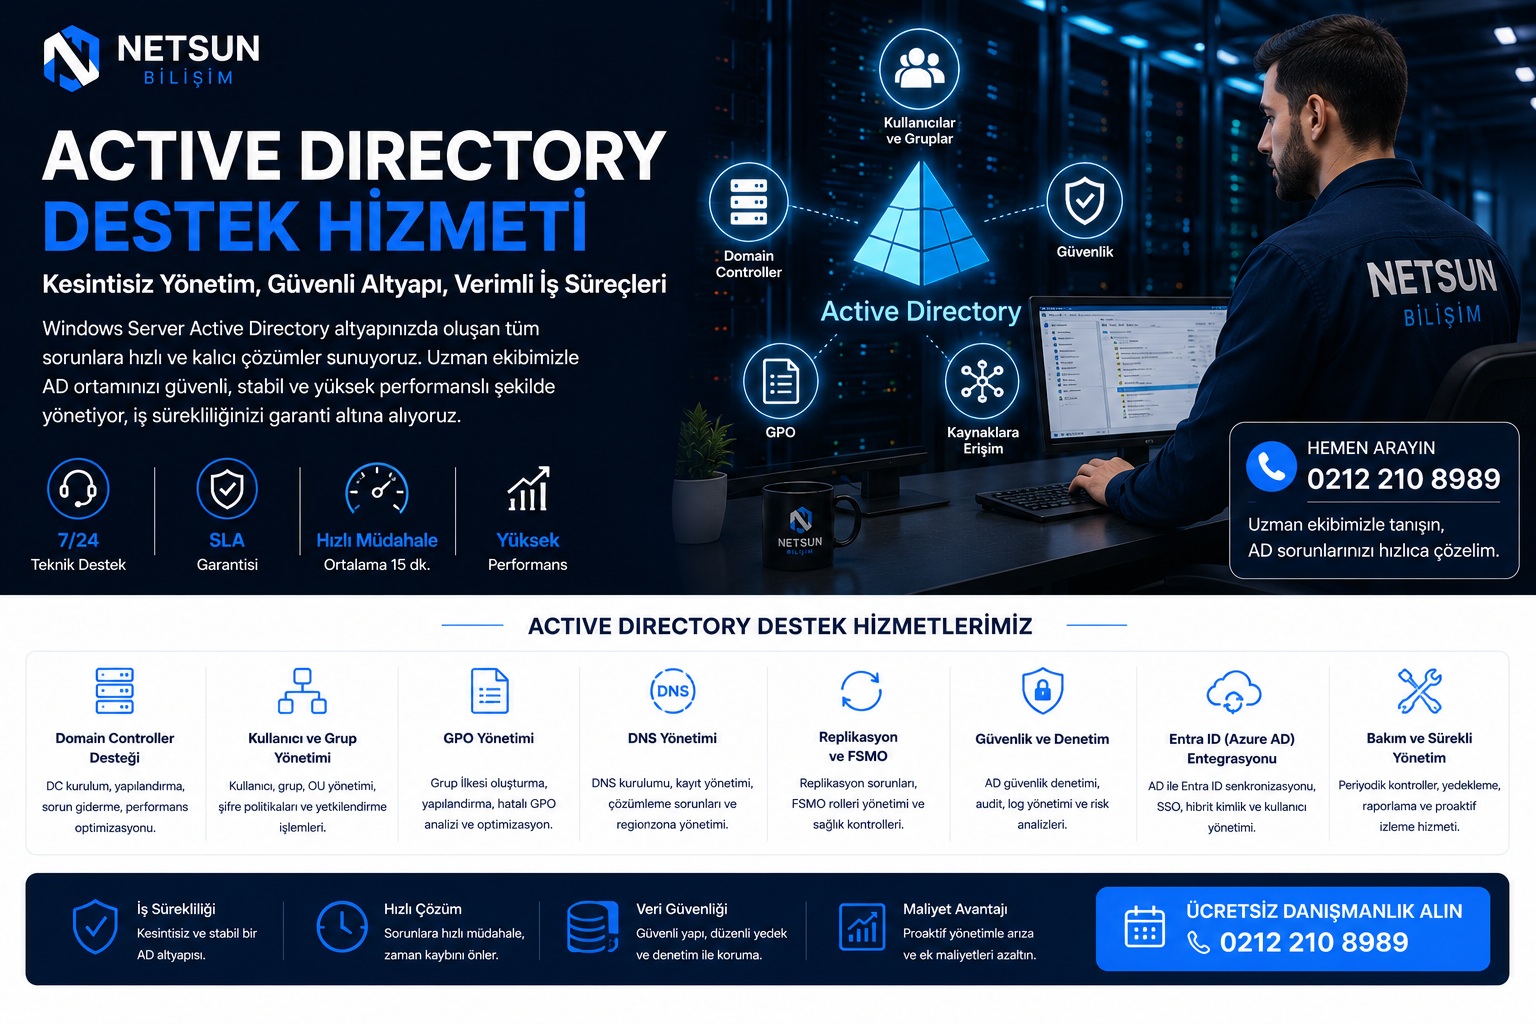
Netsun Bilişim olarak Active Directory destek hizmeti kapsamında Domain Controller, DNS, GPO, kullanıcı/grup yönetimi, replikasyon, FSMO ve kimlik doğrulama sorunları için kurumsal teknik destek sunuyoruz.
Active Directory Yapınızı Birlikte Değerlendirelim
Domain Controller, DNS, GPO, replikasyon, FSMO ve Entra ID senkronizasyon yapınızı paylaşın. Sorununuza veya sürekli destek ihtiyacınıza uygun teknik destek modelini oluşturalım.
Active Directory Destek Teklifi Alın
Mevcut Active Directory Yapınızı Birlikte İnceleyelim
Domain Controller sayınızı, Windows Server sürümlerinizi ve yaşadığınız sorunları paylaşın; size uygun sürekli destek veya proje modeli oluşturalım.
Telefon: (0212) 210 89 89 | E-posta: itdestek@netsun.com.tr
Active Directory Destek Teklifi AlınActive Directory Destek Hizmetimiz Neleri Kapsayabilir?
Domain Controller
DC erişimi, servisler ve temel sağlık kontrolleri.
DNS
AD ile ilişkili DNS kayıtları ve çözümleme sorunları.
Group Policy
GPO uygulama, filtreleme ve politika sorunları.
Kullanıcı & Grup
Kullanıcı, grup, OU ve yetkilendirme operasyonları.
Replikasyon
Domain Controller iletişimi ve replikasyon sorunları.
AD Güvenliği
Yetkili hesaplar ve operasyonel güvenlik kontrolleri.
Active Directory Çalışıyor Görünse Bile Sağlıklı Olmayabilir
Replikasyon hataları, DNS sorunları, eski Domain Controller kayıtları, hatalı GPO'lar veya gereğinden fazla yetkili hesaplar uzun süre fark edilmeden kalabilir.
Amacımız yalnız arıza çözmek değil, AD yapısının sağlıklı ve yönetilebilir kalmasına yardımcı olmaktır.
Domain Controller Teknik Destek
- Domain Controller erişim ve servis kontrolleri
- Event log ve kritik hata analizi
- DNS ve network bağımlılıkları
- Global Catalog ve rol kontrolleri
- Yeni DC ekleme / eski DC devreden çıkarma planlaması
Active Directory DNS Sorunları
Active Directory'nin sağlıklı çalışması DNS'e doğrudan bağlıdır. Yanlış istemci DNS ayarları veya hatalı kayıtlar oturum, GPO ve servis keşfi sorunlarına yol açabilir.
- DNS ve SRV kayıt kontrolleri
- İstemci DNS ayarları
- Forwarder ve çözümleme sorunları
- Domain Controller DNS servisleri
Group Policy (GPO) Teknik Destek
- GPO uygulanmıyor sorunları
- OU ve link kontrolleri
- Security filtering
- Kullanıcı / bilgisayar policy sorunları
- Login script ve network drive politikaları
Active Directory Replikasyon Sorunları
Birden fazla Domain Controller bulunan yapılarda replikasyon sorunları kullanıcı, parola, GPO ve DNS değişikliklerinin diğer DC'lere ulaşmasını engelleyebilir.
- DC-to-DC replikasyon analizi
- Site ve subnet kontrolleri
- DNS kaynaklı replikasyon sorunları
- SYSVOL ve servis kontrolleri
FSMO Rolleri ve Rol Yönetimi
Schema Master, Domain Naming Master, RID Master, PDC Emulator ve Infrastructure Master rollerinin mevcut konumu ve gerektiğinde geçiş ihtiyacı değerlendirilebilir.
Kullanıcı, Grup ve OU Yönetimi
- Yeni kullanıcı ve grup işlemleri
- Hesap kapatma ve erişim kaldırma
- OU yapısının düzenlenmesi
- Güvenlik grupları
- Dosya ve uygulama erişim grupları
Active Directory Güvenlik Kontrolleri
- Yüksek yetkili hesapların gözden geçirilmesi
- Kullanılmayan hesaplar
- Servis hesapları
- GPO ve parola politikaları
- RDP ve yönetim erişimleri
Active Directory ve Microsoft 365 / Entra ID
Şirket içi Active Directory ile Microsoft 365 birlikte kullanılıyorsa UPN, domain isimleri, kullanıcı eşleşmeleri ve senkronizasyon yapısı birlikte değerlendirilmelidir.
Microsoft 365 Destek Hizmeti →Active Directory Migration ve Domain Controller Yenileme
Eski Windows Server üzerinde çalışan Domain Controller ortamlarının yeni sunuculara taşınması; DNS, FSMO, SYSVOL, replikasyon ve istemci bağımlılıklarıyla birlikte planlanmalıdır.
Active Directory Kurulumu ve Migration →Windows Server Kurulumu →Active Directory Destek Sürecimiz
- Domain Controller, DNS ve replikasyon sağlık analizi
- Sorun ve risk tespiti
- Kritik problemlerin önceliklendirilmesi
- Kontrollü teknik müdahale
- DNS, GPO, replikasyon ve kullanıcı testleri
- Dokümantasyon
- Sürekli destek ve bakım modeli
Active Directory Destek Hizmeti Kimler İçin Uygundur?
- Windows domain altyapısı kullanan şirketler
- Birden fazla Domain Controller bulunan kurumlar
- GPO veya DNS sorunları yaşayan işletmeler
- Şirket içinde AD uzmanı bulunmayan firmalar
- Mevcut IT ekibine ileri seviye AD desteği isteyen kurumlar
- Microsoft 365 ile hibrit kimlik kullanan şirketler
Active Directory Destek Fiyatı Nasıl Belirlenir?
Domain Controller ve kullanıcı sayısı, lokasyonlar, Windows Server sürümleri, replikasyon yapısı, GPO karmaşıklığı ve Microsoft 365 entegrasyonu kapsamı etkiler. Önce mevcut ortamı analiz edip uygun destek modeli oluşturuyoruz.
Active Directory Desteğini Kurumsal IT Yönetimine Dahil Edin
Active Directory yanında Windows Server, Microsoft 365, network, firewall, backup ve kullanıcı destek süreçlerinin de tek bir uzman ekip tarafından yönetilmesini istiyorsanız Kurumsal IT Destek ve Yönetilen IT Hizmetleri modelimizi inceleyebilirsiniz.
NETSUN Bilişim olarak Active Directory ve Domain Controller yönetimini şirketinizin diğer IT sistemleriyle birlikte uçtan uca yönetebiliriz.
Kurumsal IT Destek Hizmetlerini İnceleyin →Active Directory Sorunlarını Şirket Geneline Yayılmadan Çözelim
Domain Controller, DNS, GPO ve replikasyon yapınızı birlikte değerlendirelim.
(0212) 210 89 89 | itdestek@netsun.com.tr
Active Directory Uzmanıyla GörüşünActive Directory Sağlık Kontrolünde Neleri İnceliyoruz?
Active Directory yalnızca kullanıcı hesaplarından oluşmaz. Sağlıklı bir AD DS ortamında Domain Controller erişilebilirliği, DNS, replikasyon, SYSVOL, zaman senkronizasyonu, FSMO rolleri, site/subnet tasarımı ve kritik event log kayıtları birlikte değerlendirilmelidir.
DC Sağlığı
Domain Controller servisleri, kritik olay kayıtları, Global Catalog ve temel AD DS bileşenleri incelenir.
DNS ve SRV Kayıtları
AD DS servis keşfinde kullanılan DNS kayıtları, istemci DNS ayarları ve çözümleme zinciri kontrol edilir.
Replikasyon
Domain Controller'lar arasındaki dizin değişikliklerinin aktarımı ve varsa replikasyon hataları analiz edilir.
SYSVOL / GPO
Group Policy bileşenleri, SYSVOL erişimi ve politika dağıtımını etkileyebilecek sorunlar değerlendirilir.
Active Directory DNS Neden Kritik?
AD DS, Domain Controller ve ilgili servislerin bulunmasında DNS'i yoğun biçimde kullanır. Bu nedenle yanlış istemci DNS yapılandırması, eksik veya hatalı kayıtlar ve çözümleme problemleri; oturum açma, Group Policy, replikasyon ve servis keşfi gibi farklı alanlarda belirti verebilir. Active Directory teknik destek sürecinde DNS'i ayrı bir servis gibi değil, kimlik altyapısının temel bağımlılıklarından biri olarak ele alıyoruz.
Active Directory Kurulumu ve AD DS Yapısı →SYSVOL, DFSR ve Group Policy Sorunları
Group Policy iki ana bileşen üzerinden çalışır: Active Directory içindeki Group Policy Container ve Domain Controller'ların SYSVOL alanındaki Group Policy Template. Microsoft'un güncel dokümantasyonuna göre bu bileşenlerin replikasyonu farklı mekanizmalarla gerçekleşir. Bu nedenle “GPO uygulanmıyor” şikayetlerinde yalnız GPMC ekranına bakmak yerine AD replikasyonu, SYSVOL/DFSR durumu, DNS ve istemci tarafındaki politika sonucu birlikte incelenmelidir.
FSMO Rolleri: 5 Kritik Active Directory Rolü
Active Directory Domain Services'ta beş FSMO rolü bulunur. Schema Master ve Domain Naming Master forest seviyesinde; RID Master, PDC Emulator ve Infrastructure Master ise domain seviyesinde görev yapar. Rol taşıma veya zorunlu seizure işlemleri, mevcut DC sağlığı ve replikasyon durumu doğrulanmadan yapılmamalıdır.
Active Directory Sites and Services ve Çok Lokasyonlu Yapılar
Merkez, şube, fabrika veya farklı veri merkezi lokasyonları bulunan yapılarda site ve subnet tanımlarının doğru olması; istemcilerin uygun Domain Controller'ı bulması ve replikasyon trafiğinin kontrollü yönetilmesi açısından önemlidir. Çok lokasyonlu AD ortamlarında site linkleri, subnet eşleşmeleri, DNS ve WAN bağlantıları birlikte değerlendirilmelidir.
Active Directory ve Entra ID Hibrit Kimlik Desteği
Şirket içi Active Directory ile Microsoft 365 / Microsoft Entra ID birlikte kullanılıyorsa kullanıcı eşleşmeleri, UPN yapısı, senkronizasyon kapsamı ve kimlik yaşam döngüsü birlikte ele alınmalıdır. On-prem AD tarafındaki hatalar hibrit kimlik operasyonlarını etkileyebileceği için iki ortamı birbirinden bağımsız değerlendirmek her zaman yeterli değildir.
Microsoft 365 ve Entra ID Destek Hizmeti →Domain Controller Migration ve Eski Windows Server Ortamlarının Yenilenmesi
Eski Windows Server sürümlerindeki Domain Controller'ların yenilenmesi yalnız yeni sunucu kurmak anlamına gelmez. Yeni DC'nin domain'e eklenmesi, DNS ve Global Catalog kontrolleri, replikasyon doğrulaması, FSMO rol planı, istemci bağımlılıkları ve eski DC'nin kontrollü biçimde devreden çıkarılması birlikte yürütülmelidir.
Windows Server Kurulumları →Active Directory Güvenliğini Güçlendirmek İçin Temel Kontroller
Yetkili Hesaplar
Domain Admins ve diğer ayrıcalıklı grupların üyelikleri düzenli olarak gözden geçirilmelidir.
Eski Hesaplar
Kullanılmayan kullanıcı, bilgisayar ve servis hesaplarının yaşam döngüsü kontrollü yönetilmelidir.
Yönetim Ayrımı
Günlük kullanıcı hesabı ile yüksek yetkili yönetim hesabının ayrıştırılması güvenlik riskini azaltmaya yardımcı olur.
GPO Yönetimi
Güvenlik politikaları, kapsam ve inheritance yapısı kontrollü ve dokümante biçimde yönetilmelidir.
Active Directory Yedekleme ve Felaket Kurtarma
Birden fazla Domain Controller bulunması yedekleme stratejisinin yerine geçmez. Kritik Active Directory ortamlarında System State yedekleme, geri dönüş prosedürü, yetkili erişimler ve felaket senaryoları ayrıca planlanmalıdır. Müdahale öncesinde mevcut yedekleme durumunun doğrulanması özellikle migration ve kritik rol değişikliklerinde önemlidir.
Active Directory Teknik Destek Ararken Hangi Bilgiler Hazır Olmalı?
- Domain ve forest yapısı ile Domain Controller sayısı
- Domain Controller'ların Windows Server sürümleri
- Hatanın başladığı zaman ve etkilenen kullanıcı / lokasyon kapsamı
- DNS, GPO veya replikasyonla ilişkili hata mesajları
- Microsoft 365 / Entra ID senkronizasyonunun kullanılıp kullanılmadığı
- Son yapılan Windows Update, sunucu değişikliği veya migration işlemleri
- Mevcut yedekleme ve geri dönüş imkanları
İlgili Active Directory ve Microsoft Altyapı Hizmetleri
Active Directory sorunları çoğu zaman Windows Server, DNS, Microsoft 365 veya genel IT altyapısıyla bağlantılıdır. Konuyla doğrudan ilişkili NETSUN hizmetlerini aşağıdan inceleyebilirsiniz.
Active Directory Kurulumu → Microsoft 365 Destek Hizmeti → Windows Server Kurulumları → Kurumsal IT Destek ve Yönetilen IT Hizmetleri →Active Directory Sorun Belirtileri ve Olası Kontrol Alanları
Active Directory arızaları her zaman doğrudan “AD hatası” olarak görünmez. Kullanıcıların yaşadığı belirtiyi altyapı bileşenleriyle eşleştirmek teşhis süresini kısaltır.
Oturum Açma Yavaşlığı
DNS, Domain Controller erişimi, site/subnet eşleşmesi, profil ve Group Policy süreçleri kontrol edilir.
Parola Değişikliği Yayılmıyor
DC erişimi, replikasyon ve PDC Emulator dahil kimlik doğrulama akışı incelenir.
GPO Uygulanmıyor
OU/link, security filtering, inheritance, SYSVOL, DFSR, DNS ve istemci sonucu birlikte değerlendirilir.
Kullanıcı / Grup Tutarsızlığı
Domain Controller'lar arasındaki replikasyon, bağlantı ve DNS bağımlılıkları incelenir.
Active Directory Performans ve Kapasite Planlaması
Kullanıcı sayısının artması, yeni şubelerin açılması, uygulamaların LDAP/Kerberos bağımlılıklarının çoğalması veya Microsoft 365 hibrit yapısına geçiş; mevcut AD mimarisinin yeniden değerlendirilmesini gerektirebilir. Domain Controller sayısı yalnız kullanıcı adedine göre değil; lokasyon, WAN sürekliliği, kimlik doğrulama yükü, iş sürekliliği ve felaket kurtarma hedefleriyle birlikte planlanmalıdır.
Kerberos, LDAP ve Kimlik Doğrulama Sorunları
Kurumsal uygulamalar Active Directory ile entegre çalışırken LDAP/LDAPS, Kerberos, DNS ve zaman senkronizasyonu gibi bileşenlere bağımlı olabilir. Uygulama oturumu, servis hesabı, SPN, saat farkı veya isim çözümleme kaynaklı problemlerde yalnız uygulamayı değil kimlik doğrulama zincirini de incelemek gerekir.
- LDAP / LDAPS bağlantı kontrolleri
- Kerberos ve servis hesabı bağımlılıklarının değerlendirilmesi
- DNS isim çözümleme ve Domain Controller erişimi
- Zaman senkronizasyonu ve PDC Emulator ilişkisi
- Uygulama servis hesapları ve yetki kapsamı
Active Directory OU ve Yetki Tasarımı
OU yapısının yalnız organizasyon şemasını kopyalaması yerine yönetim, GPO kapsamı ve yetki delegasyonu ihtiyaçlarını desteklemesi gerekir. Gereksiz karmaşık OU yapıları politika yönetimini zorlaştırabilir; aşırı geniş yetkiler ise operasyonel riski artırabilir.
NETSUN, mevcut OU hiyerarşisini, grup kullanımını, yönetim delegasyonlarını ve GPO kapsamını birlikte değerlendirerek daha yönetilebilir bir Active Directory modeli oluşturulmasına yardımcı olabilir.
Active Directory Audit ve Dokümantasyon
Kurumsal AD ortamında yalnız çalışan yapı değil, değişikliklerin izlenebilirliği de önemlidir. Domain Controller envanteri, FSMO rol sahipleri, DNS yapısı, site/subnet tanımları, kritik GPO'lar, ayrıcalıklı gruplar ve servis hesapları dokümante edildiğinde arıza ve değişiklik süreçleri daha kontrollü yürütülebilir.
- Domain / forest ve Domain Controller envanteri
- FSMO ve Global Catalog rol görünümü
- Site, subnet ve replikasyon topolojisi
- Kritik GPO ve yönetim yetkileri
- Hibrit kimlik ve Microsoft 365 bağımlılıkları
- Yedekleme ve geri dönüş prosedürleri
Active Directory Destek Modeli: Tek Seferlik Müdahale mi, Sürekli Bakım mı?
Kritik bir DNS, GPO veya replikasyon problemi için tek seferlik uzman müdahalesi yeterli olabilir. Ancak Active Directory şirketin merkezi kimlik altyapısıysa periyodik sağlık kontrolü, değişiklik yönetimi, güvenlik gözden geçirmesi ve dokümantasyon içeren sürekli destek modeli daha öngörülebilir bir operasyon sağlar.
Tek Seferlik Teknik Destek
Belirli hata, migration, GPO, DNS, replikasyon veya rol değişikliği gibi tanımlı ihtiyaçlar için.
Aylık Yönetilen Destek
AD yanında Windows Server, Microsoft 365, backup, network ve kullanıcı destek süreçlerinin düzenli yönetimi için.
Active Directory ile İlgili Teknik Kaynak ve Hizmet Sayfaları
Active Directory konusunda arama yapan kullanıcıların ihtiyaçları yalnız arıza desteğiyle sınırlı değildir. Kurulum, Windows Server, Microsoft 365 ve kurumsal IT yönetimi sayfalarımız konu bütünlüğünü tamamlar.
Active Directory Kurulumu ve Yapılandırması → Windows Server Kurulum Hizmetleri → Microsoft 365 / Entra ID Destek Hizmeti → IT Bakım Anlaşması → Kurumsal IT Destek Hizmetleri →Active Directory Destek Hizmeti Hakkında Sık Sorulan Sorular
Active Directory destek hizmeti neleri kapsar?
Hizmet kapsamına göre Domain Controller, DNS, Group Policy, kullanıcı ve grup yönetimi, replikasyon, FSMO, SYSVOL, site/subnet, sağlık kontrolleri ve hibrit kimlik bileşenleri değerlendirilebilir.
Domain Controller sorunlarına uzaktan destek veriyor musunuz?
Uygun Windows Server ve Active Directory sorunlarında Türkiye genelinde uzaktan teknik destek sağlanabilir; fiziksel müdahale gereken durumlar ayrıca değerlendirilir.
Active Directory DNS sorunları hangi belirtilere yol açabilir?
DNS sorunları kullanıcı oturumu, GPO uygulaması, Domain Controller keşfi, replikasyon ve bazı kurumsal servislerde erişim problemleri olarak görülebilir.
Active Directory replikasyon sorunu nasıl anlaşılır?
Domain Controller'lar arasında kullanıcı, parola, grup veya GPO değişikliklerinin tutarsız olması bir belirti olabilir. Kesin teşhis için replikasyon durumu, DNS, site yapısı ve event log kayıtları birlikte incelenmelidir.
GPO uygulanmıyor sorunu destek kapsamına dahil mi?
Evet. GPO linkleri, OU kapsamı, security filtering, inheritance, SYSVOL/DFSR, replikasyon ve istemci tarafındaki politika sonuçları birlikte incelenebilir.
SYSVOL nedir ve neden önemlidir?
SYSVOL, Domain Controller'lar üzerinde Group Policy şablonları ve domain tarafından kullanılan bazı ortak dosyaları barındırır. SYSVOL veya replikasyon sorunları Group Policy dağıtımını etkileyebilir.
DFSR sorunu Active Directory'yi etkiler mi?
SYSVOL replikasyonunun DFSR ile yürütüldüğü ortamlarda DFSR sorunları GPO dosyalarının Domain Controller'lar arasında tutarlı dağıtılmasını etkileyebilir.
FSMO rolleri nelerdir?
Active Directory'de Schema Master, Domain Naming Master, RID Master, PDC Emulator ve Infrastructure Master olmak üzere beş FSMO rolü bulunur.
FSMO rolleri başka Domain Controller'a taşınabilir mi?
Evet. Sağlıklı bir ortamda roller planlı şekilde transfer edilebilir. Mevcut rol sahibinin kullanılamadığı özel durumlarda seizure gündeme gelebilir; işlem öncesinde ortamın durumu dikkatle doğrulanmalıdır.
PDC Emulator neden önemlidir?
PDC Emulator domain seviyesindeki FSMO rollerinden biridir ve parola değişiklikleri, zaman eşitlemesi ve bazı Group Policy işlemleri dahil çeşitli görevlerde özel role sahiptir.
Active Directory Sites and Services ne işe yarar?
Site ve subnet tanımları istemcilerin uygun Domain Controller'ı bulmasına ve lokasyonlar arası replikasyon trafiğinin ağ topolojisine göre yönetilmesine yardımcı olur.
Bir domain'de birden fazla Domain Controller olmalı mı?
İhtiyaç; kullanıcı sayısı, lokasyonlar, süreklilik hedefleri ve iş kritikliğine göre belirlenir. Tek DC kritik bir bağımlılık oluşturabileceğinden kurumsal yapılarda yedeklilik ayrıca değerlendirilmelidir.
Eski Domain Controller'ı yeni Windows Server'a taşıyabilir misiniz?
Evet. Uygun projelerde yeni DC kurulumu, replikasyon doğrulaması, DNS ve Global Catalog kontrolleri, FSMO planı ve eski DC'nin kontrollü devreden çıkarılması birlikte planlanabilir.
Windows Server 2012 R2 veya eski AD ortamları için destek veriyor musunuz?
Eski ortamlar analiz edilebilir; ancak destek yaşam döngüsü, güvenlik ve uygulama bağımlılıkları dikkate alınarak güncel Windows Server sürümlerine migration seçeneği de değerlendirilmelidir.
Active Directory ile Microsoft 365 birlikte yönetilebilir mi?
Evet. On-prem Active Directory ile Microsoft 365 / Entra ID hibrit kimlik kullanılıyorsa kullanıcı eşleşmeleri, UPN, senkronizasyon ve hesap yaşam döngüsü birlikte değerlendirilebilir.
Entra ID Sync sorunlarına destek veriyor musunuz?
Hizmet kapsamına göre Microsoft 365 / Entra ID senkronizasyon yapısı, kullanıcı eşleşmeleri ve ilgili on-prem Active Directory bağımlılıkları incelenebilir.
Active Directory sağlık kontrolü neleri içerir?
Domain Controller servisleri, DNS, replikasyon, SYSVOL, FSMO rolleri, site/subnet yapısı, kritik event log kayıtları ve temel güvenlik kontrolleri kapsam dahilinde değerlendirilebilir.
Active Directory güvenlik kontrolü yapıyor musunuz?
Evet. Yetkili gruplar, kullanılmayan hesaplar, servis hesapları, parola/GPO politikaları ve yönetim erişimleri mevcut kapsam doğrultusunda gözden geçirilebilir.
Domain Admin hesabı günlük kullanım için kullanılmalı mı?
Yüksek yetkili hesapların günlük kullanıcı işlemlerinden ayrıştırılması daha güvenli bir yönetim yaklaşımıdır. Yetki modeli kurumun operasyonuna göre tasarlanmalıdır.
Active Directory yedeklemesi gerekli mi?
Evet. Birden fazla Domain Controller bulunması tek başına yedekleme stratejisi değildir. System State ve felaket kurtarma yaklaşımı kurumun RPO/RTO hedeflerine göre planlanmalıdır.
Active Directory desteği aylık bakım anlaşmasına dahil edilebilir mi?
Evet. Active Directory desteği Windows Server, Microsoft 365, network, firewall, backup ve kullanıcı desteğiyle birlikte yönetilen IT hizmet modeline dahil edilebilir.
Active Directory destek fiyatı nasıl belirlenir?
Domain Controller ve kullanıcı sayısı, lokasyonlar, Windows Server sürümleri, GPO ve replikasyon karmaşıklığı, hibrit kimlik yapısı ve istenen destek modeli fiyatlandırma kapsamını etkiler.
İstanbul dışında Active Directory desteği sağlıyor musunuz?
Uygun Active Directory ve Windows Server konularında Türkiye genelinde uzaktan destek sağlanabilir. Yerinde hizmet gereksinimi lokasyon ve proje kapsamına göre değerlendirilir.
Active Directory sorununda hangi bilgileri paylaşmalıyız?
Domain Controller sayısı ve sürümleri, hata mesajları, etkilenen kullanıcı/lokasyonlar, DNS ve replikasyon durumu, son değişiklikler ve Entra ID senkronizasyon bilgisi ön değerlendirmeyi hızlandırır.
Active Directory'de Kerberos hatalarına destek veriyor musunuz?
Evet. Sorunun kapsamına göre DNS, zaman senkronizasyonu, servis hesabı, SPN ve Domain Controller erişimi gibi Kerberos bağımlılıkları birlikte değerlendirilebilir.
LDAP ve LDAPS bağlantı sorunları incelenebilir mi?
Evet. Uygulamanın bağlantı yöntemi, isim çözümleme, sertifika gereksinimleri, port erişimi ve Active Directory tarafındaki yapı birlikte incelenebilir.
Active Directory OU yapısı yeniden düzenlenebilir mi?
Evet. OU tasarımı GPO kapsamı, yönetim delegasyonu ve operasyonel ihtiyaçlara göre analiz edilerek kontrollü bir yeniden yapılandırma planı oluşturulabilir.
Active Directory kullanıcı ve bilgisayar temizliği yapılabilir mi?
Kullanılmayan veya eski hesaplar raporlanıp kurumun onay ve güvenlik prosedürlerine göre kontrollü bir yaşam döngüsü planı oluşturulabilir.
Servis hesapları için destek veriyor musunuz?
Evet. Servis hesabının kullanım amacı, yetkileri, bağımlı uygulamalar ve parola yönetimi değerlendirilerek operasyonel riskler azaltılabilir.
Active Directory zaman senkronizasyonu neden önemlidir?
Windows domain ortamında zaman tutarlılığı kimlik doğrulama ve özellikle Kerberos açısından önemlidir. PDC Emulator ve istemci/DC zaman kaynakları gerektiğinde birlikte incelenir.
Yeni şube açılışında Domain Controller gerekli mi?
Bu karar kullanıcı sayısı, WAN bağlantısı, iş sürekliliği, uygulama bağımlılıkları ve güvenlik gereksinimlerine göre verilir. Her şube için otomatik olarak ayrı DC gerekmeyebilir.
RODC kurulumu için destek sağlıyor musunuz?
İhtiyaca göre Read-Only Domain Controller kullanımı; şube güvenliği, parola önbellekleme politikası ve bağlantı koşullarıyla birlikte değerlendirilebilir.
Active Directory audit çalışması yapabilir misiniz?
Evet. Domain Controller, FSMO, DNS, replikasyon, GPO, ayrıcalıklı gruplar, servis hesapları, site/subnet ve temel güvenlik başlıklarını kapsayan mevcut durum analizi planlanabilir.
AD değişikliklerini dokümante ediyor musunuz?
Proje veya destek kapsamına göre yapılan kritik değişiklikler, rol yapısı, sunucu bilgileri ve önemli yapılandırmalar dokümante edilebilir.
Active Directory felaket kurtarma planı hazırlanabilir mi?
Evet. Yedekleme yaklaşımı, System State, Domain Controller rolleri, geri dönüş sırası ve kritik bağımlılıklar kurumun süreklilik hedefleri doğrultusunda değerlendirilebilir.
Active Directory desteği mevcut IT ekibimizle birlikte yürütülebilir mi?
Evet. NETSUN, kurum içi IT ekibine ikinci seviye veya uzmanlık gerektiren Active Directory konularında destek verecek şekilde konumlandırılabilir.
Son güncelleme: 5 Ekim 2026