FortiGate VPN Kurulumu ve IPsec VPN Çözümleri
Merkez, şube, veri merkezi, bulut ve uzaktan çalışan kullanıcıların güvenli bağlantısı için FortiGate IPsec VPN çözümleri kullanılabilir. NETSUN Bilişim; Site-to-Site VPN, FortiClient Remote Access, IKEv2, MFA, routing, firewall policy, loglama ve mevcut SSL VPN altyapısının güncel IPsec mimarisine taşınmasını birlikte ele alan kurumsal VPN hizmeti sunar.
VPN projeniz için teklif alın
Lokasyon, kullanıcı ve mevcut VPN yapınızı paylaşın; Site-to-Site, Remote Access veya SSL VPN → IPsec migration kapsamını birlikte planlayalım.
FortiGate VPN hangi ihtiyaçlarda kullanılır?
Site-to-Site VPN
İki lokasyonun yerel ağlarını internet üzerinden şifreli IPsec tüneliyle birbirine bağlar.
Merkez – Şube
Merkez ofis ile bir veya daha fazla şubenin güvenli bağlantısı için hub-and-spoke veya ihtiyaca uygun topoloji oluşturulur.
Remote Access
FortiClient kullanan personelin kurum kaynaklarına güvenli IPsec bağlantısıyla erişmesi sağlanabilir.
Veri Merkezi VPN
Ofis, veri merkezi ve barındırılan servisler arasında şifreli özel ağ bağlantıları oluşturulabilir.
Cloud VPN
Uygun bulut gateway'leri ile FortiGate arasında IPsec bağlantıları kurularak hibrit altyapı erişimi sağlanabilir.
Third-Party VPN
Standart IPsec destekleyen uyumlu üçüncü taraf firewall ve VPN gateway'leriyle tüneller planlanabilir.
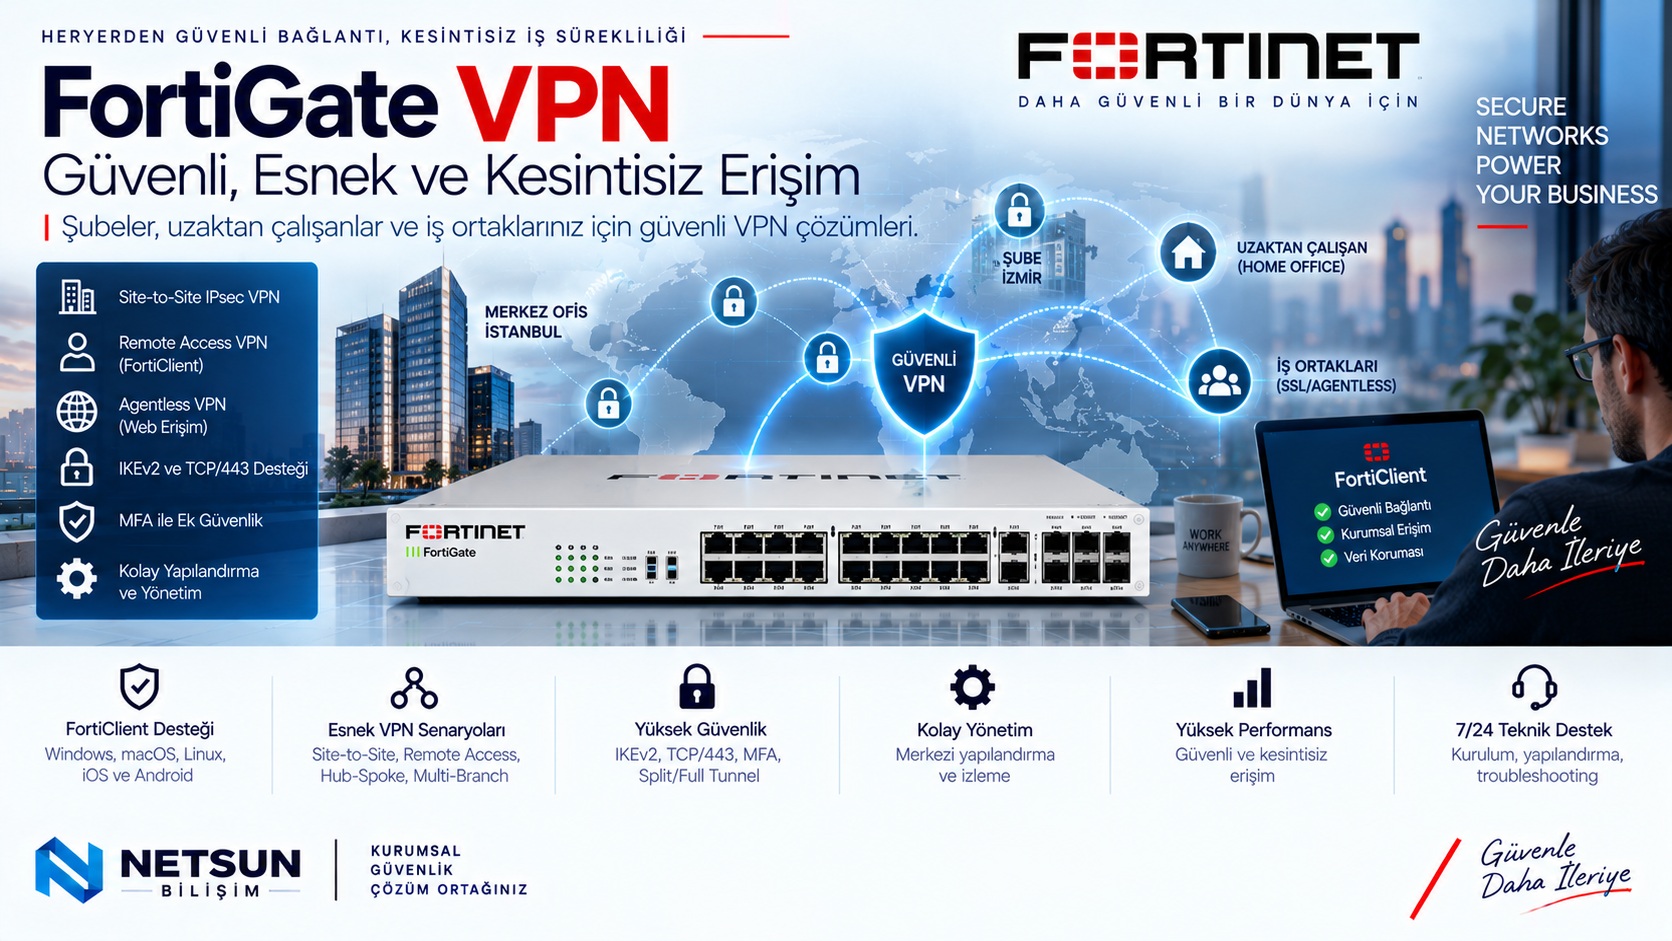
FortiGate VPN kurulumunda 6 kritik bileşen
IKEv2
Modern remote access ve uygun site-to-site senaryolarında IKEv2'nin authentication ve transport avantajları değerlendirilir.
Phase 1 / Phase 2
Encryption, authentication, DH/PFS, lifetime ve traffic selector değerleri karşı uçla uyumlu şekilde planlanır.
Routing
VPN üzerinden ulaşılacak ağların static/dynamic routing veya uygun topolojiyle doğru yönlendirilmesi sağlanır.
Firewall Policy
VPN trafiği yalnızca gerekli kaynak, hedef ve servislere izin verecek şekilde policy'lerle sınırlandırılır.
Authentication + MFA
Remote access kullanıcıları için mevcut kimlik altyapısı ve MFA gereksinimi birlikte değerlendirilir.
Loglama
VPN bağlantıları, authentication olayları ve trafik kayıtları FortiGate/FortiAnalyzer veya mevcut SIEM üzerinden izlenebilir.
SSL VPN tunnel mode'dan IPsec VPN'e geçiş
Önemli güncel değişiklik: Fortinet, FortiOS 7.6.3 itibarıyla SSL VPN tunnel mode'u IPsec VPN ile değiştirdi. Eski tunnel-mode ayarları upgrade sırasında yeni sürüme taşınmadığı için uzaktan erişim kullanan kurumların upgrade öncesinde migration planlaması gerekir.
SSL Tunnel Kaldırıldı
FortiOS 7.6.3 ve sonrasında SSL VPN tunnel mode GUI ve CLI'da artık bulunmaz.
IPsec Remote Access
FortiClient kullanıcıları için standart tabanlı dial-up IPsec VPN yeni remote access mimarisinin merkezindedir.
TCP 443 Seçeneği
IPsec, uygun FortiOS/FortiClient sürümlerinde TCP transport ile 443 üzerinden çalışacak şekilde tasarlanabilir.
IKEv2
TCP transport ve modern kullanıcı doğrulama senaryolarında IKEv2 kullanımı öne çıkar.
Agentless VPN
Eski SSL VPN web mode, FortiOS 7.6.3 itibarıyla Agentless VPN adıyla devam eder; tunnel mode ile karıştırılmamalıdır.
Upgrade Öncesi Migration
Mevcut SSL VPN kullanıcıları, policy'ler, authentication ve FortiClient ayarları upgrade öncesinde IPsec mimarisine taşınmalıdır.
FortiClient IPsec VPN tasarımında nelere dikkat edilir?
Kullanıcı Kimliği
Yerel kullanıcı, kurumsal dizin veya uygun identity altyapısı üzerinden authentication modeli belirlenir.
MFA
Parola dışında ikinci doğrulama faktörü eklenerek çalınmış kullanıcı bilgilerinin riski azaltılabilir.
Split Tunnel
Yalnızca kurumsal ağ trafiği VPN'e yönlendirilerek istemcinin diğer internet trafiği yerel bağlantıdan çıkabilir.
Full Tunnel
Tüm istemci trafiği FortiGate üzerinden geçirilerek merkezi internet güvenlik politikaları uygulanabilir.
DNS ve IP Pool
VPN istemcilerine atanacak adres havuzu ve kurumsal kaynak çözümlemesi için DNS tasarımı yapılır.
Endpoint Yönetimi
Kurumsal yapılarda FortiClient EMS, posture ve merkezi istemci konfigürasyonu gibi ek seçenekler değerlendirilebilir.
FortiGate VPN sonrası 6 kritik test
IKE / IPsec SA
Tünelin doğru Phase 1 ve Phase 2 parametreleriyle kurulduğu doğrulanır.
Routing
Local ve remote subnet'lerin doğru tünel üzerinden ulaşılabilir olduğu test edilir.
Policy
Yalnızca izin verilen kaynak, hedef ve servislerin VPN üzerinden erişebildiği kontrol edilir.
DNS / Uygulamalar
Kurumsal isim çözümleme ve kritik uygulama erişimleri kullanıcı perspektifinden test edilir.
MFA / Authentication
Kullanıcı doğrulama, grup eşleşmesi ve varsa ikinci faktör akışı doğrulanır.
Log / Reconnect
VPN logları, bağlantı kopması ve istemcinin yeniden bağlantı davranışı kontrol edilir.
FortiGate VPN projenizi birlikte planlayalım
Merkez-şube bağlantısı, FortiClient uzaktan erişim, mevcut SSL VPN'in IPsec'e taşınması veya çoklu lokasyon VPN mimarisi için FortiGate modelinizi ve mevcut yapınızı birlikte değerlendirebiliriz.
FortiGate VPN kurulum teklifi alın
Lokasyon sayınızı, kullanıcı sayınızı, mevcut VPN yapınızı ve FortiGate modelinizi paylaşın; güvenli VPN mimarisini birlikte oluşturalım.
VPN Kurulum Teklifi İsteyinFortiGate VPN hakkında sık sorulan sorular
FortiGate VPN hangi bağlantı türlerini destekler?
FortiGate IPsec VPN ile site-to-site, hub-and-spoke ve remote access senaryoları oluşturulabilir. Tasarım ihtiyaca göre routing, authentication ve güvenlik politikalarıyla birlikte planlanır.
Site-to-Site IPsec VPN nedir?
İki lokasyondaki özel ağların internet üzerinden şifreli IPsec tüneliyle birbirine bağlanmasıdır. Merkez-şube, veri merkezi, bulut ve üçüncü taraf lokasyon bağlantılarında kullanılabilir.
FortiClient ile uzaktan erişim VPN kurulabilir mi?
Evet. Güncel FortiOS mimarisinde FortiClient ile dial-up IPsec remote access VPN kullanılabilir. Kullanıcı doğrulama, IKEv2, split/full tunnel ve MFA gibi seçenekler proje gereksinimine göre planlanabilir.
FortiOS 7.6.3'te SSL VPN tunnel mode var mı?
Hayır. Fortinet'e göre FortiOS 7.6.3 ve sonrasında SSL VPN tunnel mode IPsec VPN ile değiştirilmiştir ve GUI/CLI'da artık mevcut değildir. Upgrade öncesinde mevcut SSL VPN tunnel yapılandırmasının IPsec'e taşınması gerekir.
SSL VPN web mode tamamen kaldırıldı mı?
FortiOS 7.6.3 ile eski SSL VPN web mode terminolojisi Agentless VPN olarak değiştirilmiştir. Mevcut web mode yapılandırmaları çalışmaya devam edebilir; tunnel mode ise IPsec VPN ile değiştirilmiştir.
IPsec VPN TCP 443 üzerinden çalışabilir mi?
Evet. Fortinet güncel remote access mimarisinde IPsec'in TCP transport ile 443 gibi özel bir TCP portunda çalışmasını destekler. Bu özellikle klasik IPsec trafiğinin engellendiği bazı ağlarda yararlı olabilir.
IKEv2 neden tercih edilebilir?
IKEv2 daha az mesaj alışverişiyle SA negotiation yapar, EAP tabanlı kullanıcı doğrulamayı ve IPsec için TCP transport gibi güncel seçenekleri destekler.
FortiGate VPN'de MFA kullanılabilir mi?
Evet. Remote access tasarımında kullanıcı kimlik doğrulamasına ek güvenlik katmanı olarak MFA planlanabilir. Kullanılacak yöntem mevcut kimlik altyapısına ve Fortinet bileşenlerine göre belirlenir.
VPN için split tunnel mı full tunnel mı kullanılmalı?
Bu seçim kurumun güvenlik, performans ve internet çıkış politikalarına bağlıdır. Full tunnel tüm istemci trafiğini kurumsal ağ üzerinden geçirirken split tunnel yalnızca belirlenen kurumsal ağları VPN'e yönlendirebilir.
VPN kurulumu sonrasında hangi testler yapılır?
Phase 1/Phase 2 veya IKE/IPsec SA durumu, routing, policy, DNS, uygulama erişimi, kullanıcı doğrulama, MFA, split/full tunnel, loglama ve bağlantı kopma/yeniden bağlanma senaryoları test edilmelidir.