Merkez Ofis / Kampüs
Yoğun kullanıcı ve uygulama trafiğinde firewall, IPS, URL/DNS güvenliği, VLAN ve sunucu segmentasyonu.
Kurumsal Teknik Servis & Network Çözümleri...
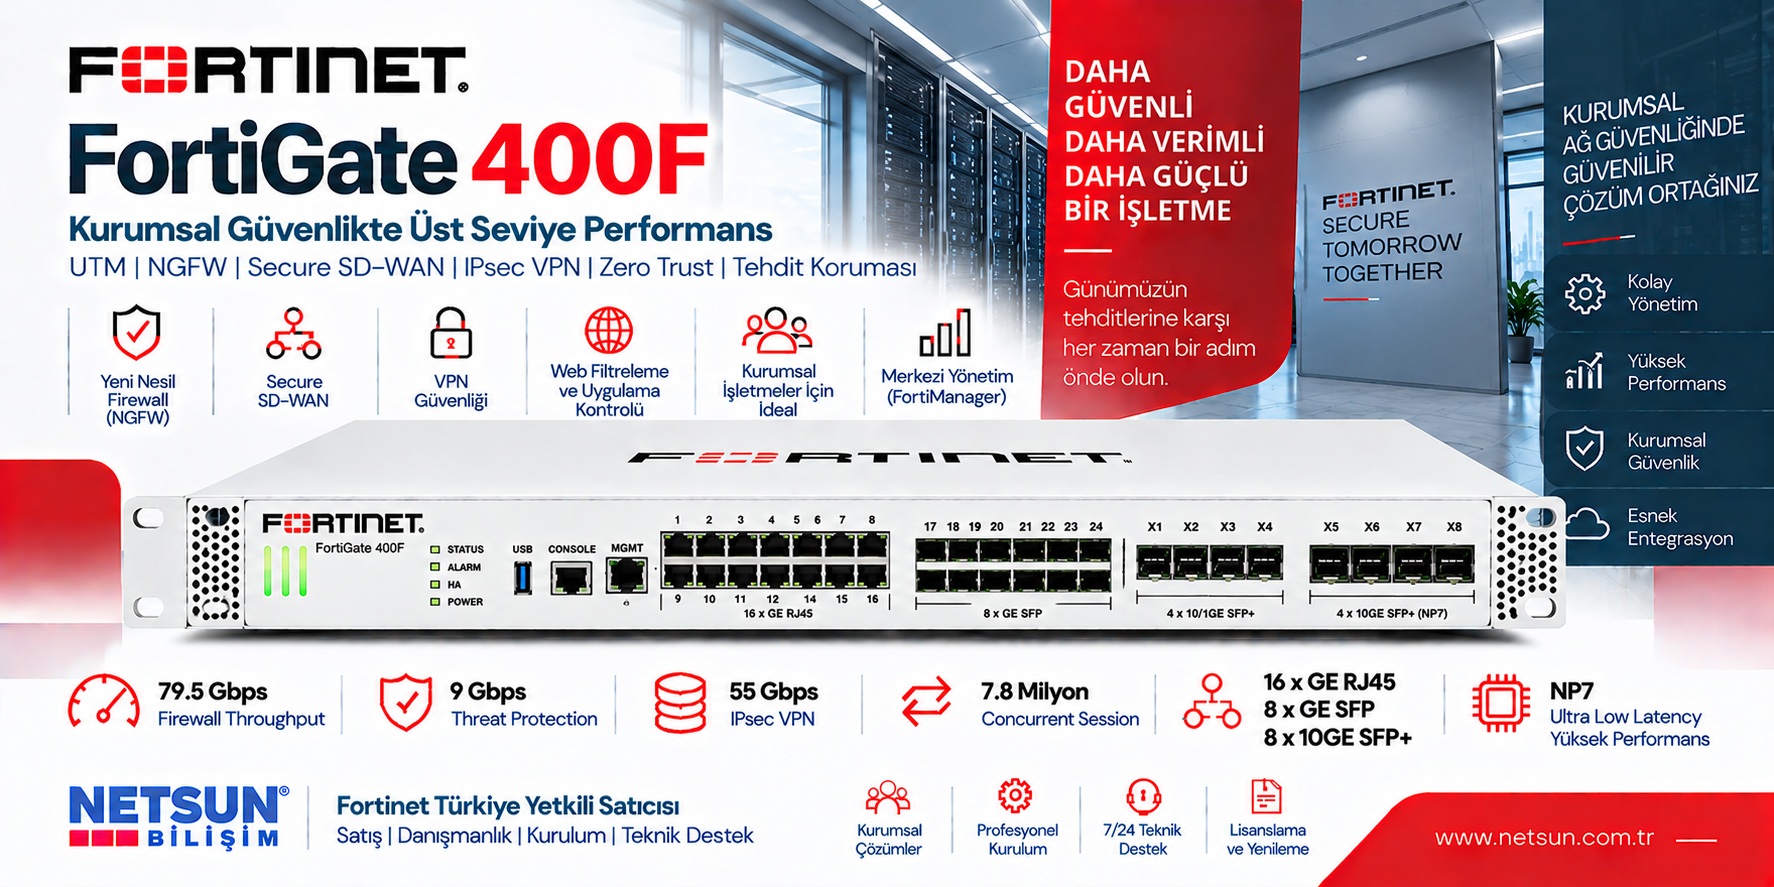
FortiGate 400F (FG-400F), kurumsal kampüs, merkez ofis, çok lokasyonlu WAN ve veri merkezi çevre güvenliği için tasarlanmış 1RU yeni nesil güvenlik duvarı (NGFW) platformudur. Fortinet'in resmi verilerine göre 79,5 Gbps IPv4 firewall, 12 Gbps IPS, 10 Gbps NGFW, 9 Gbps Threat Protection ve 55 Gbps IPsec VPN kapasitesi sunar. Uygun güvenlik profilleri, Secure SD-WAN ve FortiGuard abonelikleriyle birlikte projelendirilir.
Cihaz ve 1, 3 veya 5 yıllık FortiGuard UTP paketleri, HA, 10GE SFP+ optikler, kurulum veya mevcut firewall'dan migration talebinizi iletin.
Alternatif iletişim: (0212) 210 89 89 • satis@netsun.com.tr. Üretici stok, SKU ve güncel fiyatı teklif aşamasında kontrol edilir.
Fortinet FortiGate 400F, tek bir cihazda güvenlik duvarı politikaları, IPS, uygulama kontrolü, tehdit koruması, IPsec VPN, ağ segmentasyonu ve uygun FortiGuard servislerini birleştirir. Bir adet NP7 işlemcisi, 1GE ve 10GE erişim arayüzlerinde donanım hızlandırmasını destekler. FortiOS üzerinden Secure SD-WAN, IPsec VPN ve merkezi yönetim mimarileri tasarlanabilir.
Yoğun kullanıcı ve uygulama trafiğinde firewall, IPS, URL/DNS güvenliği, VLAN ve sunucu segmentasyonu.
Secure SD-WAN ile uygulama odaklı hat seçimi, merkez-şube IPsec ve ortak güvenlik politikaları.
10GE uplink, güvenli sunucu erişimi, DMZ ve farklı güvenlik zonları arasında kontrollü bağlantılar.
Tablodaki performans rakamları Fortinet'in 400F Series Data Sheet dokümanında açıklanan test koşullarına dayanır. Gerçek performans trafik türü, TLS şifreleri, paket boyutu, FortiOS sürümü ve güvenlik profillerine göre değişir.
| Özellik | FG-400F değeri |
|---|---|
| Ürün / Donanım SKU | Fortinet FortiGate 400F / FG-400F |
| Firewall throughput (1518 / 512 / 64 B UDP) | 79,5 / 78,5 / 70 Gbps |
| Firewall latency (64 B UDP) | 4,19 µs / ULL portlarda 2,5 µs |
| Firewall packet forwarding | 105 Mpps |
| IPsec VPN (512 B) | 55 Gbps |
| IPS (Enterprise Mix) | 12 Gbps |
| NGFW (Enterprise Mix) | 10 Gbps |
| Threat Protection | 9 Gbps |
| SSL Inspection (ortalama HTTPS) | 8 Gbps |
| Application Control | 28 Gbps |
| Concurrent TCP sessions | 7,8 milyon |
| New TCP sessions / sec | 500.000 |
| Firewall policy sayısı | 10.000 |
| IPsec VPN gateway-to-gateway tünel | 2.000 |
| IPsec VPN client-to-gateway tünel | 50.000 |
| VDOM (varsayılan / maksimum) | 10 / 25 |
| GE RJ45 veri portu | 16 |
| GE SFP fiber yuvası | 8 |
| 10GE SFP+ X1–X4 | 4 (1/10GE, X1 ve X2 FortiLink amaçlı kullanılabilir) |
| 10GE SFP+ Ultra Low Latency X5–X8 | 4 (NP7'ye doğrudan) |
| Özel MGMT ve HA portları | 1 + 1 GE RJ45 |
| Network / Content işlemci | NP7 + CP9 teknolojisi |
| Onboard SSD depolama | 400F: yok; 401F: 2 × 480 GB SSD |
| Kasa | 1RU rackmount |
| Güç kaynağı | Çift hot-swap AC PSU (1+1 yedeklilik) |
Kaynaklar: Fortinet 400F Series resmi sayfası, Fortinet 400F Series PDF ve Fortinet NP7 Fast Path Architecture.
Desteklenen akışlar NP7 üzerinden hızlandırılabilir. Uygulamaya ve güvenlik işlemine göre CPU veya hızlandırılmış veri yolu kullanılabilir.
ULL portlarının ISF yerine NP7'ye doğrudan bağlanması düşük gecikmeli bağlantılar için fark oluşturur. 2,5 µs değeri belirli üretici testine aittir.
1RU AC cihazlarda çift hot-swap güç kaynağı bir PSU arızasında sürekliliği destekler. İki cihazlı HA cluster ihtiyacı bundan ayrıdır.
Bir güvenlik duvarının ham veri iletme hızıyla tehdit önleme kapasitesi farklı ölçümlerdir. Satın alma kararını yalnızca 79,5 Gbps rakamına bağlamayın. İnternetten gelen yük, iç ağ segmentleri, VPN şifreleme, HTTPS inspection, IP telefon ve kurumsal uygulamalar birlikte değerlendirilmelidir.
Yalnız stateful firewall gereken trafik ile IPS, antivirüs, web/DNS filtreleme ve uygulama kontrolü uygulanan trafik ayrılmalıdır.
HTTPS/TLS yoğun ortamlarda 8 Gbps SSL Inspection üretici ölçümü, trafik karışımı ve şifreleme türüyle birlikte incelenmelidir.
IPsec VPN throughput, eş zamanlı 7,8 milyon session ve saniyede 500.000 yeni TCP session birbirinden farklı ölçeklerdir.
HA Active-Passive/Active-Active, switch bağlantıları, ISP yönlendirmesi, cihaz logları ve test edilmiş failover birlikte planlanmalıdır.
Core switch bağlantıları, fiber optikler ve FortiLink port seçimi doğru yapılmalı; bu modelin 25GE/400GE sunmadığı dikkate alınmalıdır.
Bugünkü trafik ve planlanan büyüme, pik zamanlar, SSL inspection oranı ve güvenlik servisleriyle aynı kapasite çalışmasında değerlendirilmelidir.
Çoklu WAN, link SLA, uygulama bazlı trafik önceliği ve otomatik failover senaryoları için kullanılır.
Merkez-şube, lokasyonlar arası ve uygun uzaktan erişim senaryoları için IKEv2 ve şifreleme tasarımı yapılabilir.
FortiSwitch erişim katmanının FortiGate üzerinden yönetilmesinde FortiLink ve port topolojisi değerlendirilir.
Çok cihazlı ortamlarda merkezi politika, configuration, güncelleme ve standart işletim ihtiyacı için değerlendirilebilir.
Merkezi log, olay inceleme, raporlama ve saklama için log miktarına göre çözüm tasarlanır.
Policy/NAT/VPN/interface dönüşümü, planlı geçiş, canlı test ve rollback adımları bir arada ele alınır.
FortiGate 400F fiyatı, donanımın yanında tercih edilen abonelik süresi, FortiGuard servis seviyesi, FortiCare üretici desteği, optikler, HA cihaz adedi ve kurulumla birlikte değişir. Türkiye için kesin stok ve satış fiyatı teklif tarihinde kontrol edilmelidir.
| Ürün / Paket | SKU | Kapsam |
|---|---|---|
| FortiGate 400F donanım | FG-400F | Cihaz (servis abonelikleri ayrıca değerlendirilir) |
| 1 yıllık UTP Bundle | FG-400F-BDL-950-12 | Donanım + FortiCare Premium + FortiGuard UTP, 12 ay |
| 3 yıllık UTP Bundle | FG-400F-BDL-950-36 | Donanım + FortiCare Premium + FortiGuard UTP, 36 ay |
| 5 yıllık UTP Bundle | FG-400F-BDL-950-60 | Donanım + FortiCare Premium + FortiGuard UTP, 60 ay |
Bundle tanımı ve SKU listesi ürün ailesi kayıtlarından doğrulanmıştır; Türkiye'de aktif sipariş uygunluğu, kapsamı ve fiyatı satın alma öncesinde yeniden kontrol edilmelidir. Sabit fiyat, stok veya değerlendirme puanı uydurulmamıştır.
IPS, anti-malware, uygulama kontrolü ve uygun URL/DNS güvenliği gibi servisler seçilen UTP/Enterprise kapsamına göre değişebilir.
Destek seviyesi, donanım değişim süreçleri, servis süresi ve SLA ihtiyacı projeye göre belirlenir.
1/3/5 yıl lisans, loglama, 10GE optikler, HA, konfigürasyon, migration ve operasyonel bakım birlikte karşılaştırılır.
NETSUN Bilişim, Fortinet yetkili satıcısı olarak FortiGate 400F, FortiGuard, FortiCare ve devreye alma ihtiyaçlarınız için proje kapsamını birlikte belirler.
Teklif Formuna Git400F, 200F'ye göre daha yüksek firewall ve security inspection kapasitesi sunar. 400G ise farklı bir nesil ve port mimarisidir. Model numaraları birbirinin birebir yükseltmesi değildir. Cihazları yalnız ham throughput ile değil gerçek iş yükü, SSL Inspection ve uplink ihtiyacıyla karşılaştırın.
| Kriter | FortiGate 200F | FortiGate 400F | FortiGate 400G |
|---|---|---|---|
| IPv4 firewall (1518 B UDP) | 27 Gbps | 79,5 Gbps | İlgili üretici veri sayfasıyla teyit |
| IPS | 5 Gbps | 12 Gbps | Proje bazında kontrol |
| NGFW | 3,5 Gbps | 10 Gbps | Proje bazında kontrol |
| Threat Protection | 3 Gbps | 9 Gbps | Proje bazında kontrol |
| 10GE / daha hızlı uplink | 10GE SFP+ | 8 × 10GE SFP+ (4 ULL) | 25GE sınıfı seçenekler değerlendirilir |
| Tipik değerlendirme | Orta/büyük WAN edge | Yüksek trafiğe sahip merkez/kampüs | Yeni nesil fiziksel uplink ihtiyacı |
Daha küçük cihaz için FortiGate 200F, genel model seçimi için FortiGate Çözümleri sayfasını inceleyin. 400G'nin tam teknik değerleri üreticinin güncel veri sayfasından karşılaştırılmalıdır.
Fortinet 400F ve 401F donanım ailesi ağ bağlantıları ve işlemci performansı açısından aynı sınıftadır. Üretici dokümanına göre FortiGate 400F'de onboard SSD bulunmaz; FortiGate 401F'de 2 × 480 GB SSD bulunur. Loglama ve depolama ihtiyacınız varsa bu fark ile FortiAnalyzer / merkezi log mimarisini birlikte değerlendirin. SSD'nin varlığını tek başına güvenlik performansı farkı olarak yorumlamayın.
Temel donanım, 1RU, NP7, 1G/10G port yapısı. Cihaz üzerinde yerleşik SSD bulunmaz.
Aynı seri performans sınıfı, 2 × 480 GB dahili SSD ile farklı depolama seçeneği.
FortiAnalyzer ile log saklama, analiz ve raporlama gereksinimleri ayrıca planlanabilir.
İnternet hatları, router, core, VLAN, kullanıcı, VPN, sertifikalar, 1/10GE optik ve HA ihtiyaçlarının analizi.
IPsec, NGFW, Threat Protection, SSL Inspection, session ve büyüme hedeflerine göre cihaz ve abonelik seçimi.
Interface, VLAN, SD-WAN, routing, NAT, firewall policy, FortiGuard, IPsec VPN, loglama ve yönetim güvenliği.
Mevcut FortiGate / farklı marka firewall yapılandırmasının uygun dönüşüm yöntemi ile eşlenmesi.
Bakım penceresi, test senaryoları, eski cihaza geri dönüş prosedürü ve ilgili ekiplerin sorumlulukları.
Uygulama, NAT/VIP, DNS, IPsec, SD-WAN, HA failover, log akışı, güvenlik profili ve performans doğrulaması.
Kurulum yöntemleri hakkında firewall kurulum hizmetimiz ve FortiGate migration rehberimiz daha ayrıntılı bilgi sunar.
FortiGate 400F, FG-400F ürün kodu, 1–5 yıllık UTP paketleri, teknik özellikler, gerçek performans ve kurulum süreçlerine ilişkin kısa yanıtlar.
FortiGate 400F, Fortinet FortiOS kullanan; NGFW, IPS, IPsec VPN, Secure SD-WAN, segmentasyon ve FortiGuard servislerini aynı donanımda birleştiren kurumsal ağ güvenliği cihazıdır.
Temel donanım ürün kodu FG-400F'tir. Donanım ile lisans paketinin bir arada olduğu UTP Bundle ürün kodları ayrıca bulunur.
Fortinet'in 1518, 512 ve 64 bayt UDP testleri için yayınladığı IPv4 firewall throughput değerleri sırasıyla 79,5, 78,5 ve 70 Gbps'tir. Bunlar ölçüm koşullarına bağlı üst değerlerdir.
Fortinet veri sayfasında Enterprise Mix IPS throughput değeri 12 Gbps olarak listelenir.
Fortinet'in firewall, IPS ve Application Control etkin testindeki NGFW throughput değeri 10 Gbps'tir.
Fortinet'in firewall, IPS, uygulama kontrolü ve malware koruması etkin testindeki Threat Protection değeri 9 Gbps'tir.
Fortinet'in farklı HTTPS oturumlarıyla yaptığı testte SSL Inspection throughput değeri 8 Gbps'tir. Gerçek hız sertifika, şifreleme, uygulama ve etkin profillere bağlıdır.
Üretici veri sayfasında 512 bayt paket ölçümünde IPsec VPN throughput değeri 55 Gbps olarak yayınlanır; şifreleme ve ağ koşulları gerçek sonucu etkiler.
Hayır. Ham IPv4 firewall throughput, IPS, NGFW, Threat Protection ve SSL Inspection ile aynı test değildir. Gerçek iş yükü için etkin profilin throughput değeri kullanılmalıdır.
Fortinet veri sayfasında 7,8 milyon eş zamanlı TCP oturumu ve saniyede 500.000 yeni TCP oturumu belirtilmektedir.
Fortinet veri sayfasında 10.000 firewall policy kapasitesi listelenir; operasyonel tasarımda sade, bakımı yapılabilir kural yönetimi tercih edilmelidir.
16 adet veri amaçlı GE RJ45 porta ek olarak ayrılmış bir GE yönetim (MGMT) ve bir GE HA portu vardır.
Sekiz adet 1GE SFP slotu ile sekiz adet 10GE sınıfı SFP+ bağlantı noktası bulunur; 10GE noktalarının dördü X5-X8 ULL portlarıdır.
Evet. X1-X4 arayüzleri dört adet 1/10GE SFP+ ve X5-X8 arayüzleri dört adet 10GE SFP+ ULL bağlantı noktası olarak belgelenir.
Hayır. FortiGate 400F'nin belgelenen en yüksek veri port hızı 10GE'dir. 25GE veya daha hızlı fiziksel port gerekiyorsa başka FortiGate modelleri değerlendirilmelidir.
X5-X8 portları NP7 işlemcisine doğrudan bağlıdır ve uygun trafik yolunda ISF kaynaklı gecikmeyi azaltır. Düşük gecikme için hem giriş hem çıkışın uygun ULL bağlantılardan yapılması gerekir.
Fortinet'in hızlı veri yolu mimarisi belgelerinde FortiGate 400F/401F için bir adet NP7 ağ işlemcisi belirtilir. Seri, CP9 içerik işlemcisi teknolojisini de kullanır.
Temel performans ve ağ portu ailesi aynıdır; 400F'nin yerleşik depolaması yoktur, 401F ise üretici veri sayfasında 2 adet 480 GB SSD ile listelenir.
Evet. Üretici dokümanında cihaz 1RU rack-mount form faktöründedir; kabin derinliği, hava akışı ve güç beslemesi proje öncesi planlanmalıdır.
Fortinet veri sayfasında AC varyantı için varsayılan çift, sıcak değiştirilebilir güç kaynağı ve 1+1 yedeklilik belirtilir. Bu, iki cihazlı HA cluster yedekliliğinden farklıdır.
Evet. Üretici Active-Passive, Active-Active ve clustering yapılandırmalarını listeler. Gerçek HA topolojisi, ikinci cihaz, bağlantı ve lisans koşulları projede belirlenir.
Evet. X1 ve X2 arayüzleri FortiLink kullanımı için ayrılabilir; FortiSwitch uyumluluğu, FortiOS sürümü ve ağ topolojisi ayrıca kontrol edilmelidir.
Evet. FortiOS ile birden fazla WAN hattı, SLA/sağlık kontrolleri ve uygulama tabanlı yönlendirme güvenlik politikalarıyla birlikte planlanabilir.
Evet. Site-to-site ve desteklenen FortiClient tabanlı uzaktan erişim IPsec VPN senaryoları değerlendirilebilir. SSL VPN özellikleri FortiOS sürümüne bağlı olduğundan eski kurulumlarla birebir aynı varsayılmamalıdır.
Veri sayfasında sanal domain sayısı varsayılan 10 ve maksimum 25 olarak belirtilir. Yükseltme ve lisans koşulları sipariş aşamasında doğrulanmalıdır.
FG-400F-BDL-950-12, FG-400F-BDL-950-36 ve FG-400F-BDL-950-60 sırasıyla 1, 3 ve 5 yıllık FortiCare Premium + FortiGuard UTP bundle kodları olarak listelenir. Bölgesel sipariş uygunluğu teyit edilir.
Hayır. FortiGuard güvenlik servisi aboneliklerini, FortiCare ise üretici teknik destek ve hizmet kapsamını ifade eder. UTP veya başka bir bundle seçildiğinde içerikler birlikte kontrol edilmelidir.
Doğrulanmış sabit satış fiyatı yayınlanmamıştır. Güncel teklif cihaz, paket/SKU, abonelik dönemi, optikler, HA, kurulum ve migration kapsamına göre hazırlanır.
Aynı 400F cihaz ailesi için UTP bundle abonelik süresi farklıdır: 12 ay ve 36 ay. Geçerli servis içeriği ve sipariş koşulları teklif anında teyit edilir.
400F daha yüksek firewall, IPS, NGFW, Threat Protection, IPsec ve 10GE bağlantı kapasitesine ihtiyaç duyan projelerde değerlendirilir. Nihai seçim gerçek trafik ve güvenlik profiliyle yapılmalıdır.
İki model farklı donanım nesillerindedir. Gerçek trafik, SSL Inspection, Threat Protection, bağlantı hızları, desteklenen FortiOS sürümü ve toplam sahip olma maliyeti karşılaştırılmalıdır.
Fortinet model için tek bir evrensel kullanıcı sayısı vermez. Aktif kullanıcı/cihaz, TLS trafiği, VPN, session/CPS, trafik tepe değeri ve etkin güvenlik profilleri üzerinden boyutlandırma yapılır.
İnternet/WAN hızları, eş zamanlı trafik, kullanıcı ve lokasyon sayıları, mevcut firewall, IPS/SSL Inspection ihtiyacı, VPN/SD-WAN, 1G/10G port ve HA gereksinimleri teklif için yararlıdır.
NETSUN Bilişim ürün ve lisans seçimi, FortiOS policy/NAT/VLAN/routing, IPsec VPN, Secure SD-WAN, HA, loglama ve mevcut firewall'dan kontrollü geçiş için proje desteği sunar.
FG-400F, FG-400F-BDL-950-12/36/60, FortiCare/FortiGuard, HA, 10GE optikler, VPN, SD-WAN ve migration ihtiyaçlarınızı birlikte projelendirelim.
NETSUN Bilişim • (0212) 210 89 89 • satis@netsun.com.tr • Perpa Ticaret Merkezi A Blok Kat:5 No:120, Şişli / İstanbul
Teklif İsteyinSayfada yer alan ürün teknik verileri Fortinet'in 400F Series Data Sheet ve NP7 mimari dokümanları kullanılarak kontrol edilmiştir. Veri sayfasındaki rakamlar laboratuvar testlerine ve belirtilen koşullara aittir. Sipariş edilen varyant ve geçerli FortiOS sürümü teklif öncesi ayrıca teyit edilir.
İçerik teknik kontrol tarihi: 12 Ekim 2026. Bu sayfa ürün tanıtımı ve proje ön görüşmesi içindir; tek başına satın alma sözleşmesi, stok veya fiyat taahhüdü değildir.